

运营团队面向中东市场使用店匠SHOPLAZZA时营销插件安全性怎么样
2026-10-08 3
详情
报告
跨境服务
文章
一、词条概述
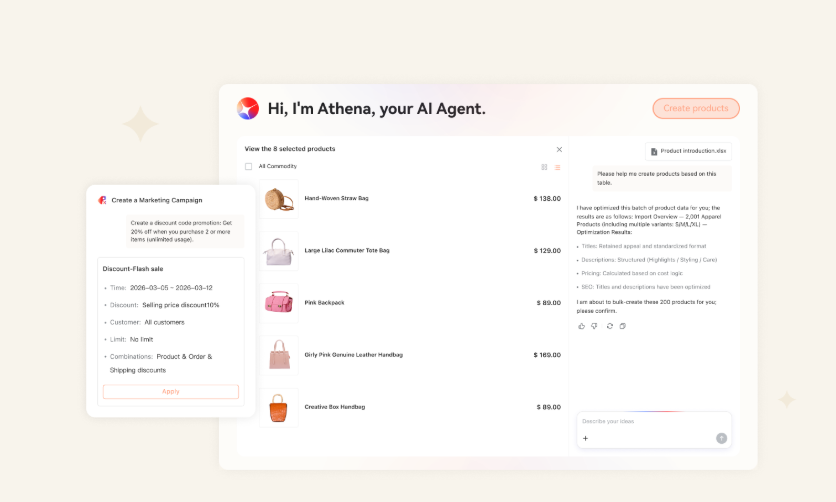
【运营团队面向中东市场使用店匠SHOPLAZZA时营销插件安全性怎么样】指跨境卖家在使用Shoplazza平台搭建面向中东地区独立站时,对第三方或官方营销插件在数据合规、支付对接及本地化适配方面的安全评估。核心包含四点:一是Shoplazza作为SaaS平台对插件市场的准入审核机制;二是中东市场(如沙特、阿联酋)特有的隐私法规与宗教文化对营销工具的限制;三是插件与本地支付网关(如Moyasar、Tabby)的数据传输加密标准;四是营销自动化流程是否触发当地反垃圾邮件法。海外用户最关注的核心价值在于确保促销活动期间订单处理不中断、用户数据不被泄露以及营销活动符合当地法律法规。
 A13127668619
二、主要使用场景
该关键词主要面向拥有中东业务的中国外贸工厂及Shoplazza卖家运营团队。具体应用场景包括:第一,在斋月或黑色星期五等大促节点,使用Shoplazza内置或认证的优惠券、倒计时插件进行精准营销,需确认其服务器IP未位于敏感地区且数据传输符合GDPR或沙特PIPL要求;第二,集成中东本土支付方式时,验证营销插件是否与支付插件存在兼容性问题,避免跳转导致交易失败或信息泄露;第三,实施邮件营销或短信触达时,检查插件是否支持自动剔除禁发号码及尊重用户退订请求,防止因违规营销被当地执法部门处罚。若遇到插件报错或数据异常,应优先排查是否为区域版本兼容问题而非单纯的技术故障。
三、常见问题与注意事项
- 插件来源认证:必须仅通过Shoplazza官方应用商店安装插件,严禁使用破解版或未经验证的第三方代码,此类插件常携带后门程序,在中东高价值市场极易导致客诉与资金风险。
- 本地化合规审查:部分通用型营销插件默认设置可能违反中东文化禁忌(如展示不当图像或时间),需在测试环境严格校验内容渲染效果,避免引发公关危机。
- 数据交互边界:注意营销插件获取的用户权限范围,确认其仅读取必要字段(如邮箱、地址),禁止过度索取生物识别或金融数据,否则将面临严厉监管处罚。
- 性能与安全平衡:中东部分地区网络基础设施薄弱,过于繁重的营销脚本可能导致页面加载超时,建议使用Shoplazza提供的CDN加速服务并压缩插件资源包。
四、总结
总体而言,在Shoplazza生态内使用的营销插件安全性取决于“官方认证+本地化配置”双重保障。建议运营团队定期审计已安装插件的更新日志与权限变更,建立中东市场专属的安全验收清单,确保每一次营销活动既高效又合规。
关联词条
活动
服务
百科
问答
文章
社群
跨境企业