

中国《个人信息保护法》与国际主要法规比较:严厉程度对标欧盟GDPR
2021年8月20日,《个人信息保护法》颁布,并于同年11月1日起施行。该法标志着我国在数字化时代下“以人为本”的法治进程迈上新台阶,成为全球数字治理的重要组成部分。
当前,全球已有128个国家通过立法保护个人信息与隐私。其中,以欧盟《通用数据保护条例》(GDPR)、美国加州隐私法(CCPA&CPRA)以及中国《个人信息保护法》最具影响力。基于这三者开展条款比较,有助于系统理解各国在个人信息保护方面的异同,为跨国企业合规及学术研究提供参考。
核心结论
综合分析显示,中国《个人信息保护法》在规则严厉程度上基本对标GDPR,显著严于美国加州隐私法(CCPA&CPRA):
- 适用范围:GDPR地域适用最广,《个人信息保护法》较为克制,CCPA&CPRA最有限;排除适用范围方面,CCPA&CPRA最宽,GDPR次之,《个人信息保护法》最窄;规制的数据活动范围上,中欧法律更为全面。
- 合法性基础与相关规则:在处理合法性基础、同意规则、死者信息保护、数据本地化、出境安全评估、跨境取证、知情权、行政监管等方面,《个人信息保护法》比GDPR更严格,CCPA&CPRA最宽松。
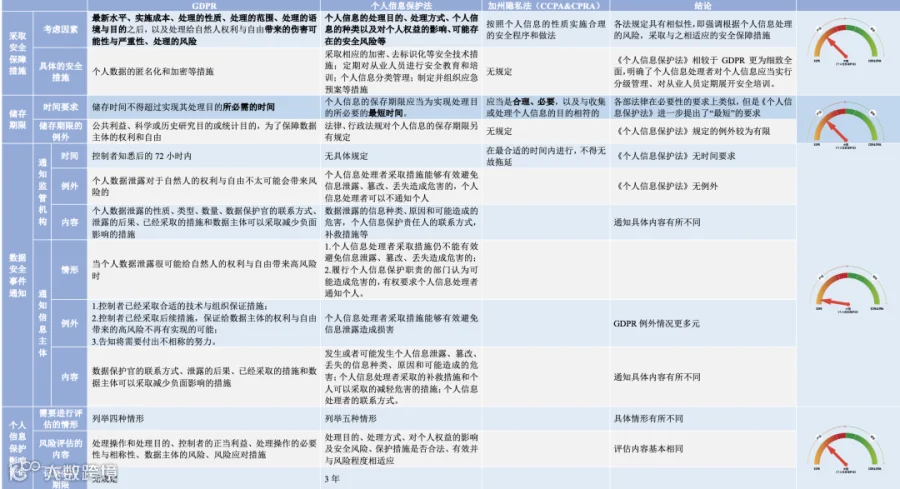
- 定义与安全保障义务:在个人信息定义、敏感信息、未成年人信息、匿名化信息处理、安全措施、存储期限、影响评估、DPO制度等方面,《个人信息保护法》与GDPR基本一致,均严于CCPA&CPRA。
- 权利与义务设置:在反对权、删除权、数据泄露通知义务等方面,GDPR最严,中国次之,CCPA&CPRA最宽松。

图标说明
五类对比图示含义如下:
- 图一:中国模式类似GDPR,但更宽松。
- 图二:中国与GDPR模式及严厉程度基本一致。
- 图三:中国模式类似GDPR,但更严格。
- 图四:中国模式类似加州隐私法,但更严格。
- 图五:中国与加州隐私法模式相似,宽松程度一致。

一、立法模式与适用范围
中国《个人信息保护法》采用与GDPR类似的综合立法模式,而加州隐私法属于消费者保护框架下的专门立法。总体来看,中国法律的适用范围与GDPR基本一致,在地域、主体类型和数据活动规制方面均较全面;而CCPA&CPRA则更为局限。


二、个人信息的定义及分类
中国《个人信息保护法》与GDPR在定义方式上相近,涵盖所有可识别或已识别自然人相关信息,保护范围广泛。CCPA&CPRA则采用“定义+列举+排除”方式,界定更为具体明确,但范围相对狭窄。整体而言,中国对各类个人信息的处理要求更为严格。


三、合法性基础
GDPR和中国《个人信息保护法》作为通用性法律,列出了较为全面的合法性基础。GDPR包含“控制者正当利益”,而中国仅承认特定情形下的正当性(如人力资源管理)。CCPA&CPRA仅适用于企业收集、出售和披露场景,其合法性基础简洁明确,延续美国实践传统,主要采用“选择退出”(opt-out)机制。
就同意规则的严苛程度排序为:CCPA&CPRA < GDPR < 中国《个人信息保护法》。

四、个人信息跨境提供
GDPR从基本权利保障出发,规定了数据跨境转移的基本场景与例外情形。中国《个人信息保护法》则立足网络安全与数据主权,设定四种出境条件及特定情况下的本地化要求。总体而言,中国对跨境传输的限制更多、要求更高。

五、信息主体权利
中国《个人信息保护法》与GDPR类似,赋予信息主体广泛权利,对企业施加较高合规义务。CCPA&CPRA赋予消费者的权利相对有限,但在实践中更具操作性。


六、信息处理者义务
中欧立法均设定了详尽的合规义务清单。GDPR与中国《个人信息保护法》均专章规定了安全保障、数据泄露通知、影响评估、任命数据保护官等义务。而CCPA&CPRA仅笼统要求采取安全措施。


七、其他特别条款
针对算法决策与人脸识别等社会关注议题,中国《个人信息保护法》设置了相应规制机制,其严格程度与GDPR基本持平。


八、法律责任
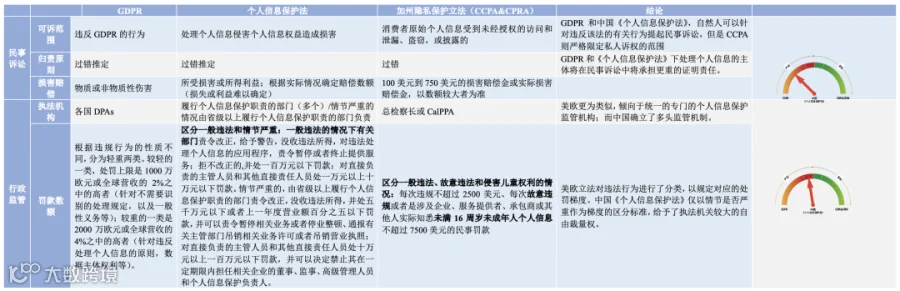
中国构建了涵盖民事、行政与刑事领域的完整责任追究体系,整体较为严厉。民事诉讼方面,加州隐私法限制诉权,倾向由检察长执法,体现行政主导的高效监管模式。行政监管上,中欧均可按企业营收比例处罚,但欧盟采用独立数据监管机构,中国则实行多部门协同执法。刑事追责方面,中国入罪门槛低,适用范围广,处罚更为严格。
报告作者: