


凌晨4点05分,一台笔记本电脑屏幕上敲下回车。接下来20分钟,全球最大加密货币交易所币安的钱包资金如决堤之水。
3分24秒,25.3亿美元流失,每秒超1200万美元。这是加密货币史上最大盗窃案:没有枪战,没有内鬼接头,甚至私钥完好无损。
钱究竟是如何消失的?
01
钱怎么在20分钟里消失
02
私钥没丢为何还能被盗
03
63亿最后谁来赔
01 TIMELINE:20分钟,10条链,钱像水一样流走
10月29日 20:05(UTC)
XRP Ledger上,5个币安钱包向同一地址转出2.33亿枚XRP。这是第一声警报,但未被及时拦截。
20:20:59
以太坊出现一笔看似普通的交易,成功绕过风控系统监测。
20:41 和 20:59
两笔合计8.23亿美元的USDC被转走,攻击穿透第二个账户。
21:00 前后(北京时间30日凌晨4点05分)
币安内部确认异常并暂停提现。从首笔流出到紧急刹车,历时不足1小时。
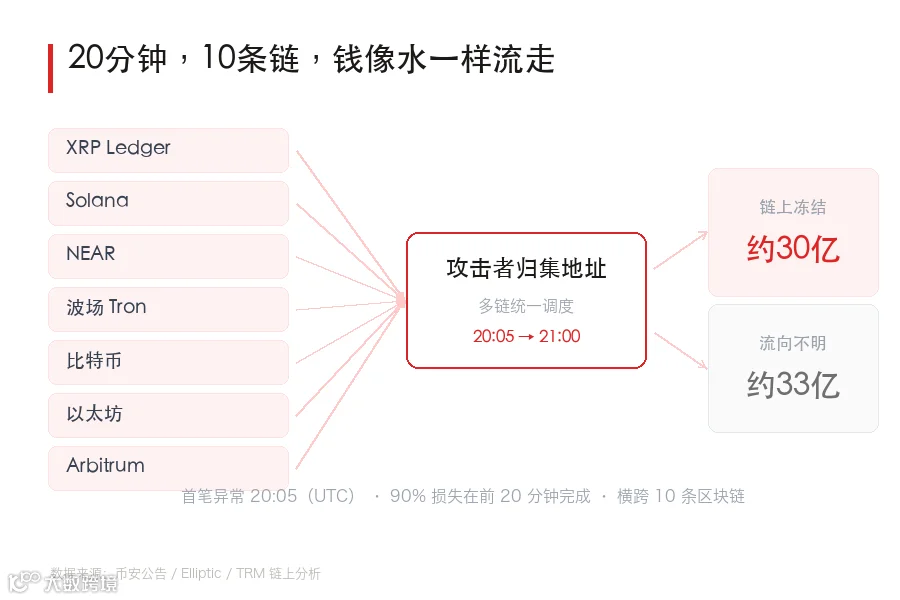
— 链上资金流向:多链热钱包向统一归集地址集中
值得注意的是,90%以上的损失在前20分钟内完成。市场反应剧烈,比特币盘中最大跌幅3.7%,跌破79000美元,加密市场整体市值显著回撤。但由于被盗的是平台资产而非用户个人资产,市场恐慌情绪并未持续蔓延。
−3.7%
比特币盘中最大跌幅
79000
盘中跌破(美元)
20分钟
完成九成损失
02 TECH:钥匙没丢,但有人替你签了字
此次事件最引人深思之处在于:币安公告明确指出未发现私钥泄露证据。攻击者利用的是“签字”环节的漏洞。
「比喻:保险柜钥匙虽在主人手中,但开柜需经审批签字。攻击者伪造了审批签名,使保安合规开柜。」
EIP-7702:助理变代持人
技术层面,攻击利用了以太坊Pectra升级引入的EIP-7702机制。该机制旨在允许普通钱包委托代码执行批量转账等操作。然而,过大的权限使“助理”变成了“代持人”。攻击者获取币安“Binance 14”热钱包的有效签名授权,将执行权限委托给恶意合约。
50份授权,赌一个序号
以太坊账户交易依赖递增的Nonce(序号)。由于热钱包交易频繁,攻击者无法精准预测恶意交易上链时的Nonce。其策略是准备50份覆盖连续Nonce(18914775至18914824)的授权。最终,第18914809号授权生效,其余作废。一份授权足以扫空资金。
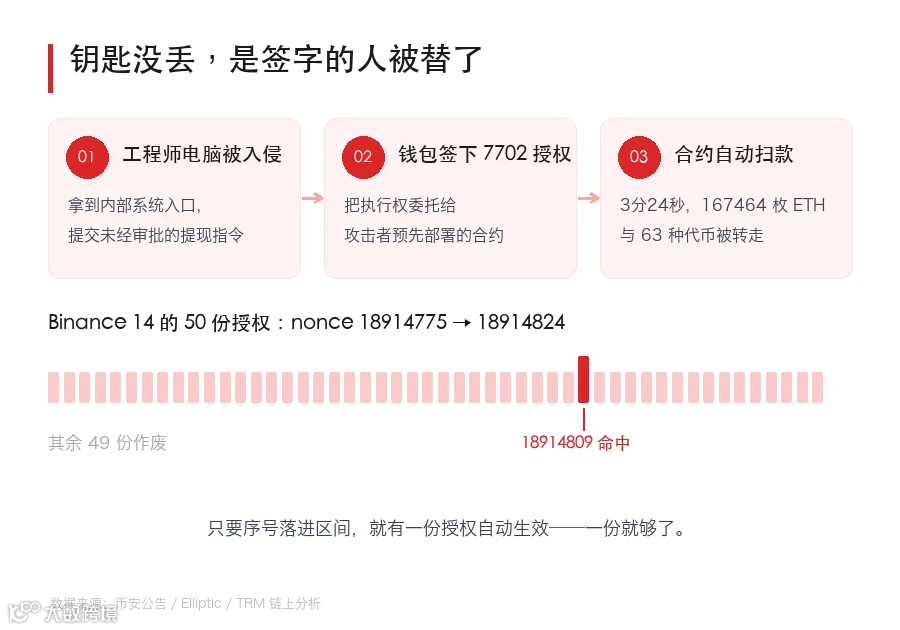
— EIP-7702 授权机制:50 份授权,命中 1 份即可扫款
入侵源头:DevOps工程师笔记本
币安联席CEO Richard Teng透露,初步调查显示一名DevOps工程师的笔记本电脑被入侵,攻击者借此进入服务容器提交未经授权交易。这并非单人失误,而是链路多环节失守。攻击者还实施了自毁机制以抹除痕迹。
预谋迹象:10月28日陌生钱包从Tornado Cash接收以太币;29日凌晨部署合约并测试;15:59正式合约上线。前期准备至少一天半,20分钟仅为收网阶段。
03 RECOVERY:30亿被冻住,63亿被垫上
资金流出后,稳定币发行方成为关键防线。Tether冻结超15.6亿枚USDT,Circle冻结超8亿枚USDC,Ripple、Paxos等同步配合,合计冻结约23亿美元。截至10月30日,币安宣布链上冻结约30亿美元被盗资产。
针对剩余缺口,币安于10月31日宣布全额垫付。公告显示:
63.4亿
准备的公司资金(美元)
50亿
等值代币已到位(美元)
90%
已覆盖被盗资产比例
剩余10%因涉及低流动性代币,补充需要时间。资金来源包括SAFU(用户安全资产基金)、期货保险基金及公司金库。CZ表示希望用户资金得到全额补偿,币安确认损失由SAUF和公司自有资金承担。
63亿美元约占币安2025年底储备金证明覆盖用户资产(约1628亿美元)的4%。相比2025年2月Bybit被盗15亿美元的记录,此次损失为其四倍。
04 IMPACT:提现按钮灰了三天,裂缝才开始显现
对用户而言,核心关切在于资金提取。11月1日,币安公布第一阶段提现恢复计划,采取“分代币、分阶段、依安全检查”策略,而非一键重启。同时承诺11月2日前公布新储备证明(PoR),后续发布技术复盘报告。
高层多次强调“用户不承担损失”。从处理速度和口径看,应对尚属得当。但从行业视角看,此次事件揭示了新的安全风险:
攻击面已从“私钥保管”转移至“审批流程”和“终端设备”。一台工程师笔记本的失守即可穿透顶级交易所风控,二线、三线交易所的风险敞口更令人担忧。
此外,监管面临尴尬局面。跨境资产冻结依赖企业自觉配合而非法律强制。若攻击者迅速将稳定币转换为隐私币或跨链资产,现有防线恐难以为继。
当前防线更多依赖运气和反应速度,而非完善的制度保障。
05 ACTION:普通人能做的,其实只有四件事
一、大额资产,别放在交易所
热钱包是运营资金池,存在暴露风险。交易所内的资产本质是“欠条”。长期不动的仓位应转入硬件冷钱包,成本远低于潜在被盗损失。
二、分散,真的分散
避免资产集中在单一平台、链或地址。多平台、多链配置可有效降低系统性风险。
三、2FA要开,而且要开对
短信验证码安全性较低,建议优先使用验证器App或硬件密钥。避免手机号绑定过多核心账号,防止单点故障。
四、警惕“官方”钓鱼
重大安全事件后常伴随钓鱼攻击,如假客服、假资产找回链接等。任何要求输入助记词、私钥或进行不明钱包授权的页面均为诈骗。
随着EIP-7702等机制普及,“签名”本身成为高风险动作。对于看不懂的授权弹窗,务必直接拒绝。
写在最后
币安此次虽能承受63亿美元的财务重创,但信任裂痕难以金钱弥补。用户选择交易所基于“资金可随时提取”的信念,一旦此信念动摇,修复极其困难。
热钱包可重建,提现可恢复,但中心化信任一旦受损,只能依靠不断投入资金填补,直至无力维持。
「中心化信任的裂痕一旦出现,就再也无法愈合——你只能不停地往里填钱,填到某一天,发现填不动了。」
风险提示:本文基于币安官方公告及公开媒体报道整理,事件完整技术细节仍在调查中,部分数据口径存在差异。本文不构成任何投资建议,加密资产价格波动剧烈,请理性评估风险。