

2026 年 10 月 30 日凌晨,币安公告:遭窃约 63 亿美元,链上已冻结约 30 亿。调查指向一台被入侵的 DevOps 工程师笔记本,攻击者通过它进入服务容器提交未授权提现。币安称未发现私钥泄露,损失由 SAFU 基金和公司资金覆盖。
攻击手法:攻击者拿到币安签名系统,产生一条 EIP-7702 授权签名,自己广播将热钱包指向攻击者部署的合约,直接提走资产。不需要私钥,不需要合约漏洞。

同一天,Replit CEO Amjad Masad 在 X 上称,官方 Claude Code 扩展被入侵,在开发者机器上装了后门且自动更新。他追问:这可能和 Binance 被黑有关吗?
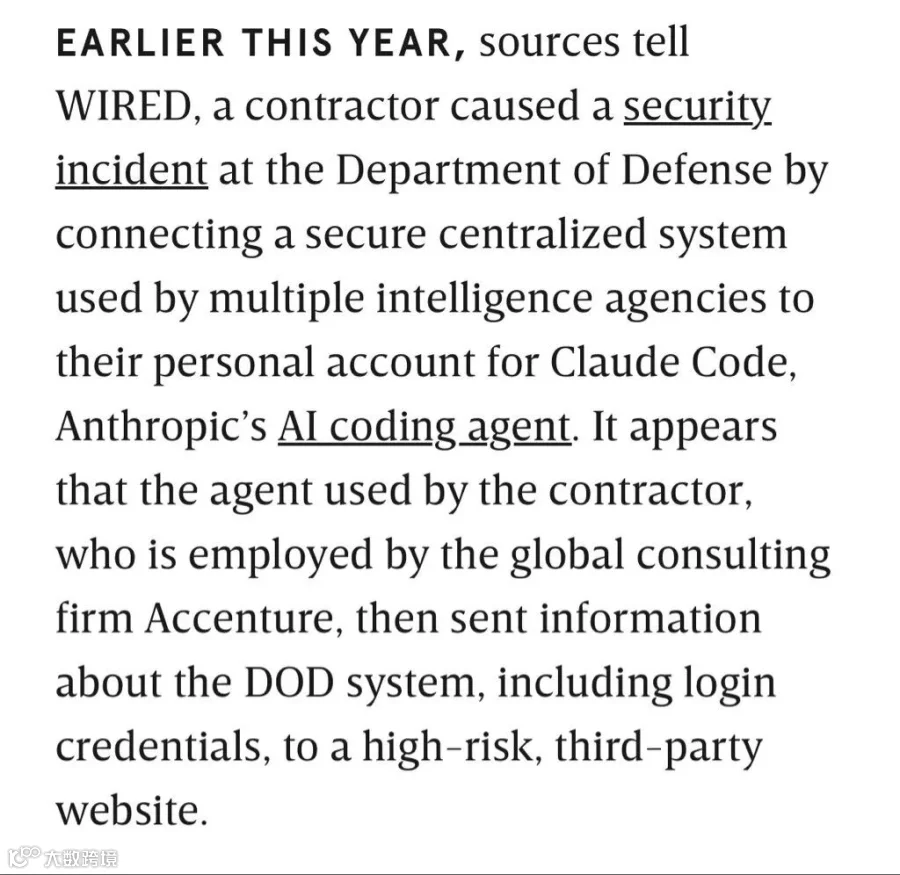
先划清事实。Masad 的信息来自他自己的推文,Anthropic 没有确认,没有第三方安全公司独立验证。币安公告也没提 Claude Code 扩展。网友 Dusan 直接回:没证据前,把两件事连起来太牵强。

但这条推文引出的讨论,比它能不能破案要紧。
开发机上的 Agent 继承了所有权限
编码 Agent 跑在笔记本上,能碰的东西比大多数开发者意识到的多:代码仓库 token、云账号凭证、SSH key、数据库密码、浏览器登录态、CI/CD 密钥。
Agent 的工作方式决定了它读取大量内容:网页、仓库、issue、文档、MCP 响应。这些内容可以藏指令。恶意扩展或提示注入一旦被 Agent 执行,继承的就是开发者手头一切权限。
Jeff Bruchado 补了一个细节:git 记录 Agent 提交了什么,不记录它读了什么、发到了哪里。审计日志缺一大块。

开发者说"我们只装官方的"。如果出事的真是官方扩展,供应链攻击不需要伪装,等自动更新就行。
Matei:SolarWinds 记得吗?同样的思路,build time 植入后门,仓库看起来正常,客户照常更新 Orion。当时不到 18,000 个客户中招。区别是这次是一个能碰到笔记本一切的东西。
方案不神秘,默认值是反的
网友给了一些具体建议:
Mohammad Vazin:别把 Agent 留在笔记本上,用一次性沙箱,配短时、仓库范围的 token,切断到 SSH key 和浏览器会话的路径。
另一个网友:每项目一个沙箱,基本解决大部分问题。
还有人:Agent 应该拿能力,不是拿环境权限。
这些话不新。每一条都对着具体资产。问题不是没方案,是默认值反了。开发机默认给 Agent 开发者全部权限。
白皮书:权限只能收缩
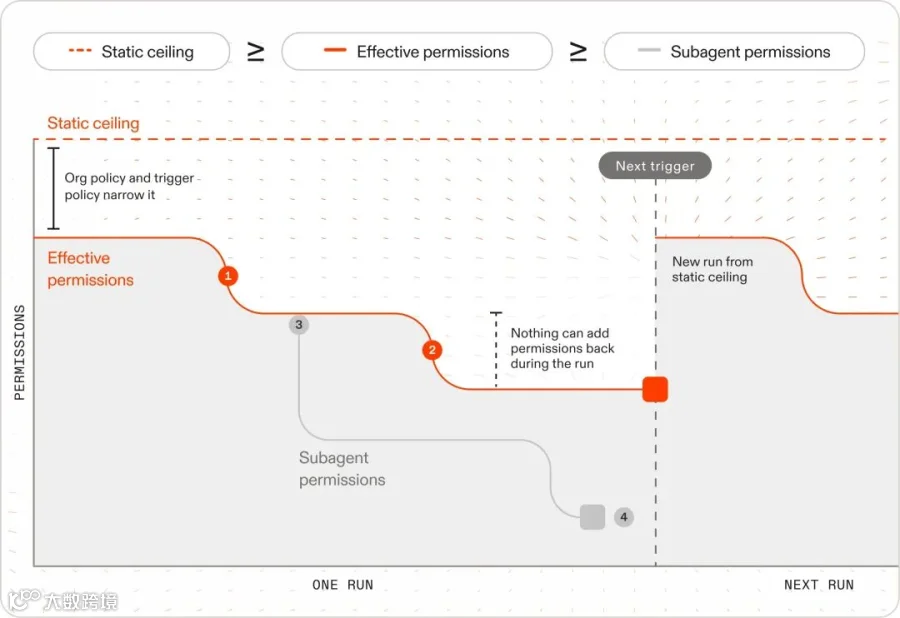
Masad 随后贴了 Replit 的 Agent Habitat Architecture (https://frontier.replit.com/agent-habitat-architecture/) 白皮书。把 Agent 环境拆成身份、执行、权限、数据流、审批、恢复几个模块。规则硬:
一次运行里权限只能收缩,不能扩大。Agent 和沙箱不接触外部凭证,broker 按请求注入。每条网络路径有策略执行点。不可逆操作需要人审批。审计日志写在 Agent 碰不到的地方。

白皮书给了一个 0-3 成熟度量表,覆盖 11 个维度:沙箱隔离、网络隔离、外部身份、策略、数据流、人类审批、供应链、持久执行、容器化、可观测性、工作负载身份。
0 级基本裸奔。1 级防事故。2 级防提示注入。3 级防 Agent 主动找漏洞。系统成熟度看最低分,因为 Agent 找漏洞时会直奔最弱一环。
每个级别配了真实案例。供应链那栏:Nx 在 2025 年,恶意 npm 包存活 4 小时,用权限绕过标志跑 AI CLI,搜密钥发到公开 GitHub 仓库。白皮书把这些标成反面教材。
问题不是用不用编码 Agent,是把它放哪、给什么凭证、出事时谁能切断。默认给 Agent 开发者全部权限很危险。云沙箱也不免费,风险集中到平台,审计和隔离得真能做到。上生产权限之前,先看自己最低的那项得分。而这些问题到了personal agent将显得更为重要,开发者尚不能安全利用,那普通大众呢?
关注公众号回复“进群”入群讨论