量子计算破解RSA-2048的讨论,正在从理论走向工程评估。
近日,法国容错量子计算企业 Alice & Bob 联合法国国家信息与自动化研究所(Inria)、法国替代能源与原子能委员会(CEA)以及爱丁堡大学的研究人员,发布了一项针对 Shor 算法的完整物理层资源评估。
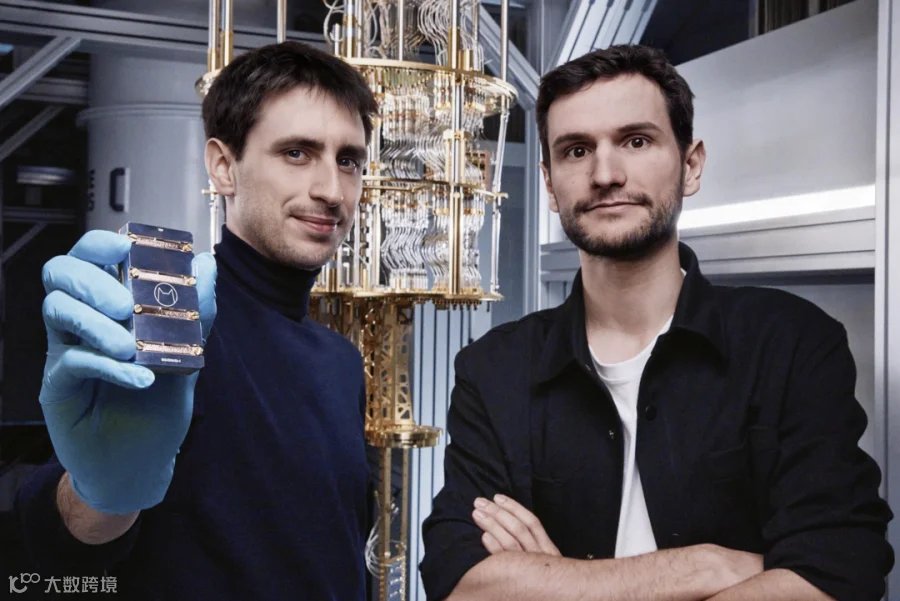
研究显示,在特定硬件和噪声假设下,利用 22,593个物理猫量子比特(Cat Qubits),理论上可以在 3.14天内完成RSA-2048整数分解。
这项研究以预印本形式发表于国际密码学研究协会(IACR ePrint 2026/2665),题为《基于猫量子比特的Shor算法实现:在3.14天内利用22,593个量子比特破解RSA-2048》。
与传统超导量子比特架构的相关估算相比,该方案将物理量子比特需求降低了约40倍。
这意味着,量子计算在密码学领域的威胁评估,正在出现新的技术变量。

为什么猫量子比特能够降低硬件需求?
传统超导量子计算架构通常采用Transmon量子比特,并通过二维表面码(Surface Code)进行容错纠错。
这种方案需要同时处理两类主要错误:
位翻转错误(Bit-flip,σx)
相位翻转错误(Phase-flip,σz)
由于两种错误都需要纠正,物理量子比特与逻辑量子比特之间的资源开销非常高,运行大规模容错算法往往需要数十万甚至数百万个物理量子比特。
Alice & Bob采用了不同的技术路径。
其核心是通过自主双光子稳定机制,在硬件层面实现位翻转错误的指数级抑制, 随着光子数量增加,位翻转错误率可以得到进一步压低。
在这种情况下,相位翻转成为主要噪声来源,研究人员可以针对这种非对称噪声特性设计更加高效的纠错方案。
此次研究采用二维低密度奇偶校验码(LDPC-Cat Code),替代此前的一维重复码。
与Alice & Bob在2023年提出的49,649个物理量子比特基准方案相比,新方案所需资源减少了一半以上。
此外,研究还优化了物理微架构,包括专用奇偶校验CNOT门、多目标CNOT扩展,以及基于连续流(Continuous-flow)的改进型加法器。这些设计共同推动了整体资源需求的下降。
3.14天破解RSA-2048,需要什么硬件条件?
需要强调的是,22,593个猫量子比特并不是脱离硬件条件的通用结论。研究建立在一系列特定参数假设之上:
纠错周期:1微秒
经典响应时间:10微秒
电路级相位翻转噪声概率:10⁻³
位翻转错误寿命:在模型中近似视为无限长,宏观层面抑制至约100年
如果实际硬件无法达到如此理想的位翻转抑制水平,所需资源也会随之增加。
例如,当位翻转事件以每小时一次的频率发生时,研究显示,需要增加一层距离为3的位翻转级联纠错层,整台机器的规模将提升至约45,000个猫量子比特。
因此,这项研究的重要性不仅在于给出了一个数字,更在于建立了从算法、纠错码到物理硬件布局的完整资源评估框架。
比特币也面临量子计算带来的潜在风险
除了RSA-2048,研究还评估了量子计算对椭圆曲线密码体系的影响。
针对比特币使用的secp256k1椭圆曲线离散对数问题(ECDLP-256),该编译方案预计可使用29,588个猫量子比特,在61.8分钟内完成计算。
这一时间仍明显超过比特币约10分钟的出块周期,因此不能据此认为量子计算机已经能够实时劫持内存池中的活跃交易。
但另一个问题值得关注:长期处于休眠状态、重复使用公钥地址,或者已经暴露公钥的资产,可能面临不同程度的量子攻击风险。
这也意味着,未来量子计算对区块链安全的影响,不仅涉及交易速度,更涉及长期资产保护和密码学基础设施升级。
从量子算法突破到PQC迁移:时间窗口正在收紧
此次研究再次说明,量子计算的安全威胁不能仅通过当前量子计算机拥有多少量子比特来衡量。
真正决定攻击能力的,是物理量子比特质量、纠错效率、逻辑量子比特规模、算法优化和整体系统架构的协同进步。
算法效率提升与玻色子量子纠错技术进步正在相互推动。
与此同时,美国国家标准与技术研究院(NIST)和英国国家网络安全中心(NCSC)等机构持续推动后量子密码标准(Post-Quantum Cryptography,PQC)的部署与迁移。
NIST发布IR 8547最终版:后量子密码迁移进入倒计时
关键基础设施向后量子密码体系转型的时间目标,也越来越明确地指向2035年前后。
Anne's Insight
从量子计算的技术突破,看企业密码安全的战略窗口。
我认为,这项研究最值得关注的,并不是22,593这个数字本身,而是量子计算资源评估方法正在发生变化。
过去,企业讨论量子计算安全风险,往往会问:量子计算机距离破解RSA还有多远?
现在,更值得问的是:在什么样的硬件架构、纠错效率和算法条件下,破解现有密码体系所需的资源可以被压缩到什么程度?
Alice & Bob的研究提供了一个值得重视的案例:不同量子硬件架构可能显著改变实现Shor算法所需的资源规模。

对于金融、能源、医疗、通信、政府及关键基础设施企业而言,这意味着不能仅仅等待量子计算机真正具备攻击能力之后再采取行动。
密码系统迁移涉及资产盘点、密码依赖关系识别、密码敏捷性(Cryptographic Agility)、供应链协同、系统兼容性测试以及长期安全架构设计。这些工作本身就需要较长的准备周期。
PQC迁移真正的竞争,不是最早宣布完成升级,而是提前识别风险、建立迁移路线图,并在技术窗口到来之前完成关键基础设施的安全转型。
量子计算的发展正在改变密码学的时间尺度。对企业而言,现在需要准备的,已经不仅是对未来技术的理解,更是面向未来安全的行动能力。
➡️ 看见技术,更要看见产业。
➡️ 全球量子观察|量子行业应用|量子前沿
➡️ Stay curious, Stay ahead.