当量子计算威胁逐渐逼近,企业首先需要解决的,可能不是算法升级,而是如何找到隐藏在庞大IT系统中的加密风险。
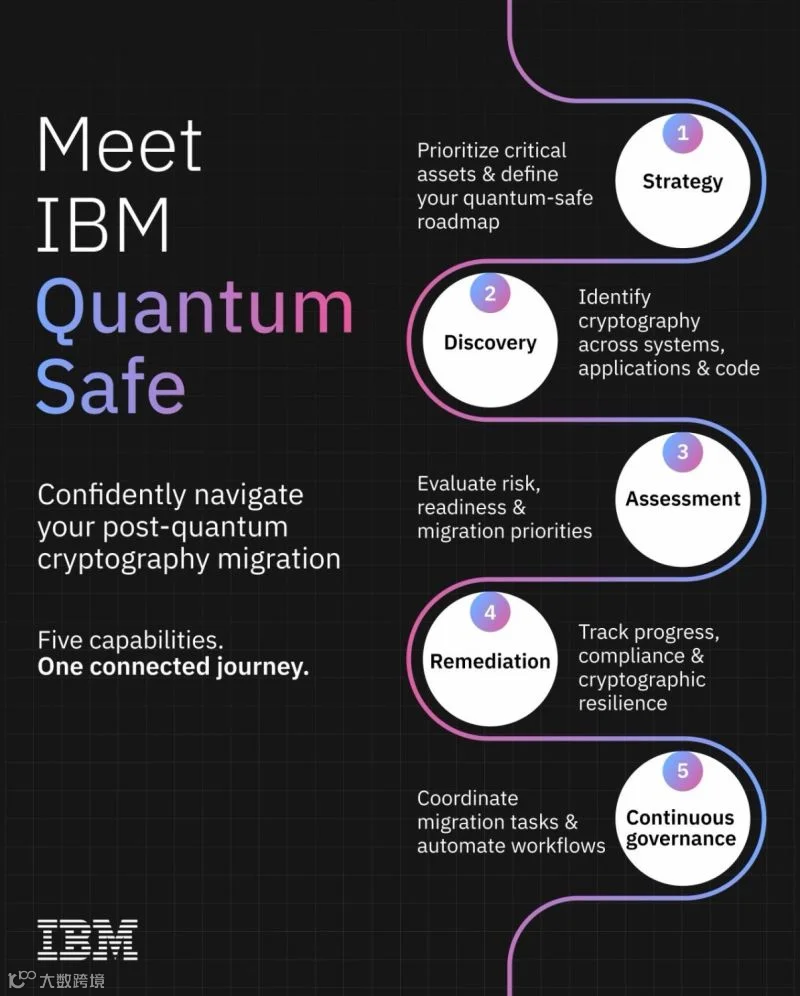
随着量子计算技术的发展,传统公钥密码体系面临潜在挑战。后量子密码(PQC)迁移已经从技术前瞻性议题,逐渐成为企业网络安全战略的重要组成部分。
然而,对于大型企业而言,真正困难的并不是找到新的加密算法,而是如何识别现有IT基础设施中究竟有多少加密依赖,以及哪些系统需要优先升级。
IBM近期的一项内部实践,为这一问题提供了值得关注的参考。
4700万行代码背后的安全风险
为了在商业发布前验证其后量子安全工具,IBM在首席信息官(CIO)办公室内部部署了名为 Quantum Safe Explorer(量子安全探索器)的平台。
此次测试覆盖了:
5,815个软件代码库;
超过4,700万行代码;
识别出3,900多个需要修复的加密问题。
这组数据揭示了一个现实:在大型企业复杂的软件环境中,加密算法可能分散在数千个代码库、应用程序和网络连接中。很多公钥密码依赖并不直接呈现在系统管理人员面前,却可能成为未来量子安全迁移中的薄弱环节。
因此,企业首先需要建立对自身加密资产的全面认知。
从CBOM到网络代理:迁移不必一步到位
IBM的方案有两个值得关注的技术方向。
1. 自动生成加密物料清单(CBOM)。
CBOM(Cryptographic Bill of Materials)可以帮助企业识别和记录软件系统中的加密组件、算法及相关依赖关系。
它的价值在于将原本分散、隐蔽的加密资产转化为可识别、可管理的清单,为后续风险评估、迁移优先级排序和合规管理提供基础。
2. 通过网络级代理层降低迁移压力。
对于大型企业而言,核心应用程序往往经过多年建设,涉及复杂的系统架构和业务流程。如果要求所有应用立即完成密码算法重构,成本和运营风险都可能非常高。
IBM采用网络级代理层,为企业提供一种过渡性思路:在不立即全面重构核心应用的情况下,通过网络层面的安全措施,逐步推进后量子安全能力建设。
这对于应对HNDL(Harvest Now, Decrypt Later,即先截获、后解密)风险尤其具有现实意义。
攻击者可能现在截获加密数据,待未来具备足够的量子计算能力后再尝试解密。因此,企业不能等到量子计算真正具备威胁能力时才开始行动。
Anne's Insight
PQC迁移,首先是一场企业加密资产管理革命
我认为,IBM这次实践最值得关注的,并不是扫描了多少行代码,而是它揭示了PQC产业发展的一个重要方向:
后量子安全迁移的第一步,不是替换算法,而是建立企业加密资产的可视化、可管理和可持续治理能力。
未来企业的PQC迁移至少需要解决三个问题:
看得见:通过代码扫描、CBOM等工具,识别企业现有加密资产和公钥依赖。
排得出:根据数据敏感程度、系统重要性和HNDL风险,建立迁移优先级。
迁得动:结合架构改造、网络代理、算法替换和业务验证,制定分阶段迁移路线。
这也意味着,PQC市场的商业机会正在从单纯的密码算法和技术产品,向企业级迁移服务、加密资产管理、风险评估及持续监测平台延伸。
对于行业参与者而言,谁能够帮助企业回答三个问题——我有哪些加密资产?我面临什么风险?我应该先改造什么?谁就更有机会成为企业后量子安全转型过程中的长期合作伙伴。
量子安全的竞争,不仅发生在密码算法层面,也将发生在企业数字基础设施的治理能力层面。量子时代正在到来,而企业的准备工作,应该从今天开始。
➡️ 看见技术,更要看见产业。
➡️ 全球量子观察|量子行业应用|量子前沿
➡️ Stay curious, Stay ahead.