

2026年10月6日,沙特数据与人工智能管理局(Saudi Data & AI Authority,SDAIA)通过Istitlaa公众咨询平台,就《个人数据保护法实施条例》拟修订稿公开征求意见,征求意见截止日期为2026年11月5日。
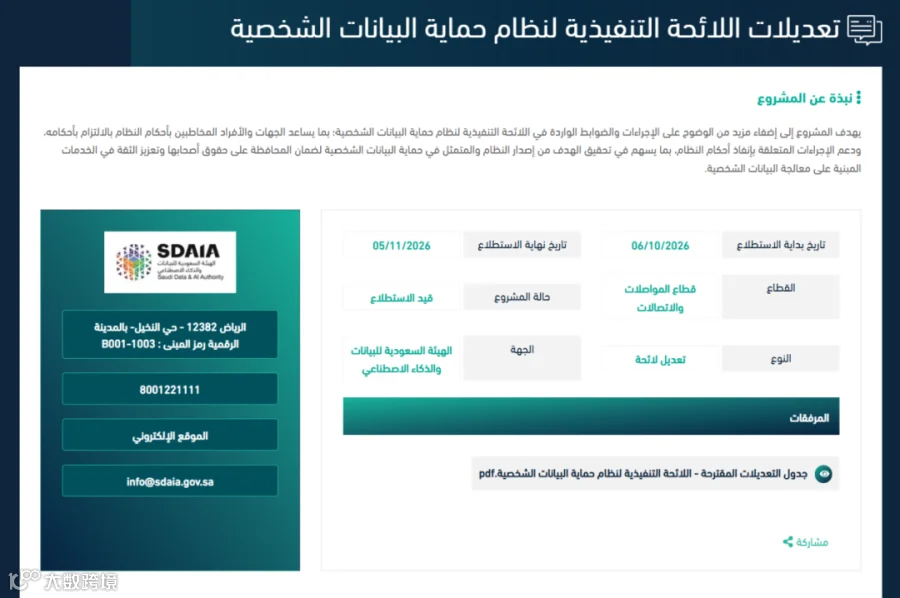
此次修订旨在进一步明确实施条例规定的程序与管控要求,帮助受《个人数据保护法》(Personal Data Protection Law,PDPL)约束的实体和个人履行义务,并完善执法程序,以保护个人数据、保障数据主体权利,增强公众对涉及个人数据处理服务的信任。
本次修订涉及实施条例约20处条款的修改、删除与新增,范围覆盖数据主体权利、隐私政策、数据安全与本地化存储、泄露通知、影响评估、营销合规、数据保护官、控制者登记、监管配合与投诉程序等核心制度。其中多项修订直接加重了控制者的合规义务,并首次将“数据本地化存储”要求写入实施条例。对于在沙特开展业务或受PDPL约束的中国企业,相关变化将对数据存储架构、客户数据使用及内部合规管理提出新的要求,有必要结合具体业务提前评估并做好应对准备。
下文将聚焦征求意见稿中的核心修订,对照现行条款梳理主要变化,并分析其对中国企业的潜在影响及相应应对措施。
第3条 数据主体权利的一般规定
|
现行规定 |
征求意见稿 |
|
1. 控制者收到数据主体就法律规定的权利提出的请求后,应当采取以下措施: a. 无迟延地处理数据主体行使法律规定权利的请求,处理期限不得超过30日。如履行请求需要付出不成比例的工作量,或者控制者收到该数据主体的多项请求,可以延长该期限,但延长期限不得超过30日,并应事先通知数据主体延期情况及延迟原因。 b. 采取必要的技术、行政和组织措施,确保及时回应行使权利的请求。 c. 按照相关法律要求,在执行请求前采取适当措施核实请求人的身份。 d. 采取必要措施,对收到的所有请求,包括口头请求,进行记录并保存。 2. 对于重复、明显缺乏依据或者需要付出不成比例工作量的请求,控制者可以拒绝采取行动,但应将相关理由通知数据主体。 3. 数据主体完全或部分欠缺法律行为能力的,由其法定监护人代为行使权利。 |
1. 控制者收到数据主体行使法律规定的任何权利的请求后,应当采取以下措施: a. 无迟延地处理行使法律规定权利的请求,处理期限不得超过30日。如履行请求需要付出意外或异常的额外工作量,或者控制者收到该数据主体的多项请求,可以延长该期限,但延长期限不得超过30日,并应事先通知数据主体延期情况及延迟原因。未在规定期限内满足请求的,视为控制者拒绝该请求。 b. 采取必要的技术、行政和组织措施,确保及时回应行使权利的请求。 c. 按照相关法律要求,在执行请求前采取适当措施核实请求人的身份。 d. 采取必要措施,对向其提出的所有请求,包括口头请求,进行记录并保存。 2. 对于无正当理由重复提出的请求,或者履行需要付出异常工作量的请求,控制者可以拒绝处理,但应说明拒绝理由,并相应通知数据主体。 3. 数据主体完全或部分欠缺法律行为能力的,由其法定监护人代为行使权利。 4. 根据法律第34条和本条例第37条,数据主体未能在本条第1款a项规定的期限内行使其权利,或者该期限届满而控制者未作回应的,可以向主管机关提出投诉。 |
① 新增逾期后果:未在规定期限内满足请求的,视为控制者拒绝该请求(deemed rejected),并衔接投诉程序;
② 新增第4款:数据主体无法在期限内行使权利、或期限届满未获控制者回应的,可向主管机关提出投诉;
③ 延期条件由“不成比例的工作量”调整为“意外或异常的额外工作量”;
④ 拒绝处理条件相应重写:由“重复、明显缺乏依据或不成比例工作量”调整为“无正当理由重复提出,或履行需要异常工作量”,仍须说明拒绝理由并通知数据主体。
30日处理期限及符合条件时最多再延长30日的基本安排继续保留,主要变化在于新增逾期后果与投诉情形。“视为拒绝”不免除控制者依法处理请求的义务。企业需确保受理、身份验证、延期通知、处理结果及拒绝理由均有记录,口头请求亦应纳入管理,避免因程序性疏漏触发投诉或执法风险。
合规建议:“视为拒绝”机制将提高对请求处理效率和证据留存的要求;涉及总部检索数据、调取技术材料或审批答复的企业,尤其需防范内部协作造成的延误。企业应明确请求接收渠道、责任人与升级程序,保存处理及答复记录。
第18条 隐私政策
|
现行规定 |
征求意见稿 |
|
/(本条为新增条款,现行实施条例无对应条款) |
在遵守法律第12条规定的前提下,控制者制定隐私政策时,应当确保符合以下要求: 1. 隐私政策应采用清晰、简明、易于理解的语言,以适应不同类别数据主体的理解水平。 2. 隐私政策所使用的语言,应与向其个人数据被处理的相应类别数据主体提供服务或产品时通常使用的语言一致。 |
① 实施条例首次就隐私政策单设专条;
② 要求采用清晰、简明、易于理解的语言,以适应不同类别数据主体的理解水平;
③ 所用语言应与向相应类别数据主体提供服务或产品时通常使用的语言保持一致。
对面向沙特用户提供服务的中资企业,本条意味着隐私政策大概率需要提供阿拉伯语版本,并以简明语言呈现,不能仅以英文版本或冗长法律文本应付。建议企业将隐私政策的语言本地化与简化重写纳入本轮合规清单。
合规建议:隐私政策的语言要求将增加多语言产品在政策配置与版本维护方面的管理成本。企业应结合实际服务语言和用户群体,确保隐私信息清晰易懂,并与业务变化同步更新。
第23条 个人数据安全与境内存储
|
现行规定 |
征求意见稿 |
|
控制者应采取必要的组织、行政和技术措施,确保个人数据安全及数据主体隐私,并遵守以下要求: a. 实施必要的安全和技术措施,降低与个人数据泄露相关的安全风险。 b. 采用国家网络安全局发布的所有相关管控措施、标准和规则;控制者无须遵守该局发布的管控措施、标准和规则的,应采用公认的最佳实践和网络安全标准。
|
1. 控制者应采取必要的组织、行政和技术措施,确保个人数据安全及数据主体隐私得到保护,并遵守以下要求: a. 实施必要的安全和技术措施,防范个人数据泄露、损坏或未经授权访问的潜在风险,或者在其发生时减轻影响。 b. 在适用的情况下,遵守国家网络安全局发布的适用管控措施、标准和规则;控制者不受其约束的,应遵守公认的网络安全标准和最佳实践。 2. 控制者应在沙特境内存储个人数据。个人数据可以依照法律及其实施条例的规定,向沙特境外传输或披露。 |
① 新增第2款:控制者应在沙特境内存储个人数据,向境外传输或披露须依照法律及实施条例进行(数据本地化要求首次写入实施条例);
② 安全措施表述由“降低与泄露相关的安全风险”强化为“防范泄露、损坏或未经授权访问,并在其发生时减轻影响”。
数据本地化存储是本次修订影响面最大的变化之一。对依赖境外云服务或跨境处理个人数据的中资企业,需重新评估存储架构与跨境传输路径,评估沙特境内云节点或本地部署方案,并同步核查跨境传输的法律依据是否齐备。
合规建议:新增境内存储要求,可能对采用中国总部集中部署、境外云服务或集团共享系统的企业产生较大影响;即使数据跨境传输已具备合法依据,仍须单独评估存储地点是否符合要求。企业宜梳理沙特业务涉及的个人数据类别、存储位置、境外访问及备份、灾备安排,预先评估本地部署或架构调整的可行性与成本;对本地副本是否足以满足要求等尚未明确的问题,持续关注正式文本及后续监管解释。
第24条 个人数据泄露通知
|
现行规定 |
征求意见稿 |
|
1. 事件可能对个人数据或数据主体造成损害,或者与其权利或利益相冲突的,控制者应在知悉事件后不超过72小时内通知主管机关。通知应包括以下内容: a. 个人数据泄露事件的说明,包括泄露的时间、日期、发生情况,以及控制者知悉泄露的时间。 b. 数据类别、受影响数据主体的实际或大致人数,以及个人数据的类型。 c. 个人数据泄露风险的说明,包括对个人数据和数据主体已经造成或可能造成的影响,控制者为预防、限制及减轻相关风险影响所采取的行动和措施,以及今后为避免泄露再次发生而将采取的措施。 d. 说明是否已按照本条第5款通知数据主体其个人数据发生泄露。 e. 控制者、其数据保护官(如有)或者了解所报告事件的其他负责人的联系方式。 2. 控制者无法按照本条第1款在知悉个人数据泄露后72小时内提供任何必要信息的,应尽快提供,并说明延误理由。 3. 控制者应保存依据本条第1款向主管机关提交的报告副本,记录针对个人数据泄露采取的纠正措施,并保存相关文件或证明材料。 4. 本条规定不影响控制者或处理者依据国家网络安全局发布的要求,或者沙特适用的任何法律法规,就个人数据泄露提交报告或通知的义务。 5. 个人数据泄露可能损害数据主体的数据,或者与其权利或利益相冲突的,控制者应在无不当迟延的情况下通知数据主体。通知应采用简明、清晰的语言,并包括以下内容: a. 个人数据泄露的说明。 b. 个人数据泄露所产生潜在风险的说明,以及为预防、限制相关风险及其影响所采取的措施。 c. 控制者及其数据保护官(如有)的姓名或名称及联系方式,或者与控制者联系的其他适当方式。 d. 有助于数据主体采取适当措施以避免已识别风险或限制其影响的任何建议或意见。 |
1. 发生个人数据泄露、损坏或未经授权访问时,控制者应在知悉事件后72小时内通知主管机关。 通知应包括以下内容: a. 事件的说明,包括发生日期和时间、发生方式,以及控制者知悉事件的时间。 b. 数据类别、受影响数据主体的实际或大致人数,以及个人数据的类型。 c. 事件所产生风险的说明,包括对个人数据和数据主体已经造成或可能造成的影响程度,控制者为预防或减轻该等影响所采取的措施,以及今后为防止事件再次发生而将采取的措施。 d. 说明是否已经或将要按照本条第5款通知数据主体该事件。 e. 控制者、其数据保护官(如有)或者了解所报告事件的其他负责人的联系方式。 2. 控制者无法按照本条第1款在知悉个人数据泄露后72小时内提供任何必要信息的,应尽快提供,并说明延误理由。 3. 控制者应保存依据本条第1款向主管机关提交的报告副本,记录针对个人数据泄露采取的纠正措施,并保存相关文件或证明材料。 4. 本条规定不影响控制者或处理者依据国家网络安全局发布的要求,或者沙特适用的任何法律法规,就个人数据泄露提交报告或通知的义务。 5. 个人数据泄露可能损害数据主体的数据,或者与其权利或利益相冲突的,控制者应在无不当迟延的情况下通知数据主体。通知应采用简明、清晰的语言,并包括以下内容: a. 事件的说明。 b. 事件所产生潜在风险的说明,以及为预防或减轻相关风险所采取的措施。 c. 控制者及其数据保护官(如有)的姓名或名称及联系方式,或者与控制者联系的其他适当方式。 d. 有助于数据主体采取适当措施以避免风险或减轻其影响的建议。
|
① 删除向主管机关通报的损害触发条件:现行条款以“可能造成损害或与权利、利益相冲突”为条件,拟修订条款删除该限定,明确列举泄露、损坏及未经授权访问三种情形,72小时通报时限继续保留;
② 第5款通知数据主体仍保留损害或权利、利益影响条件,向主管机关通报与向数据主体通知适用不同条件;
③ 通知内容表述条理化;必要信息仍可在说明延误理由后尽快补充,但不等于首次通报可以无限延期。
若按此通过,企业不能再仅依据“事件未达到损害门槛”决定不向主管机关报告。应建立泄漏识别、影响评估与72小时报告流程,配置报告模板,并同步梳理其他适用规则下(如国家网络安全局要求)的独立报告义务。
合规建议:通报范围扩大后,企业不能仅以尚未发现实际损害或影响较低为由排除监管通报义务。应明确事件发现、内部升级、报告判断及信息补充的责任分工,确保总部、沙特业务团队与供应商之间及时传递信息并配置通报模板;同时分别判断向主管机关通报与向数据主体通知的条件,避免两类义务混同。
第25条 个人数据保护影响评估
|
现行规定 |
征求意见稿 |
|
1. 控制者应就个人数据处理可能给数据主体带来的潜在影响和风险,形成书面、留档的评估。下列情形应开展影响评估: a. 处理敏感数据。 b. 收集、比较或关联从不同来源取得的两个或以上个人数据集。 c. 控制者的活动包括大规模、重复处理完全或部分欠缺法律行为能力者的个人数据;或者处理活动依其性质需要持续监测数据主体;或者基于新采用的技术处理个人数据;或者基于个人数据自动化处理作出决策。 d. 提供涉及个人数据处理、且可能对数据主体隐私造成严重损害的产品或服务。 2. 影响评估至少应包括以下要素: a. 处理目的及其法律依据。 b. 拟开展处理活动的性质、拟处理个人数据的类型和来源,以及个人数据拟向其披露的任何实体的说明。 c. 处理范围的说明,明确个人数据类型和处理活动的地域范围。 d. 处理背景的说明,明确数据主体、控制者和处理者之间的关系,以及任何其他相关情况。 e. 为使控制者和处理者仅处理实现处理目的所必需的最少个人数据,拟采取措施的必要性和比例性。 f. 处理活动的影响,包括其物质和精神影响的严重程度,以及对数据主体产生任何负面影响的可能性,包括心理、社会、身体或财务影响及其发生可能性。 g. 拟采取的预防或减轻风险的措施。 h. 拟采取措施对于预防已识别风险的适当性。 3. 控制者应向代表其开展相关处理活动的任何处理者提供影响评估副本。 4. 本条所述影响评估表明某项处理活动会损害数据主体隐私的,控制者应消除造成损害的原因,并重新开展影响评估。 |
1. 控制者应就个人数据处理可能给数据主体带来的潜在影响和风险,形成书面、留档的评估。下列情形应开展影响评估: a. 拟处理的个人数据包括敏感数据,或者涉及未成年人、部分或完全欠缺法律行为能力者的个人数据。 b. 收集、比较或关联从不同来源取得的两个或以上个人数据集。 c. 个人数据处理以大规模方式开展,或者依其性质涉及定期或系统性监测。 d. 使用任何新兴技术处理个人数据。 e. 个人数据处理将产生完全基于自动化处理作出、并影响数据主体权利或利益的决策。 2. 影响评估程序至少应包括以下要素: a. 处理目的及其法律依据。 b. 拟开展处理活动的性质、拟处理个人数据的类型和来源,以及个人数据拟向其披露的任何实体的说明。 c. 处理范围的说明,明确个人数据类型和处理活动的地域范围。 d. 处理背景的说明,明确数据主体、控制者和处理者之间的关系,以及任何其他相关情况。 e. 处理活动的潜在风险及其产生的物质或非物质影响。 f. 拟采取的预防潜在风险或在其发生时减轻影响的措施。 g. 所采取措施与已识别风险及影响程度相适应的程度。 3. 控制者应向代表其开展相关处理活动的任何处理者提供影响评估副本。 4. 本条所述评估结果表明,处理活动以及为预防已识别风险和影响而采取的措施不适当的,控制者应重新评估处理活动,确保采取适当措施预防已识别风险并减轻其影响。
|
① 触发情形重新梳理并明确化:将“处理敏感数据或涉及未成年人、欠缺法律行为能力者个人数据”与大规模或定期、系统性监测、使用新兴技术处理、完全自动化决策分别单列;
② 删除原第(d)项“提供可能严重损害数据主体隐私的产品或服务”的弹性触发情形;
③ 评估要素调整为7项,明确“处理活动的潜在风险及其物质或非物质影响”“预防或减轻风险的措施”“所采取措施与风险及影响程度的适配程度”;
④ 第4款调整为:评估结果表明处理活动及所采取措施不适当的,应重新评估处理活动,确保采取适当措施预防已识别风险并减轻其影响。
影响评估(DPIA)的启动情形更加明确、可预期。企业应据此建立确定的DPIA启动清单,并在产品使用新兴技术(如生成式人工智能)或自动化决策时提前评估,同步留存评估记录以备监管核查。
合规建议:触发条件重写后,企业应重新审视未成年人数据、大规模处理、定期或系统性监测、新兴技术及自动化决策等场景,既有评估清单和集团通用模板未必能充分覆盖新要求。应在产品上线、功能变更及技术方案调整时开展适用性筛查并更新评估内容,重点说明风险、防护措施及二者的匹配关系;对已识别措施不适当的处理活动,及时调整方案并重新评估。
以上围绕数据主体权利、隐私政策、数据安全与境内存储、泄露通知及影响评估,梳理了本次拟修订稿的主要变化;下文将继续说明营销数据处理、数据保护官、控制者登记、监管请求回复及投诉处理等条款,并分析相关程序调整对中国企业合规管理的具体要求。
【注:上述内容仅列示部分修订内容,完整拟修订稿请参阅官方征求意见(https://istitlaa.scbc.gov.sa/ar/Transportation/NDMO/IRofPDPLAmendments2/Pages/default.aspx)。】
李菡
上海市锦天城(北京)律师事务所合伙人
执业领域:出海中东、投融资并购、资本市场、投资基金

扫描二维码联系
苏晓燕
上海市锦天城(北京)律师事务所合伙人
执业领域:出海中东、银行与金融

扫描二维码联系

文彬
实习律师
声 明
文章仅代表作者本人观点,不视为律师出具的正式法律意见或建议。如需转载或引用文章内容,请私信沟通授权事宜,未经书面授权,不得转载或使用该文章中的任何内容,含图片、影像等视听资料。授权许可后转载文章,需在开头处注明来源于公众号“中东合规观察”及作者姓名。如有其他疑问请与公众号联系。