

依托其医疗专业网站开展业务,据该司官网介绍,其平台在日本拥有超过 35 万名医生用户,覆盖日本90%以上的医生。“MR 君”则是连接医生与制药企业的数字沟通平台,帮助药企提供医药信息,并与医药代表的信息传递工作进行协同。
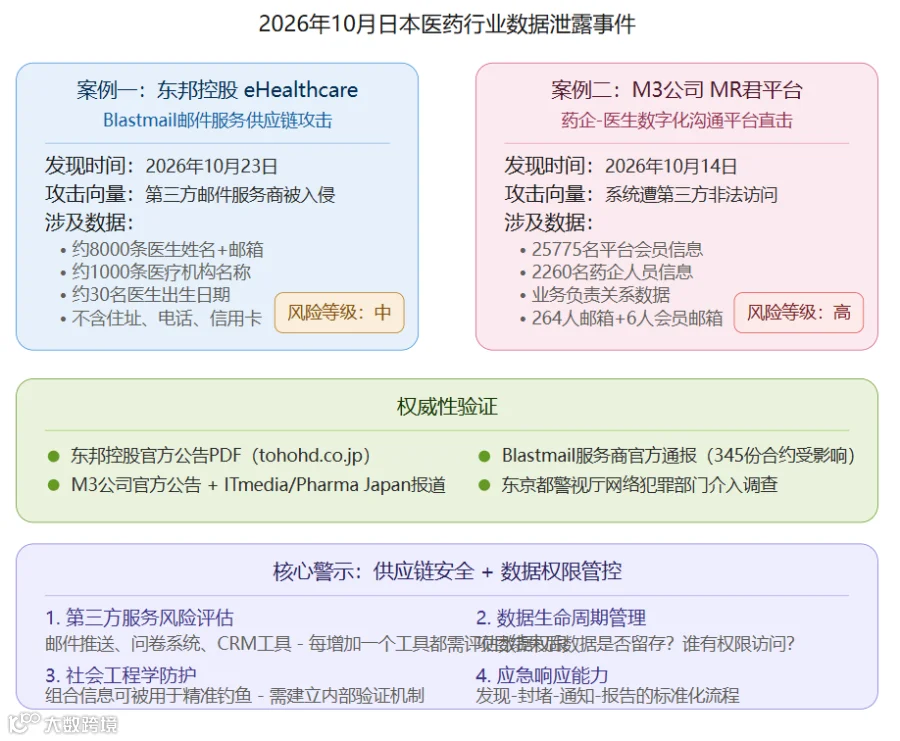
1. 第三方服务供应链安全
风险:东邦事件证明,即使自身系统安全,上游服务商(邮件/问卷/CRM/SaaS)被攻破会沿业务链波及下游所有客户。
建议:
-
建立供应商安全准入评估机制(SOC2/ISO27001等认证审查) -
合同中明确数据安全责任条款和违约赔偿 -
定期审计第三方工具的数据权限和留存策略 -
避免在单一第三方平台上集中存放核心客户数据
2. 数据权限最小化原则
风险:M3事件显示,数字化推广平台存储了大量"业务关系"数据——谁负责哪个医生、参与过哪些活动——这类组合信息的泄露价值远高于单一字段。
建议:
-
每上线一个数字工具前做 DPIA(数据保护影响评估) -
明确每个工具"需要什么数据、为什么需要、保留多久" -
项目结束后及时清理或匿名化处理数据 -
实施字段级权限控制,避免全量数据暴露
3. 社会工程学攻击面扩大
风险:泄露的"医生姓名+工作单位+熟悉的活动/联系人"组合,可被用于构造高度可信的钓鱼邮件或电话诈骗。受害者更容易误认为正常工作往来。
建议:
-
建立内部通信验证机制(敏感操作需第二通道确认) -
对医生和员工进行反钓鱼培训(特别是针对"精准定制"钓鱼的识别) -
发生泄露后主动通知潜在受害方,而非被动等待 -
考虑为受影响方提供身份监测服务
4. 应急响应与合规披露
风险:从两起事件的应对看,日本企业的响应流程相对规范(发现→封堵→通知→报告),但影响规模在后续通报中大幅扩大,说明初期评估往往不充分。
建议:
-
提前制定数据泄露应急预案(含法律、PR、技术、客服分工) -
建立"72小时黄金窗口"内的快速评估和初步通报机制 -
了解《个人信息法》《数据安全法》下的报告义务和时限 -
保留完整日志以备监管调查和取证
|
|
|
|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
结语:
这两起事件揭示了一个关键事实:医药行业的数字化转型正在创造新的攻击面。当医生信息流经越来越多的线上会议、问卷调查、邮件推送、CRM 系统时,每一个环节都可能成为突破口。
对药企而言,最大的财富不仅是产品,更是医生的信任。这份信任建立在专业、可靠的信息交流之上,也包含一个朴素的期待——"交给你的个人信息,能够被妥善保管"。在 AI 攻击手段不断进化的当下,保护好这些数据,已成为维护信任的基础能力,而非可有可无的"加分项"。