


当你准备点击那双关注数周的鞋子“购买”按钮时,信用卡信息已填好,地址也已确认。但就在手指悬停之际,浏览器地址栏却弹出了微小的“不安全”警告。
这并非浏览器过度敏感,而是在提示你:当前输入的所有内容均以明文形式传输,任何使用基础嗅探工具的人都能截获数据。请务必重视此警告——非安全网站未对数据进行加密,在此类站点输入敏感信息存在极高风险。
本文将解析网站被标记为“不安全”的含义,并为网站维护者提供修复指南,帮助重建访客信任,保障数据安全。
网站被标记为“不安全”意味着什么?
安全网站通过HTTPS(超文本传输协议安全)和SSL/TLS证书加密浏览器与服务器间的通信,防止隐私数据被拦截。若网站被标记为“不安全”,通常意味着其未启用HTTPS。
作为用户,应避免在不安全网站输入信用卡号或地址等敏感数据;在未加密环境下发送这些信息,等同于向监控者公开读取权限。
作为网站所有者,运营不安全网站会将用户数据置于险境。恶意攻击者可轻易在传输过程中窃取数据,这不仅损害品牌信任,更会直接影响后续销售转化。
如何判断网站是否安全
辨别方法十分简单:若URL以https://开头,即为安全;若仅以http://开头(缺少“s”),则为不安全。
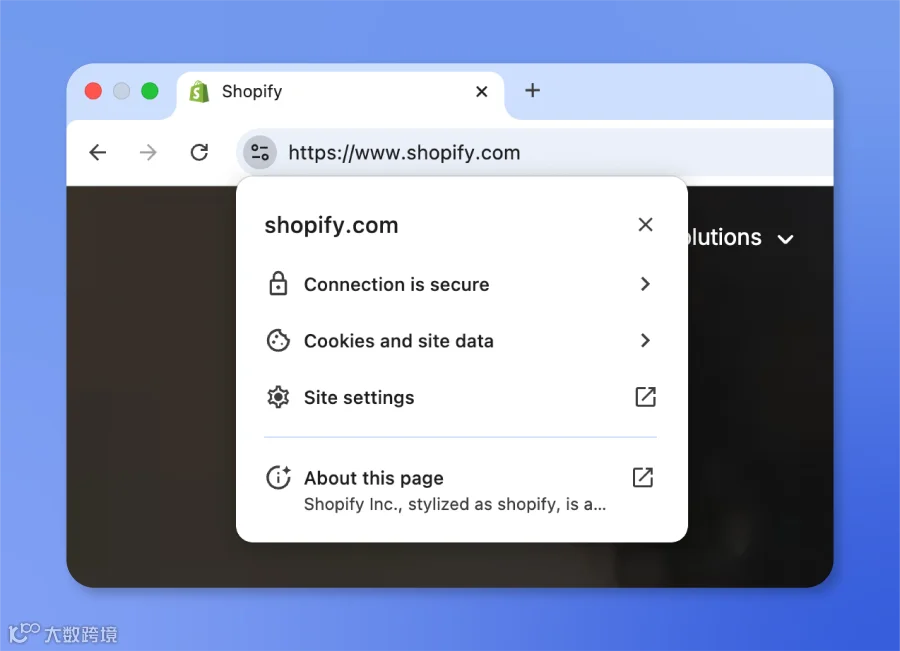
此外,大多数浏览器会在URL旁显示挂锁图标。部分浏览器需点击该图标查看详情,例如Mac版Chrome需点击站点信息图标才能看到“连接是安全的”及挂锁标识,而Mac版Safari则直接在URL左侧显示挂锁。
访问“不安全”网站有风险吗?
风险取决于你的操作类型。以http://开头的URL不一定代表网站具有恶意,但在涉及敏感信息时需格外谨慎。
若仅浏览企业地址、营业时间等一般信息,HTTP网站通常是安全的;但若网站要求提供个人或财务数据,继续操作便存在安全隐患。
因此,在输入任何私人信息前,务必确认URL包含https://且浏览器显示挂锁图标。
如何修复网站的“不安全”警告
- 在服务器上安装SSL证书
- 确保所有内外部链接均使用HTTPS
- 在Google Search Console中验证网站
- 设置HTTP到HTTPS的强制重定向
- 更新XML站点地图
网站所有者可通过启用HTTPS协议修复“不安全”警告。部署TLS(传输层安全)证书(常被称为SSL证书)能确保页面数据私密加密,保护站点与访客间的通信安全,并通过HTTPS而非HTTP交付内容。
具体修复步骤如下:
1. 在服务器上安装SSL证书
从受信任的证书颁发机构(如DigiCert、GlobalSign或提供免费选项的Let’s Encrypt)购买SSL证书。你将获得.crt或.pem文件、中间证书(CA捆绑包),以及自行生成CSR时的私钥。
将上述文件上传至服务器对应目录,具体位置取决于服务器类型:
- Apache/Linux:/etc/ssl/certs/ 和 /etc/ssl/private/
- Nginx:通常位于 /etc/nginx/
- cPanel/Plesk:使用内置UI界面
- Windows/IIS:使用Microsoft管理控制台(MMC)
随后编辑虚拟主机配置文件。DigiCert提供了详细指南,介绍如何使用OpenSSL生成CSR并配置Apache SSL。
2. 确保所有链接使用HTTPS
检查网站HTML代码,将所有内部页面及出站链接中的http://替换为https://。
同时更新图像、脚本和CSS文件等外部资源引用。可利用Web开发工具的搜索替换功能,或使用Screaming Frog SEO Spider、Apify、Browse AI等自动化工具扫描全站HTTP引用。
3. 在Google Search Console中验证网站
通过Google Search Console验证网站安全性,该免费工具可展示搜索结果表现并标记排名隐患。登录关联的Google账户后,将网站添加为域名(推荐)或URL前缀。
验证域名所有权需在DNS设置中添加Google提供的TXT记录。保存后返回Search Console点击“验证”。若选择URL前缀方式,可将HTML文件上传至根目录(FTP),或在<head>部分粘贴元标签(WordPress用户可使用SEO插件辅助)。完成后同样点击“验证”。
此举可确保搜索引擎用户访问的是HTTPS版本。
4. 强制HTTP重定向至HTTPS
若使用Shopify、Squarespace、Wix等平台,请在设置中开启“强制使用HTTPS”选项(如Shopify位于“设置 > 域名”下)。
WordPress用户需确保证书有效,并通过Really Simple SSL插件或编辑.htaccess文件强制HTTPS。手动操作时,从服务器public_html文件夹下载.htaccess文件,在顶部添加以下代码:
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
</IfModule>
该配置指示服务器通过301永久重定向将所有HTTP请求转为HTTPS,既保留旧URL积累的SEO权重,又避免排名损失。
5. 更新XML站点地图
站点地图有助于搜索引擎和用户导航网站。请确保其中所有链接均指向HTTPS版本。可通过CMS(如WordPress)、站点地图工具(如Screaming Frog)或SEO插件(如Yoast SEO)重新生成。
在根目录查找/sitemap.xml或检查robots.txt文件定位站点地图。更新后,登录Google Search Console,在“添加新站点地图”字段提交URL即可完成。
常见问题解答
如何修复不安全的网站?
作为访客,除联系站长外无法直接修复,切勿输入敏感信息。作为站长,需在服务器安装SSL证书,强制仅提供HTTPS版本,并在Google Search Console完成验证。
从不安全的网站购物安全吗?
不安全。切勿在非HTTPS网站输入信用卡或个人信息。主流电商均采用HTTPS,若收到安全警告,请立即终止交易。
如何检查网站是否合法?
最可靠的方法是查看URL旁的挂锁图标。Mac版Chrome可点击地址栏确认,Safari则直接显示左侧挂锁。若无挂锁或URL以HTTP开头,说明网站不可靠。