


反病毒实验室 Dr.Web 专家指出,AliExpress 用户正面临新型诈骗风险。网络犯罪分子利用该平台在国内的高人气,冒充母公司阿里巴巴集团向买家发送钓鱼邮件。
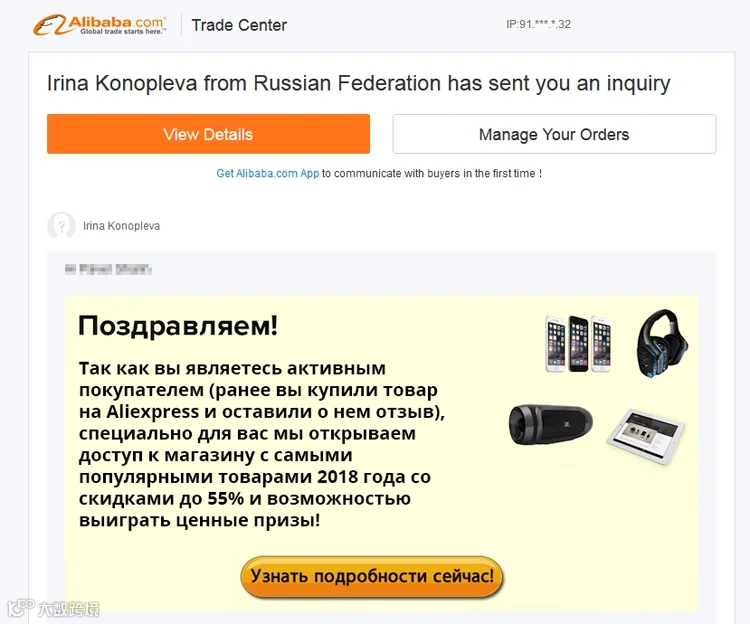
这些邮件采用 Alibaba Group 官方标识与企业风格设计,且包含收件人真实姓名,极具迷惑性。
Dr.Web 分析师推测,骗子可能通过购买或窃取返利服务数据库获取了 AliExpress 真实客户信息,但目前尚不清楚具体是哪家合作伙伴泄露了数据。
邮件内容高度相似,通常声称收件人为平台活跃买家,并以此为由邀请其访问一个拥有大量折扣和礼品的“特殊网上商店”。
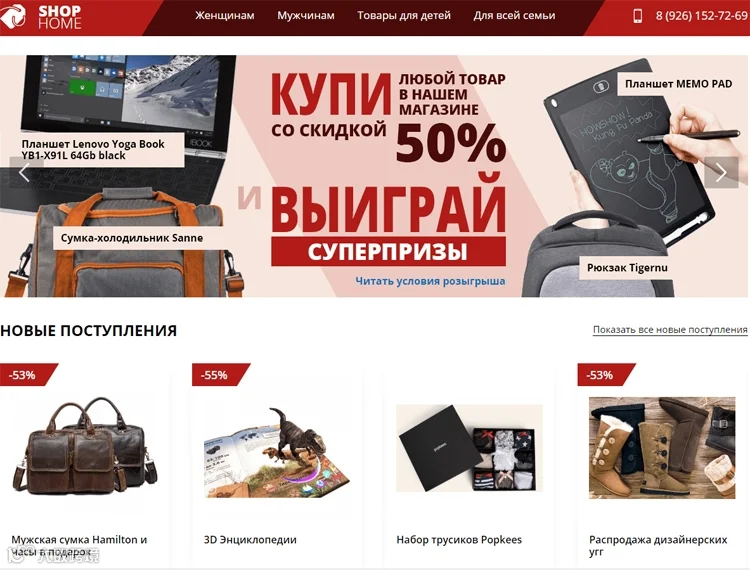
若用户点击链接,将被引导至外观酷似 AliExpress 的仿冒网站。
“当用户尝试在此购物时,会被重定向至其他交易平台。其中许多平台此前已被证实存在欺诈行为,如货不对板或以高价转售劣质仿品,相关地址已列入 Dr.Web 安全数据库。”——Dr.Web 实验室表示。
经核实,诈骗网站提供的莫斯科地址实为学校建筑,且无对应纳税人识别号的企业;网站未公示订单获取及配送方式,所留联系方式仅为免费邮箱。
“我们持续监控并封禁社交平台上的钓鱼资源。针对返利服务,我们郑重提醒:使用非授权‘AliExpress’服务存在风险。我们在俄罗斯的唯一官方合作伙伴是 Tinkoff 银行,第三方公司可能倒卖数据、窃取账户权限并导致垃圾邮件泛滥,我们正积极打击此类违规行为。”——AliExpress 官方回应。