欧盟《网络韧性法案》(CRA) 罚款机制
这份总结针对条例 (EU) 2024/2847 第64条设计的行政罚款制度。我们需要明确一个核心前提:CRA 设立罚款的初衷并非通过处罚创收,而是为了在全欧盟范围内建立一套“具有威慑力且相称”的强制性网络安全门槛。对于企业而言,罚款上限是财务风险的极值,而真正的风险在于证据链断裂导致的监管不信任。
— 图示:CRA罚款逻辑拆解 —
一、 罚款的三档法定上限
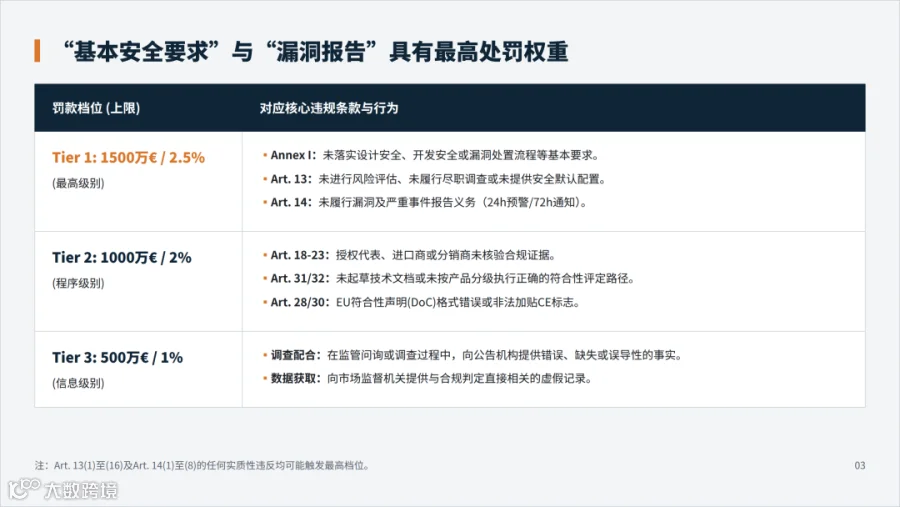
CRA 的行政罚款并非一刀切,而是根据违规行为的性质分为三档。每档罚款金额均采取“固定最高限额”与“企业全球年营业额比例”两者取其高的原则。这意味着,对于大型跨国企业,2.5% 的全球流水可能远超 1500 万欧元的绝对值。

— 图示:CRA罚款逻辑拆解 —
二、 核心违规行为与档位映射
理解罚款逻辑的关键在于识别哪些动作会触碰顶格处罚。
1. 最高档 (1500万€/2.5%):指向的是“实质性的安全背离”。如果产品在设计开发阶段就没落实 Annex I 的基本安全要求,或者在发生严重漏洞时未按 Art. 14 要求的时限(24h/72h)报告,监管机关会认为这是对数字单一市场安全的直接威胁。
2. 第二档 (1000万€/2%):侧重于“程序与证明的缺失”。即便产品本身安全,但如果技术文档(Technical Documentation)未保留、DoC 缺失或 CE 标识非法,依然面临千万级别的风险。
3. 第三档 (500万€/1%):侧重于“监管配合的诚实度”。在调查中提供误导性信息会被视为对监管权威的挑战。
— 图示:CRA罚款逻辑拆解 —
三、 豁免规则:例外不等于免责
CRA 在处罚章节中特别照顾了微型/小型企业以及开源生态。
对微型和小型企业,CRA 特别明确,针对微型及小型企业,豁免了其因未能满足“24小时早期预警”时限而产生的行政罚款。这是考虑到小微企业在全天候应急响应能力上的短板。但请注意,随后的 72小时完整通知义务依然存在。
对开源软件 Steward,CRA 豁免了其因任何违反条例行为而产生的行政罚款。这反映了欧盟对开源创新模式的保护。然而,这不代表豁免“整改责任”——监管机关仍有权要求停止相关产品的提供。
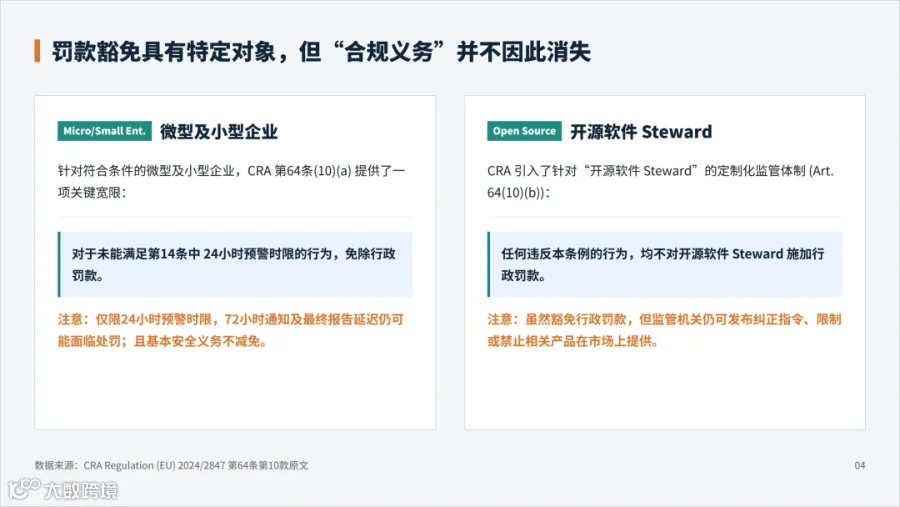
— 图示:CRA罚款逻辑拆解 —
四、 企业执行建议:从规避罚款到资产保护
我的建议是,企业应将规避 1500 万欧元罚款的努力,转化为建立可靠的漏洞响应和研发证据链。
· 报告能力的“肌肉记忆”:24小时知悉并上报,这取决于企业内部的流程是否跑得通,而不是法务是否懂法。
· 风险评估的“痕迹管理”:当市场监督机关问询时,一份详尽的风险评估文档是证明企业履行了“尽调义务”的唯一证据。
· 供应链的“责任回溯”:通过合同和 SBOM 明确第三方组件的责任边界,防止因外部组件的违规导致自身财务受损。

— 图示:CRA罚款逻辑拆解 —
结语
CRA 罚款是最后手段,但其威慑力要求企业必须在 2026-2027 年的合规窗口期内完成从“被动响应”到“主动防御”的转型。建立可审计的合规记录,是保护企业资产免受行政处罚的最佳路径。