

端口映射是网络技术中一个非常常见的概念,尤其是在路由器配置、Linux 服务器运维、Docker 部署和远程访问场景中。
简单来说,端口映射就是把一个 IP 地址上的某个端口收到的网络请求,转发到另一台设备或服务的指定端口。
可以把它理解成一栋大楼的前台:外部访客只需要知道大楼地址和接待窗口,前台就会把访客引导到对应的房间。
假设你在家里部署了一台 Linux 服务器,运行着一个 Web 网站。
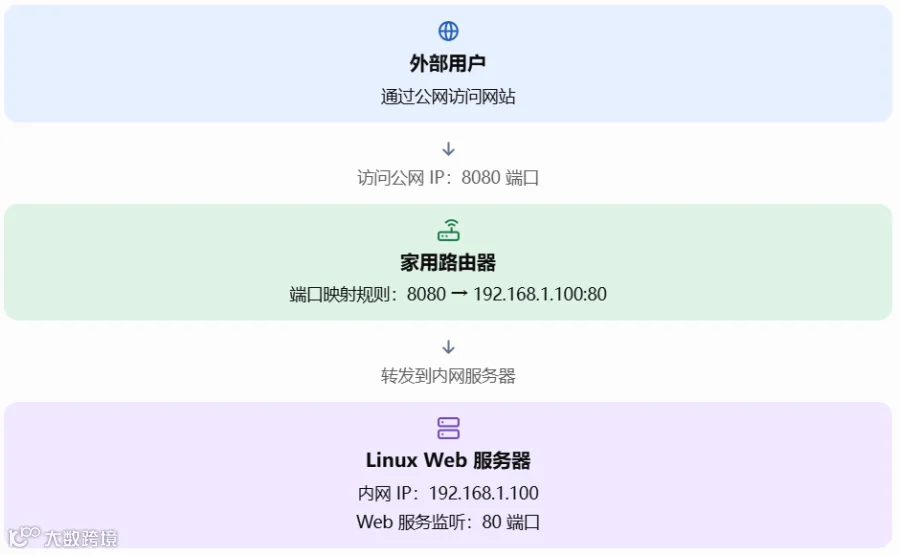
在这个例子中,外部用户访问:
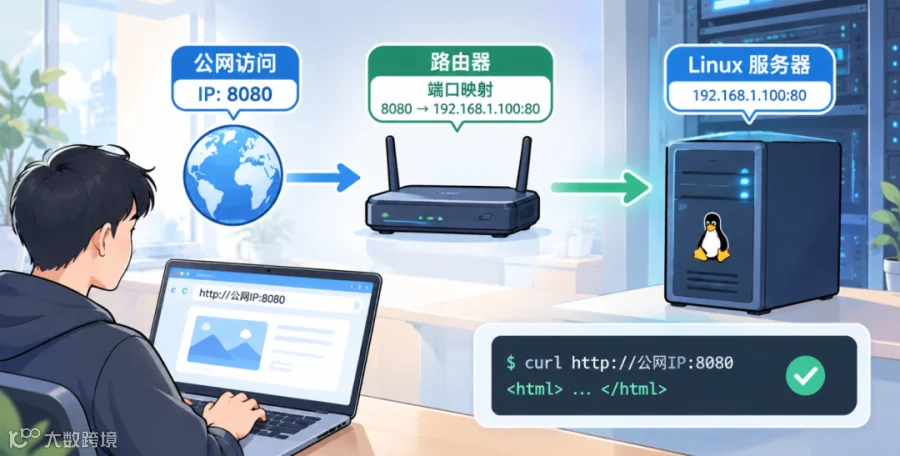
http://你的公网IP:8080
路由器收到请求后,根据预先配置的映射规则,将请求转发给内网服务器的 192.168.1.100:80。
这样,外部用户访问的是公网 IP 的 8080 端口,而真正提供网站服务的是内网服务器的 80 端口。
为什么需要端口映射?
家庭和企业网络通常会使用私有 IP 地址,例如 192.168.1.100。这类地址不能直接在公网中进行路由转发。
当内网服务器需要向外提供服务时,可以通过路由器或防火墙上的端口映射规则,让外部请求到达指定的内网服务。
常见场景包括:
-
网站发布: 将公网的 8080 端口映射到内网 Web 服务器的 80 端口。 -
远程管理: 将指定的外部端口转发到内网服务器的 SSH 服务端口。 -
Docker 服务: 将宿主机端口映射到容器内部的应用端口。 -
网络监控: 在满足安全策略的前提下,允许外部访问指定的监控服务。
端口映射和端口转发有什么区别?
在家庭路由器和 NAT 网络环境中,这两个词经常被混用。
例如,路由器配置 公网IP:8080 → 192.168.1.100:80,通常就会被称为端口映射或端口转发。
而 Nginx 反向代理虽然也能把请求交给后端服务,但它通常工作在应用层,能够根据域名、路径等信息决定请求转发到哪里,和路由器的 NAT 端口映射不是一回事。
Linux 和 Docker 中也有端口映射
端口映射并不只存在于家用路由器中。
例如,使用 Docker 启动 Nginx 容器时:
docker run -d \
  --name nginx \
  -p 8080:80 \
  nginx
这里的 -p 8080:80 表示将 Docker 宿主机的 8080 端口发布到容器的 80 端口。
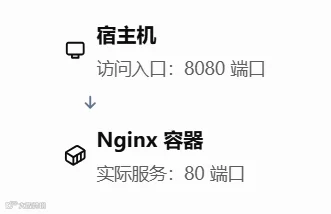
部署完成后,可以通过宿主机的 8080 端口访问 Nginx。这里的映射由 Docker 配置和实现,和家用路由器将公网请求转发到内网服务器的原理相关,但作用范围并不相同。
配置端口映射时需要注意什么?
端口映射让服务更容易被访问,也可能扩大攻击面。配置前应确认目标服务确实需要对外开放,并检查防火墙、安全组和服务监听地址是否允许相应流量通过。
尤其是 SSH、数据库、Docker 管理接口等服务,不建议为了方便而直接暴露在公网。优先考虑 VPN、堡垒机、来源 IP 限制和强身份认证等安全措施。
另外,如果家里的宽带没有真正可用的公网 IPv4 地址,例如处于运营商级 NAT(CGNAT)之后,仅配置家用路由器的端口映射通常也无法让公网用户直接访问内网服务。
记住一个核心概念:端口映射解决的是“外部请求如何找到内网指定服务”的问题。 但映射规则配置成功,并不代表服务一定能够访问,还需要检查公网地址、路由、防火墙以及应用本身是否正常。