德国联邦数字与国家现代化部(BMDS)、联邦内政部(BMI)及联邦信息安全局(BSI)正式联合发布《向后量子密码(PQC)过渡指南》,详细阐述德国将公共及私营数字基础设施迁移至后量子密码(PQC)的国家战略。
指南发布后,德国联邦信息安全局(BSI)随即发布官方新闻稿,强调这一国家级实施框架旨在直接落实欧盟《向后量子密码过渡的协调实施路线图》。该路线图由“网络与信息安全(NIS)工作组”成员国于2025年6月共同采纳。
指南指出,人工智能(AI)的快速发展正在加速针对传统公钥加密方案(如RSA、ECC)的安全研究及攻击手段演进,进一步凸显了“密码敏捷性”(Crypto-agility)的重要性,即在不破坏底层系统架构的前提下,动态更新密码原语和密钥长度的能力。
为应对当前安全威胁,特别是针对长期敏感数据的“先存储,后解密”(Store Now, Decrypt Later)风险,以及遗留系统更换周期较长带来的挑战,该指南要求遵循BSI TR-02102技术准则,重点采用混合加密机制,将传统算法与经美国国家标准与技术研究院(NIST)标准化的抗量子密码(PQC)算法相结合。
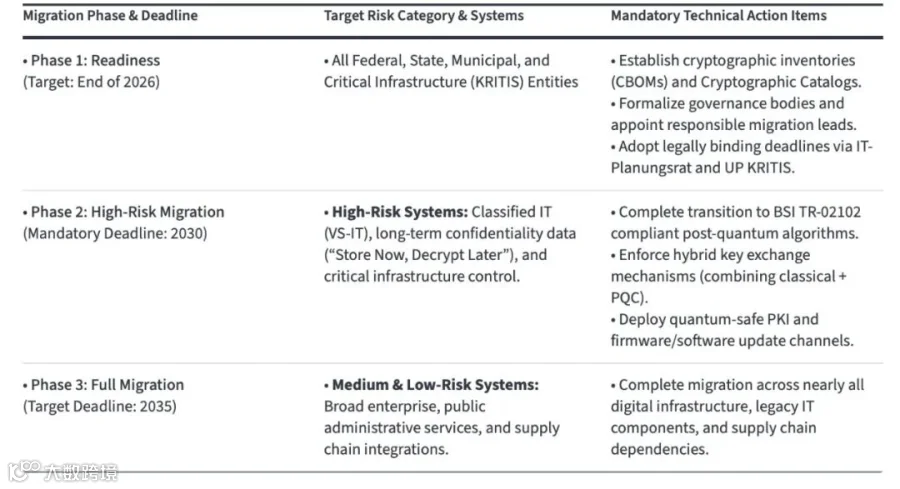
根据《BSI法案》(BSIG)第30条的规定,关键基础设施及重要基础设施的运营方必须将“抗量子密码就绪性”(PQC Readiness)纳入正式的风险管理框架。
Anne’s Insight
德国此次发布的PQC迁移指南,释放出一个值得关注的信号:后量子密码迁移正在从技术层面的安全议题,逐步走向国家级数字基础设施治理与风险管理。
对于企业而言,PQC迁移的核心挑战不仅在于选择何种抗量子算法,更在于如何识别现有密码资产、评估系统风险、制定迁移优先级,并在不影响现有业务运行的前提下完成技术升级。
未来,PQC迁移能力将不仅是网络安全能力的一部分,也将成为企业数字基础设施长期韧性的重要组成。
➡️ 看见技术,更要看见产业。
➡️ 全球量子观察|量子行业应用|量子前沿
➡️ Stay curious, Stay ahead.