

2026年10月21日,PHP官方紧急修复两个潜伏十多年的高危漏洞(CVE-2026-109618/109619),评级9.2分,多国政府网站临时下线避险。本文整理企业自查三步,并说明纯静态架构为何不在此次攻击面上。
多国政府网站,为什么主动把自己关了
10月21日这天,荷兰、芬兰、德国好几个国家的政府网站,主动把自己关了,英国预算责任办公室的官网也下了线——不是被黑了,是怕被黑。
关站的原因,是一种叫PHP的编程语言被曝出两个高危漏洞。全球约七成网站用PHP搭建,这里面包括WordPress、Drupal、Joomla这些流行系统,也包括国内大量建站公司给企业做的官网。所以工信部随后发文提醒各单位排查升级之后,这事就没法再当"别人的新闻"看了——盘子太大,任何一点风吹草动都是全局事件。

PHP这个词,先把意思翻译一下——它是一种运行在服务器上的脚本语言,你的网页内容、表单数据、和数据库的交互,很多都是它在后台干的。通俗讲,PHP就是很多网站的地基——地基出了问题,上面盖什么房子都受牵连。
这两个漏洞被安全研究人员合起来叫"PHP2Shell",官方评级9.2分,属于严重级。危害说人话就是:攻击者不需要你的账号密码,只要发一个特制的网页请求,就能在你的服务器上执行任意命令,相当于别人不用钥匙就进了你家,还能随意翻箱倒柜。有安全公司现场演示,连一个只输出"Hello World"的测试页面,只要跑在没打补丁的PHP版本上都能被利用——因为漏洞藏在PHP解释器里,不在你自己的网页代码里。你的代码写得再规矩,也躲不开。

影响范围,从十几年前的老版本到最新分支,几乎所有还在服役的PHP都有影响。研究人员演示了对WordPress、Drupal、Joomla最新版本的远程攻击,均不需要登录。漏洞公开后的短短几天里,攻击尝试数以百万次计,公网上可能受影响的暴露实例,有安全机构估算数以千万计。

比漏洞本身更值得记的:AI改写了攻防节奏
再说一个背景,我认为这才是这件事里更值得记的一条:这个漏洞在PHP代码里潜伏了十多年,一直没人发现。今年8月,安全研究人员借助AI工具审查PHP源代码,才把它挖了出来;漏洞细节又在官方发布前提前泄露,PHP团队原定的发布计划被打乱,只能提前放出修复补丁。
所以我看这件事,角度跟多数报道不太一样。AI把"发现漏洞"的门槛打下来了,从漏洞被发现到被利用,时间窗口正在从几个月缩短到几天。以前企业收到漏洞通告,慢悠悠排期十天半月也来得及;以后不一定有这个从容。安全这件事的节奏变了,企业的应对习惯也得跟着变。
企业自查三步,自己动手就能查
企业老板现在能做什么?我给的建议就三步,自己动手就能查。
第一步,搞清楚你的网站是什么建的。其实这一步很多老板从来没做过——网站上线之后,大家关心的都是好不好看、搜不搜得到,至于底下用什么技术,很少有人问。现在得问了——看后台登录地址,地址里带.php字样,或者用的是WordPress之类系统,基本可以确认是PHP。国内建站行业用PHP的比例很高,拿不准就按"可能是"处理。

第二步,查PHP版本。虚拟主机或云服务器的控制面板里能看到,或者直接让技术人员跑一句探针。用老版本的要留意,尤其已经停止维护的分支——连补丁都要先问清楚主机商有没有做回移植,别默认"没人通知就是没事"。
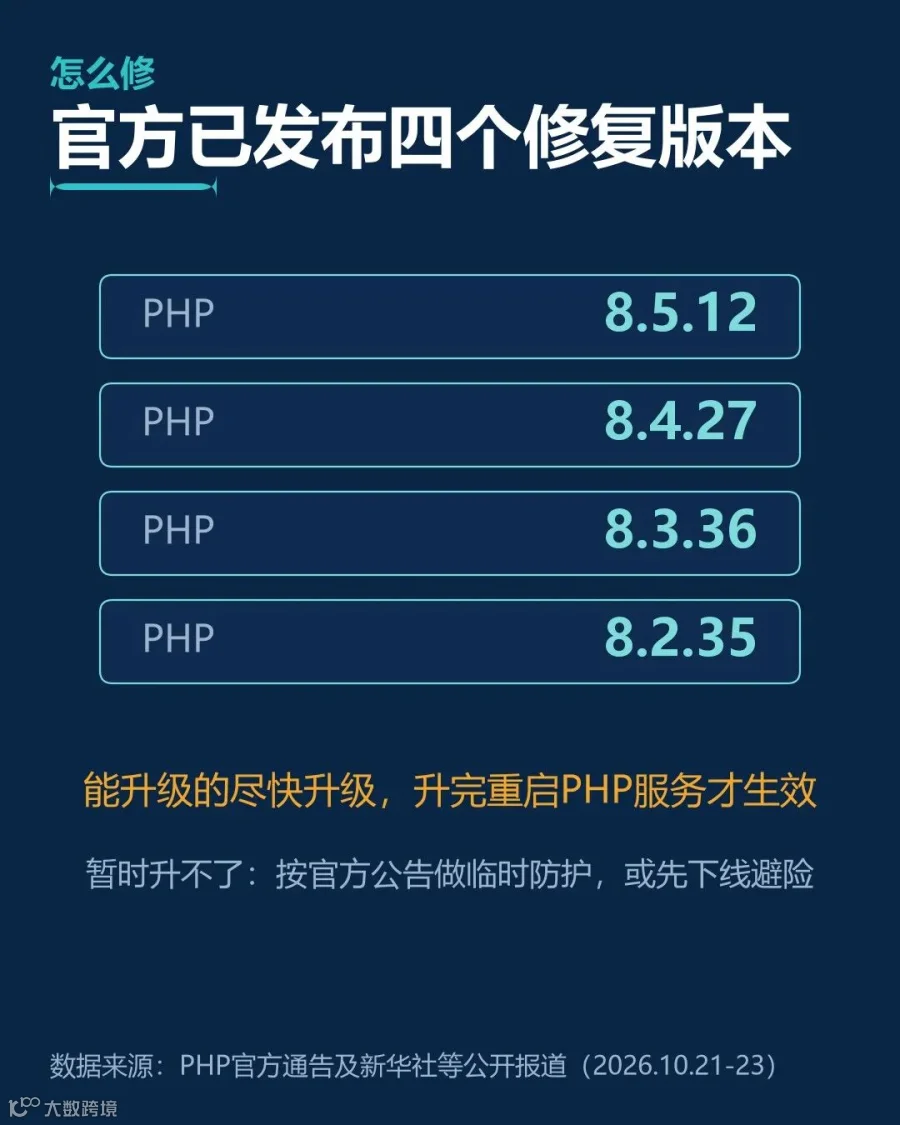
第三步,升级或缓解。官方已经放出了修复版本,8.2.35及以上的每个分支都有对应更新。能升级的尽快升,升完重启PHP服务才算生效;暂时升不了的,按官方公告做临时防护,比如把上传大小限住、把会话上传进度关掉,必要时做网络隔离;实在不行的网站,就学学那些政府机构——先下线,等风险解除再上线。别觉得关站丢人,丢了数据的损失比关一天站大得多。
这里多说一句网站托管的事。很多企业网站放在建站公司的服务器上,自己根本碰不到后台,PHP是哪个版本,全凭对方说了算——这种情况下,升级这件事就完全依赖服务商的责任心和勤快程度。所以上面的三步,与其说是技术动作,不如说是把责任问清楚的动作:主机谁在管、版本是多少、补丁谁来打,一句话一句话落成文字,写进续费合同或服务单里更稳妥,别停留在电话里一句"放心吧没问题"。出了事,这些白纸黑字就是你的依据。顺带提醒一句:服务商要是不愿意回答这几个问题,或者含糊其辞,这本身就是一个信号——你的网站在人家那里是什么状态,你自己都不掌握,真出了事,你一定是最后知道的那个。
打完补丁还有一句别忽略的话:翻一翻服务器日志。补丁关的是门,但不告诉你这扇门之前有没有人进来过。
虾站为什么不在这次攻击面上
可能有老板要问:你们的虾站呢?
虾站做的是纯静态网站。所谓静态,通俗讲就是服务器上放的是做好的HTML文件,访客来要什么,就原样给什么,服务器不执行任何代码——没有PHP解释器在跑,没有数据库可拖,也没有CMS登录后台可撞。这次这类语言层漏洞,攻击的是"会执行代码的服务端",静态站在这个攻击面上,根本没有可执行的东西给它打。
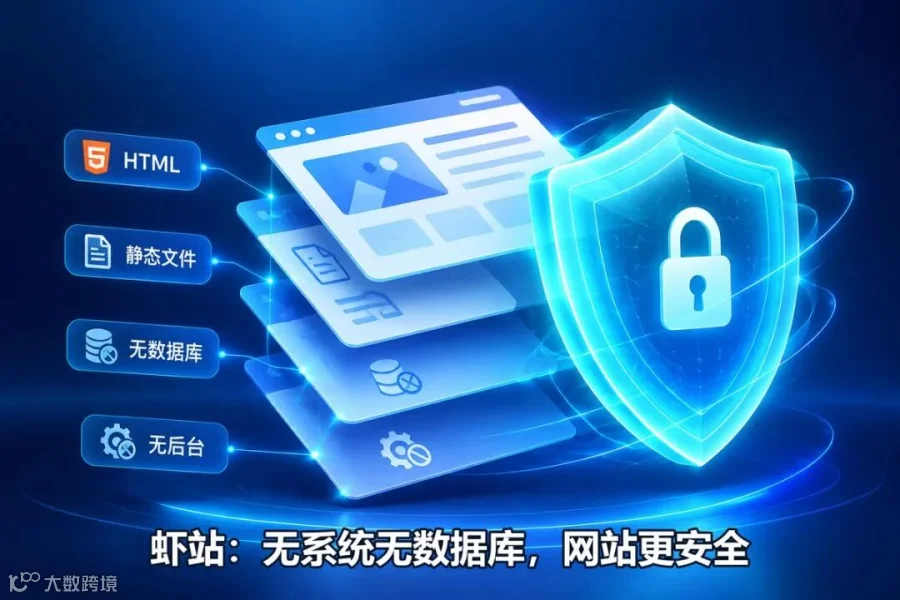
这就是我们从一开始把虾站定成"无数据库、无后台"的原因之一。少一层可被攻击的东西,就少一类半夜爬起来的警报。成本也顺带降了——不用养一台跑着PHP和数据库的服务器,一个静态空间就能放。当然,话说在前面,虾站不是万能的,它适合以展示和获客为主的企业官网;你的业务要带登录和交易功能、要存会员数据,静态架构就不适用,该用动态系统还得用。
话说回来,静态站不是金刚不坏之身,我不做这种承诺。FTP密码设得太弱、域名DNS被劫持、引用的第三方统计代码被投毒,这些风险静态站一样有,该管一样要管。密码这种事没什么技术含量,难的是坚持用复杂的密码并且定期更换,多数企业不是不懂,是败在坚持上。它的优势是攻击面小,不是零风险。这个边界得说清楚,免得有人看完文章,回去把服务器一关就觉得万事大吉。
三个常被问到的问题
问:我的网站打不开,是不是中招了?答:不一定——这次不少网站是主动下线避险,属于主动动作;另外PHP漏洞运行在服务器上,个人上网设备并不受影响。
问:升级PHP会不会把网站搞坏?答:有这个可能,老系统对版本敏感,先备份再升级,让懂的人操作,别自己硬来。
问:静态网站就完全不用管了?答:不是——这类语言层漏洞跟它无关,但FTP密码、DNS、HTTPS证书这些,还是你的日常功课。
最后
今天就做一件事:给你的建站商发一句话——"我们网站的PHP是什么版本,这次的补丁打了吗?"他要是半天答不上来,这个答案本身,比漏洞更说明问题。
本文由上海添力网络科技整理,基于2026年10月下旬PHP官方通告及新华社等媒体公开报道编写,不含任何具体客户信息与商业机密。相关政策与修复方案以官方最新公告为准。