全球遭遇“服务消失潮”:PHP高危漏洞引发大规模防御性关停
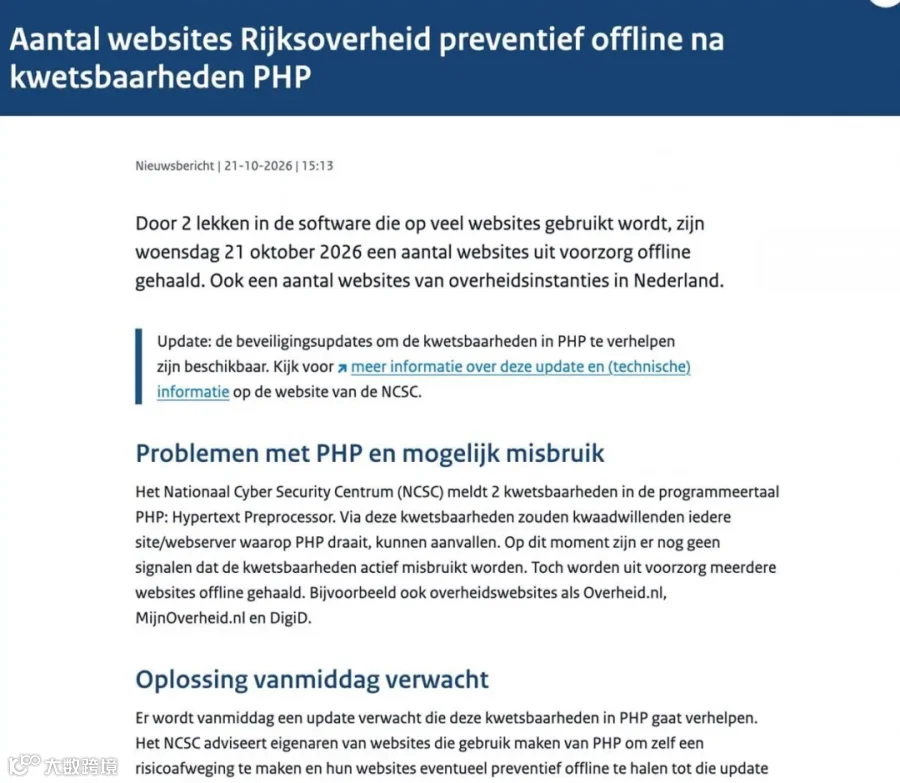
10月21日前后,全球互联网出现异常波动,多国政府网站、知名企业平台及公共服务系统临时下线。此次事件并非遭受大规模黑客攻击,而是针对PHP底层严重安全漏洞的预防性防御措施。
• 荷兰:关停政府门户网站、鹿特丹港官网、五大政党网站及多家医院服务; • 芬兰与法国:暂停所有政府公共网络服务,法国内政部要求省市级网站进入维护状态; • 日本:重灾区,《赛马娘》《碧蓝幻想》等游戏停服,niconico、pixiv等平台维护,全日空暂停Apple Wallet登机牌服务; • 中国:阿里云、腾讯云、奇安信等发布高危预警,敦促PHP网站立即排查。 |
危机核心:支撑全球七成网站的PHP曝出致命漏洞
这场安全危机将长期处于幕后的PHP推至聚光灯下。作为支撑全球约70%网站(包括WordPress)运行的底层语言,PHP此次暴露出的漏洞引发了全球监管机构与技术巨头的高度警惕。
同日,Wiz Research、OpenAI、PHP基金会及Calif发布技术分析,NSA、CISA、英国NCSC、加拿大网络安全中心、CERT-EU相继发布紧急公告。Cloudflare、Fastly、Google Cloud、AWS、Azure、Vercel等云平台迅速上线WAF缓解规则。此举旨在赶在恶意利用发生前,通过预防性修补阻断数据窃取风险。
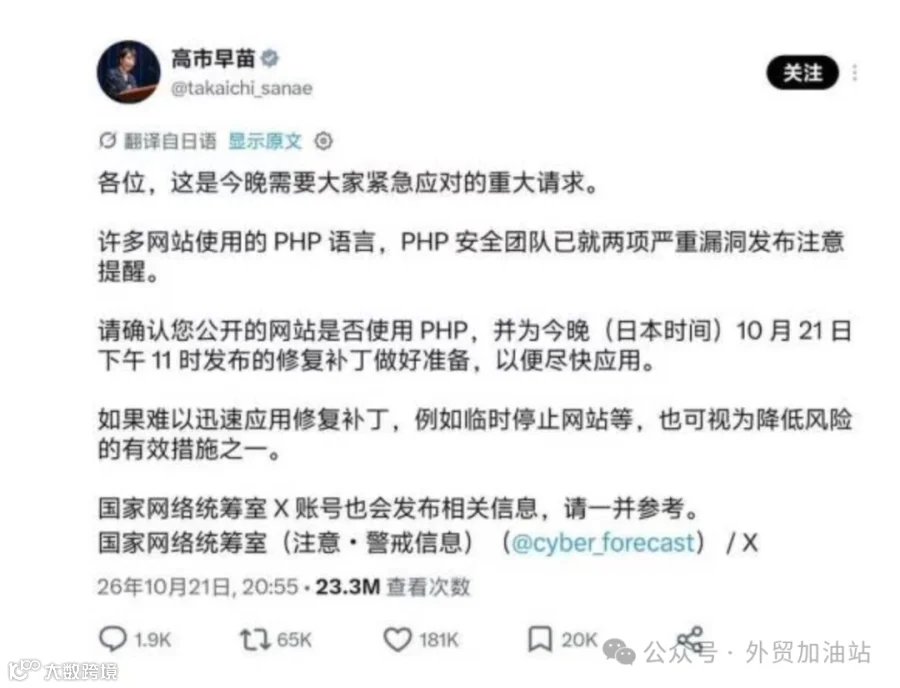
警报发出后,全球响应迅速。欧美安全单位率先预警,亚洲多国跟进。日本金融、交通及大型企业(如全日空、朝日集团、世嘉)主动暂停相关业务;韩国超11万套互联网资产面临风险;维基百科也临时下线多项服务以待修复。国内云服务商同步提醒客户紧急处置。
技术背景:老旧架构面临双重解构
PHP诞生于1994年,三十年后仍驱动着全球约七成可识别服务器端语言的网站。然而,其统治地位正面临挑战:一方面,TIOBE热度榜跌出前十,AI编程工具降低了代码编写门槛;另一方面,随着AI生成内容占比突破50%、机器人流量超越人类流量,开放互联网的价值体系正在重构。尽管热度下降,WordPress、Drupal、Joomla、Magento等主流CMS仍深度依赖PHP环境。

漏洞详解:无需登录即可执行代码,升级是唯一解
此次披露的两个漏洞涉及PHP核心处理机制,危险评分高达9.2分,属于最高优先级。受影响版本涵盖从PHP 5.4开始的所有版本,包括广泛使用的7.x及8.0/8.1系列。
官方明确指出,目前不存在完整的缓解措施,唯一安全的做法是立即升级。这两个“use-after-free”漏洞允许攻击者在无需登录的情况下在服务器上执行代码。Wiz团队测试显示,即使是仅输出“Hello World”的WordPress、Drupal、Joomla站点,若未打补丁也会被轻易攻破。
全球约七成网站使用PHP,约157万个主机版本低于补丁版本
潜在危害:从内容篡改到业务瘫痪
若漏洞被成功利用,攻击者可能实施以下破坏:
篡改网站内容:在官网植入恶意页面、博彩链接或违规信息。
窃取业务数据:获取客户资料、业务文件等敏感信息。
控制服务器:利用执行权限进一步攻击关联系统。
破坏企业经营:导致网站不可用,损害客户信任,阻碍获客与订单转化。
企业警示:官网安全关乎业务链条稳定
对于中小企业,尤其是制造业企业,官网不仅是品牌名片,更承担着产品展示、技术咨询、询盘转化等关键职能。一旦因漏洞导致网站被篡改或长时间停服,影响的将是整个业务链条的正常运转。在无法立即完成全面升级的情况下,部分企业选择暂时断开网络连接以规避风险,但这仅是权宜之计,尽快修补漏洞才是根本解决之道。