



Amazon Continuum代码漏洞管理服务正式上线
Amazon Continuum代码漏洞管理服务现已正式可用。该服务能够发现并验证代码漏洞,以可自动应用的补丁或代码仓库拉取请求(Pull Request,PR)形式提供修复方案。
Amazon Continuum的核心优势在于确认哪些漏洞可在实际运行环境中被利用,根据对业务的潜在影响确定处理优先级,并针对每个问题提出修复建议。
目前,所有修复操作均采用人工审批模式:Amazon Continuum负责提出修复方案,经人工批准后方可应用。未来,用户可根据自行设定的安全规则和权限范围,允许系统自动执行特定操作。
解决传统漏洞管理的痛点
随着AI技术的发展,攻击者能在漏洞公开后几分钟内生成可利用的攻击代码,导致安全团队面临的漏洞告警数量激增。然而,传统扫描工具每天产生的数千条告警中,许多实际上无需采取行动,例如不可触达的代码路径或不具备实际利用条件的漏洞。
传统的通用漏洞严重性评分无法准确反映实际环境中的资源访问情况,常导致误导性对比。过去,安全团队需花费数小时调查漏洞是否真正可利用,修复过程更需多团队协调数天,主要原因在于缺乏对业务环境的充分了解。
为解决这一问题,Amazon Continuum不仅能验证漏洞的可利用性,还能评估每项修复方案涉及的风险范围。
基于上下文关联图谱的智能分析
Amazon Continuum主要基于两类数据构建上下文关联图谱:代码仓库和亚马逊云科技运行环境。
对于亚马逊云科技环境,用户需在运行代码的账户及区域中部署采集器。采集器收集Config服务的资源信息、网络配置等基础设施数据,帮助判断漏洞是否可通过网络访问,以及攻击者利用漏洞后可能触及的资源。
基于此关联图谱,Amazon Continuum能识别系统的重要性、维护责任人、服务依赖关系及数据处理情况。通过识别客户数据存储、支付处理、身份认证等高价值业务系统,并根据漏洞攻击路径与关键系统的关联程度,对安全问题进行优先级排序。
Amazon Continuum结合代码及其运行环境进行分析,并为结果标注证据等级。对于可复现的漏洞,系统会在隔离沙箱环境中执行验证,提供概念验证代码(PoC)及具体复现步骤。
与传统工具不同,Amazon Continuum提供攻击路径、源代码分析证据及影响范围评估,并评估现有防护措施的有效性。对于已确认的安全问题,系统会生成包括代码补丁、依赖升级或配置调整在内的修复方案,并在连接的代码仓库中创建拉取请求。
所有修复方案必须经过人工批准。开发人员需自行检查并合并拉取请求,最终决定权在企业团队手中。未来,用户可基于测试覆盖率、变更影响范围等条件,逐步信任并授权系统自动执行特定修复。
Amazon Continuum代码漏洞管理功能实操演示
体验Amazon Continuum工作流程,首先需打开控制台进入Code vulnerabilities(代码漏洞)页面并完成环境配置。
连接代码源与配置环境
首先,您需要连接代码源,可选择GitHub集成或Amazon S3存储桶。随后创建扫描环境并设置定期扫描频率。
若选择S3作为代码源,S3存储桶必须与启用Amazon Continuum的账户及区域保持一致,并通过IAM角色授予访问权限。
此外,您还可以添加亚马逊云科技基础设施上下文信息。具体方式是在运行代码的账户及区域中部署采集器,并授权扫描环境使用其数据。
完成配置后,Overview(概览)页面将展示已连接的代码源、扫描环境及采集器状态。
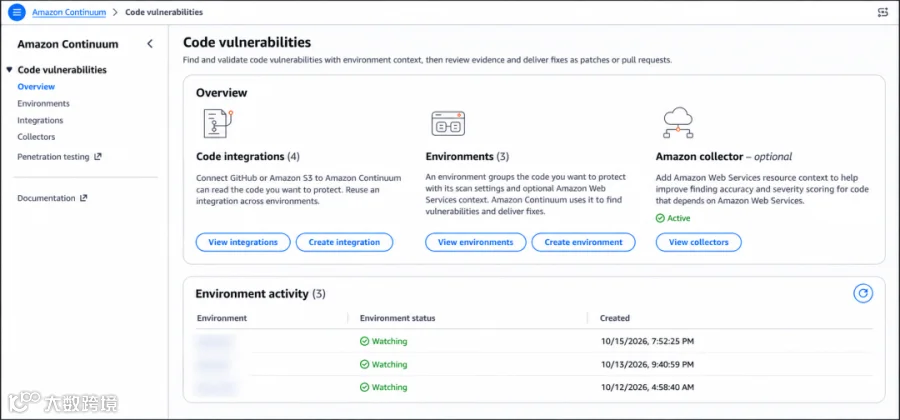
配置完成后,选择扫描即可查看安全扫描结果。在Issues(问题)标签页中,展示的是经过验证并按优先级排序的安全问题,包含严重性等级、处理状态及创建时间等信息。

查看详细分析与风险评估
点击任意安全问题可查看详细分析。Overview(概览)页面显示该问题严重性为High(高危),状态为Completed(已完成),修复方案已交付至GitHub。
Risk assessment(风险评估)部分解释了评级依据:
- Exploitability(可利用性):评定为Exploitable(可被利用),证据等级为Static proven(静态分析已证实)。
- Likelihood(利用可能性):评定为High(高),因服务可被访问且无需认证或交互。
- Impact(影响程度):评定为Moderate(中等),攻击者可能修改业务数据或影响同一租户其他用户。
Proof(验证证据)部分提供了源代码分析证据。Remediation(修复方案)部分显示Amazon Continuum已将修复方案作为拉取请求交付至GitHub,涉及购物车服务4个文件的代码变更。
控制台明确指出,生成补丁不代表修复完成,仍需审核并合并拉取请求。
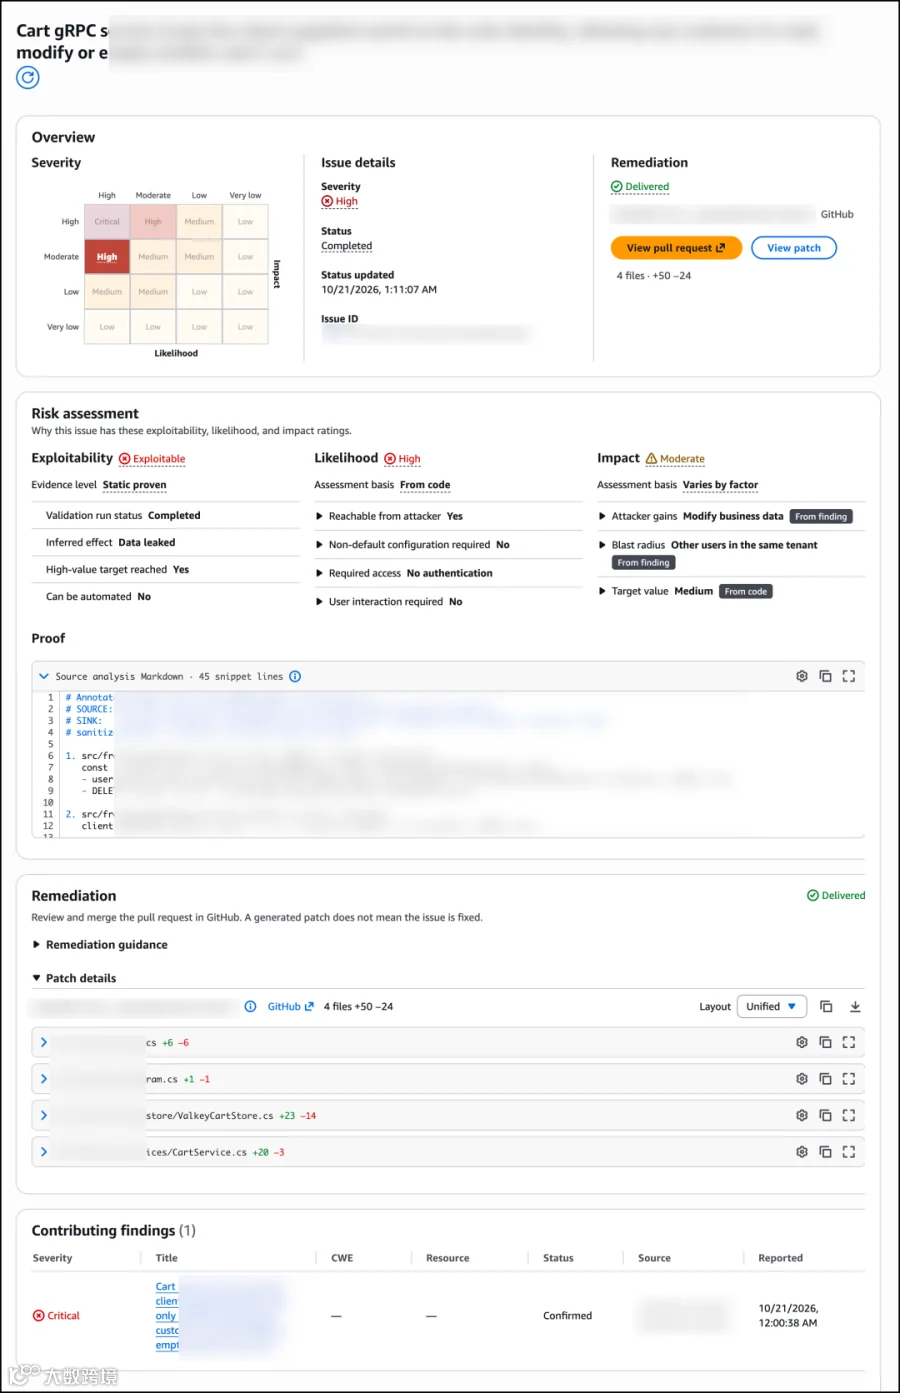
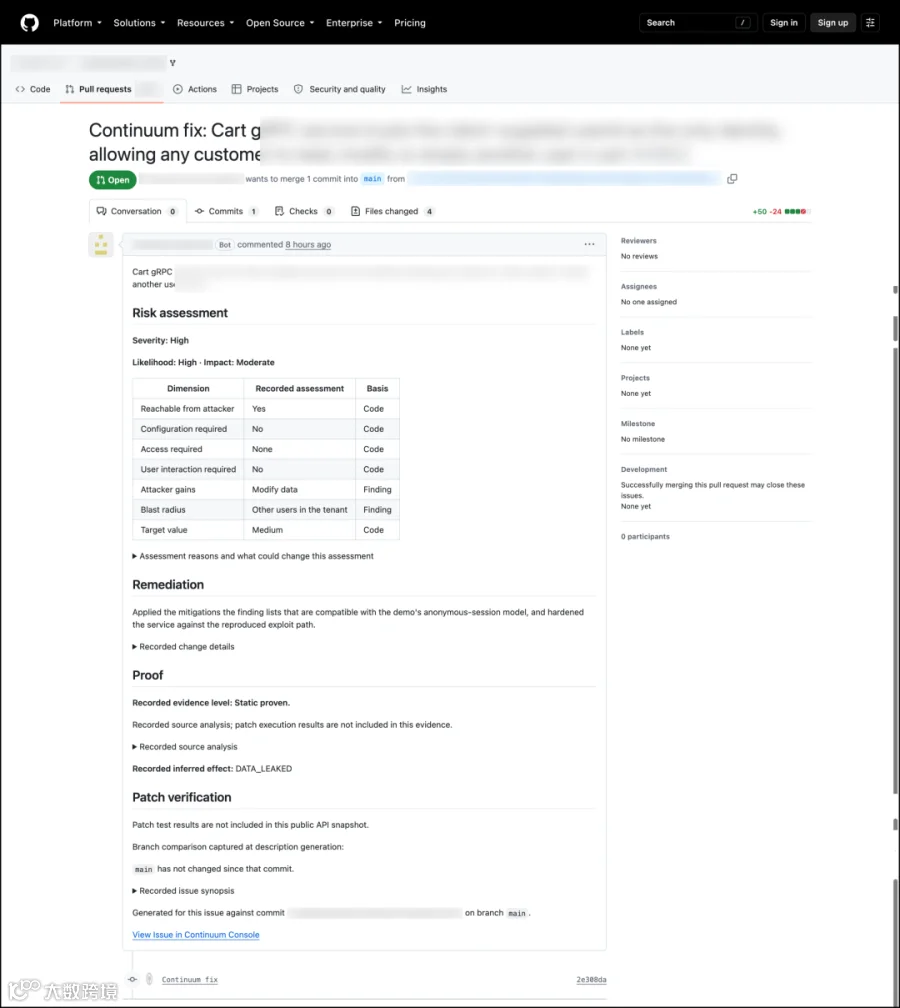
Contributing findings(关联漏洞发现)部分列出了构成当前安全问题的具体扫描发现。GitHub中的拉取请求描述包含一致的风险评估、修复摘要及验证证据,方便开发人员在现有工作流中直接查看证据并完成审核。
管理扫描任务与配置
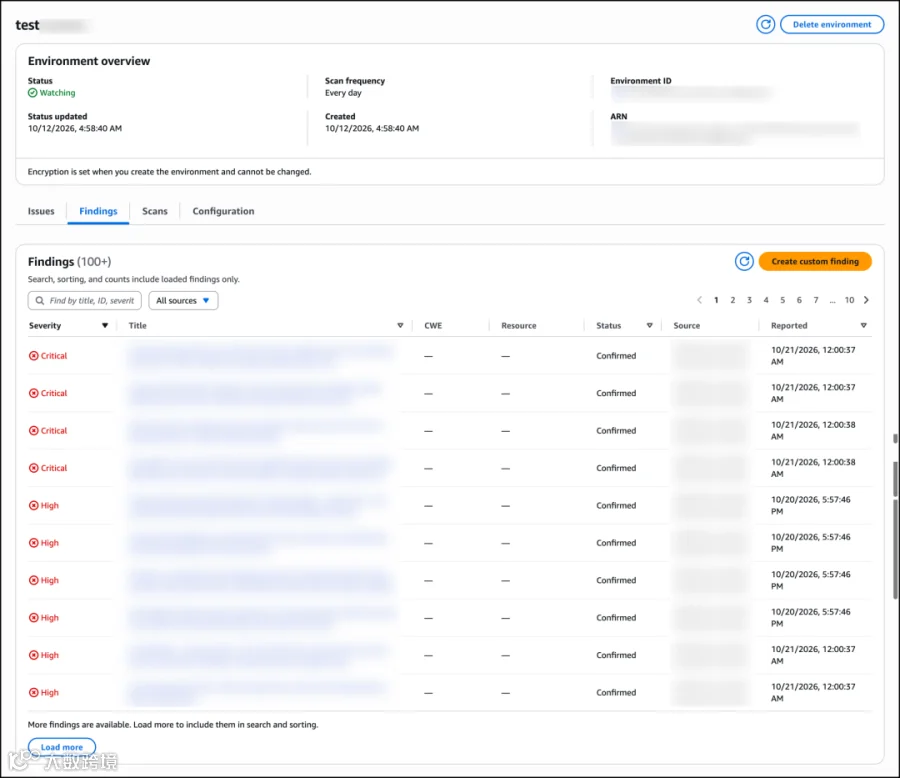
Findings(漏洞发现)标签页展示全部原始扫描结果,这是Amazon Continuum分析的基础数据。
Scans(扫描)标签页展示扫描历史记录,包括状态、触发来源及时间。用户可配置自动扫描频率或手动触发扫描。
Configuration(配置)标签页统一管理扫描环境设置,包括代码源、上下文数据源、代码集成、补丁生成及采集器等。
通过这套完整的工作流程,团队可按优先级处理经过验证的安全问题,在充分理解技术证据及潜在影响后批准修复,既减少漏洞积压,又保留对代码变更的最终控制权。
该服务目前于美国东部(弗吉尼亚北部)和美国西部(俄勒冈)区域正式可用。
相关阅读
Amazon Continuum页面:
https://aws.amazon.com/cn/continuum/?trk=58605e9a-5ab0-49be-9ff9-a54d887906c9&sc_channel=sm
用户指南:
https://docs.aws.amazon.com/continuum/latest/userguide/what-is-continuum.html?trk=58605e9a-5ab0-49be-9ff9-a54d887906c9&sc_channel=sm
新用户注册海外区域账户,可获得最高200美元服务抵扣金,覆盖Amazon Bedrock生成式AI相关服务。“免费计划”账户类型,确保零花费,安心试用。







期待你的分享 收藏 在看 点赞!
亚马逊的一小步,云计算的一大步!