
一名新员工入职,人事系统里已经有了他的档案。但要真正开展工作,他还需要 AD 域账号、邮箱和各类业务系统的访问权限——很多时候,每一项都要单独开通。
当员工调岗或离职时,同样的问题反向出现:这些散落在各个系统里的账号和权限,怎么才能及时跟着人一起变?
对于研发、生产、销售等多类人员并存的大型制造企业而言,统一身份(IAM)建设首先要解决的核心命题,就是让人员变化实时、精准地传递到各个系统。
安图生物与派拉软件的合作正是围绕这条链路展开:整合多源身份数据,深度联动 AD 域,并把账号激活、改密与找回,延伸到员工每天都在用的移动办公平台中。
01
破局重构:账号分散、数据割裂与审计压力
制造企业在统一身份建设中,普遍会遇到三个管理痛点:
账号分散,管理低效
EHR、OA、AD 与各业务系统的用户数据分散存储,无实时同步机制。人员入转调离后,账号状态需多头处理,耗时费力。
数据割裂,信息孤岛
各系统独立维护组织与人员信息,统计口径不一致,企业内部难以形成一份可信的“全局人员视图”。
管控缺失,审计承压
账号分散直接导致权限的授予与回收存在滞后风险。谁在什么时间拥有过什么权限,往往难以追溯。
这三条通常互为因果:只解决账号集中、不统一数据口径,视图依然是错的;只整合数据、不解决权限自动回收,安全链路依然是断的。
02
架构设计:把人事、域账号与员工服务连起来
本次项目的核心范围,紧紧围绕身份数据、域账号与员工服务三个环节展开,形成业务闭环:
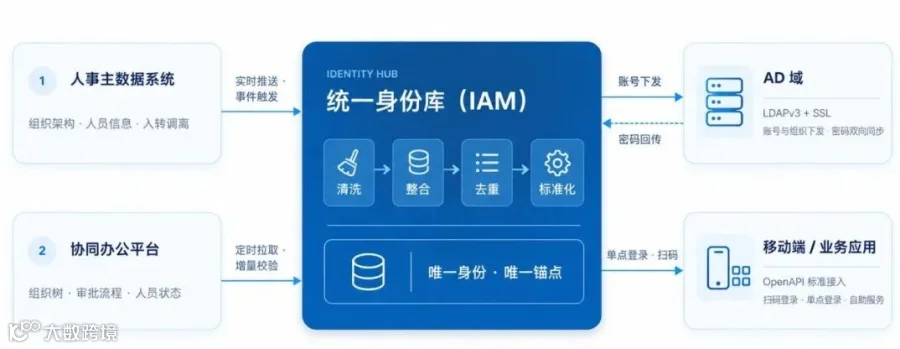
上游(汇聚源头):灵活拉取与推送。
按各系统自身的能力选择同步方式。核心人事系统作为主数据源,实时推送入转调离事件;协同办公平台开放接口,由身份平台定时拉取并做增量校验。推送与拉取并无绝对优劣,取决于源系统的开放程度。
中游(清洗枢纽):构建唯一身份库。
多源数据经过比对、去重、标准化后,形成企业内部唯一可信的身份数据中心,并明确多系统数据冲突时的裁决机制。
下游(精准分发):联动 AD 域与业务系统。
身份平台与 AD 域之间保持账号、组织与密码变更的实时联动;同时通过标准接口,支撑移动端扫码登录、单点登录(SSO)与员工自助服务。
03
实战干货:四个决定最终体验的细节
大型 IT 项目的成败往往取决于细节,本次实践中有四个高价值经验值得参考:
1、唯一锚点,必须在设计阶段定死
用户数据以"工号"为锚,从人事系统到 AD 域全程保持一致,有效避免重名与错配风险;组织架构以域内的唯一标识为锚,保证层级稳定。这类规则如果拖到开发阶段再改,代价极大。
2、告别明文密码,用"自助激活"代替"初始下发"
项目摒弃了给员工发送统一初始密码的传统做法。员工会通过短信或移动端收到一条专属链接,验证身份后自主设置密码完成激活;未激活账号一律拦截在外。对员工而言,第一次接触系统就是安全的;对企业而言,从源头上减少了明文密码在邮件或短信中流转的泄露风险。
3、密码变更必须"双向联动"
只做单向同步时,员工在 AD 域内改了密码,身份平台并不知情,就会出现"这边改完、那边登不上"的窘境。本项目支持 IAM 与 AD 域的密码变更双向联动。
注:密码一致解决的是"同一个密码能用在哪里",单点登录解决的是"要不要反复输密码",两者不能相互替代。
4、自助服务,要放在员工每天打开的 App 里
针对一线员工很少打开电脑的现状,项目将改密、密码找回功能直接嵌入了移动办公平台的工作台中。员工在手机上点几下即可完成,同时保留 Web 端兜底。这不仅极大提升了员工体验,也大幅削减了 IT 运维部门每天处理密码重置的琐碎工作量。
04
建设成效与演进路线

项目首期覆盖集团各主体的人事数据与 AD 域,接入移动办公平台及部分核心业务系统。统一身份不是一次性交付,而是先把链路打通、再逐步加密的过程。首期把"人员变化能被准确、及时地送到各个系统"这件事做实,比一次性接入所有系统更有价值。更细的授权治理与权限闭环,将是后续演进的方向。
05
从连接系统,到衔接人员变化
安图生物的实践,为多主体经营、依赖 AD 域、兼有办公室与一线员工的企业提供了一条可参考的建设路径:先对齐身份数据与规则,再联动账号生命周期,最后将认证与自助服务送到员工实际使用的入口。
统一身份建设的成效,最终体现在这些日常环节中:人员发生变化时,账号能够按规则调整;密码发生变化时,相关系统能够协同;员工需要帮助时,有清晰可达的服务入口。
让人员、账号与系统之间的信息持续对齐,正是统一身份管理支撑业务运行的价值所在。
身份这件事,最后拼的是对企业结构的理解
派拉软件在制造、医药、医疗、能源等行业服务了大量集团型客户。基于这些实战经验,我们深刻体会到:IAM 从来不是纯粹的 IT 工具,而是企业管理规则的系统化映射。
因此,相比于直接给出一套标准化产品,我们更愿意先花半天时间,和您的 IT 与 HR 团队坐下来,把那几个核心问题过一遍,再谈技术方案——因为把规则理清楚,远比把功能演示得漂亮更有价值。
如果您也在思考如何打通企业内部的身份数据链路,欢迎联系我们,预约专属的【身份治理诊断】。👇🏻👇🏻👇🏻