

2026年10月21日,PHP开发团队发布紧急安全更新,修复了两个高危漏洞。攻击者可利用该漏洞在无需身份验证的情况下远程执行代码。这两个被统称为“PHP2Shell”的漏洞可能对全球约70%基于PHP运行的网站及电商平台造成广泛影响。
针对此次安全通告,TMO Group已第一时间启动客户项目安全排查,识别受影响环境并部署相应安全更新。
PHP2Shell漏洞解析与风险等级
此次风险源于PHP编程语言核心的安全缺陷,涉及内存管理和内部请求数据处理方式。两个漏洞在CVSS 4.0评分系统中均被评为“严重”级别(9.2分/10分):
- CVE-2026-109618:内存耗尽(OOM)处理相关漏洞,可能导致PHP处理损坏的内部数据。
- CVE-2026-109619:已释放内部状态重用漏洞,允许攻击者在后续请求中复用危险状态。
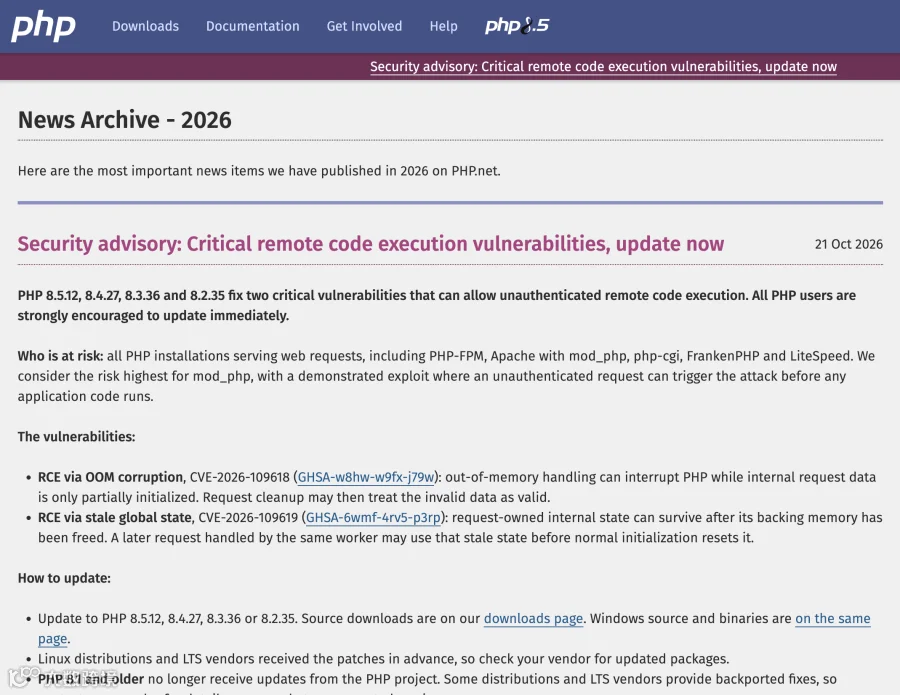
PHP官方安全通告。来源:PHP.net
需特别注意,漏洞存在于PHP底层运行环境而非具体应用或插件。即使WordPress、Magento等平台已更新至最新版,若底层PHP版本未修复,网站仍面临风险。在特定服务器配置下,攻击甚至可在应用代码执行前发起。因此,企业除更新应用层外,必须重点检查托管基础设施和PHP版本。
TMO紧急安全响应机制
公告发布后,TMO技术团队迅速对服务客户展开风险评估,覆盖电商平台底层服务器及PHP依赖项,重点工作包括:
- 安全评估:识别受影响的PHP安装环境及运行版本,确定修复范围。
- 补丁部署:协调部署官方安全更新及适用第三方补丁,确保平台兼容性与环境稳定。
- 验证监控:更新后检查关键功能,持续监控异常报错及可疑服务器活动。
针对电商场景,所有基础设施更新均在保障交易、支付、账户及业务集成不受影响的前提下完成。排查范围同样涵盖Headless无头架构项目,确保后台PHP系统安全。
电商网站安全防护建议
使用PHP架构的企业应协同开发团队或运维伙伴评估风险并落实以下措施:
- 确认受影响系统:全面排查前台店铺及后端服务中使用的PHP环境。
- 部署官方补丁:立即升级至修复版本8.2.35、8.3.36、8.4.27或8.5.12。
- 验证部署结果:确认修复生效并测试结账、支付、集成等核心业务功能兼容性。
- 监控入侵迹象:定期审查日志,若无法及时更新,应先限制外部访问待修复后再恢复。
旧版PHP用户特别警示:PHP 8.1及更早版本(含8.0、7.4)已停止维护(EOL),不再获得常规更新。尽管部分厂商提供有限移植补丁,但这不等同于官方支持。建议优先升级至受支持版本,或与服务商确认已部署经认证的第三方安全补丁。
PHP基金会敦促各机构立即更新。临时缓解措施仅能降低风险,部署安全更新是彻底修复漏洞的唯一途径。
保障电商业务安全稳定运行
PHP2Shell事件凸显了基础设施维护与安全更新的必要性。复杂电商平台的安全保障需应用开发、托管设施、技术运维及运营监控多方协同。
TMO Group通过电商托管云运维及BAU托管运维服务,为国际品牌提供涵盖基础设施管理、技术支持、安全维护及平台优化的整体解决方案,将安全需求融入电商运营与业务连续性框架中统筹考虑。