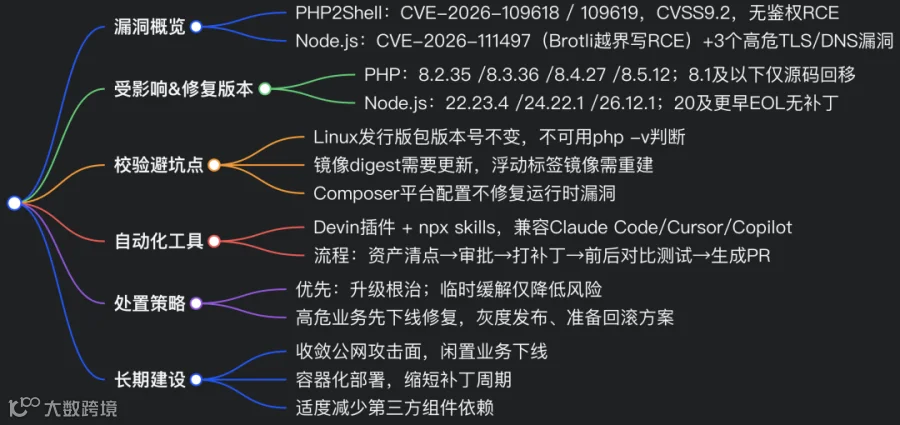
10 个关键问题Q&A
-
Q:PHP2Shell 漏洞是什么级别? A:CVSS v4 9.2,高危,无需认证即可远程代码执行,风险极高。 -
Q:哪些 PHP 部署会受 PHP2Shell 影响? A:PHP-FPM、Apache mod_php(风险最高)、php-cgi、FrankenPHP、LiteSpeed 等所有 Web 服务形态。 -
Q:执行 php -v 看到新版本,是否代表已经修复? A:不一定,Debian/Ubuntu 回移补丁时版本号不变,需要核对发行版安全公告和包日志。 -
Q:只修改 Composer 的 platform.php 可以修复漏洞吗? A:不可以,该配置仅约束依赖解析,不改变生产环境实际运行的 PHP 运行时。 -
Q:PHP 无法立刻升级,有哪些临时缓解措施? A:关闭 session.upload_progress.enabled,代理层限制请求体与分片数量;禁止使用 RLIMIT_AS/RLIMIT_DATA。 -
Q:Node.js 本次最危险漏洞是哪一个? A:CVE-2026-111497,Brotli 解码器越界写漏洞,公网解压服务优先处置。 -
Q:Node.js 20 版本还能收到安全补丁吗? A:Node.js 20 已停止维护,不会修复,必须升级到 22 及以上大版本。 -
Q:这套漏洞修复 Skill 支持哪些 Agent? A:Devin、Claude Code、Cursor、GitHub Copilot、Gemini CLI 等兼容 npx skills 的工具。 -
Q:自动化插件生成 PR 之后,漏洞就修复完成了吗? A:不是,PR 合并后必须重新构建、部署服务,浮动标签镜像需要重建。 -
Q:本次 Node 升级还有什么隐性风险? A:内置 OpenSSL、根证书库更新,移除 eMudhra 根证书,对外 TLS 调用业务升级后必须测试连通性。
COGNITION|2026-10-22|阅读时长 11 分钟|复制链接 2026 年 10 月 21 日,PHP 和 Node.js 官方发布安全更新,修复可实现远程代码执行的漏洞。部署这两类运行时的团队,需要尽快定位受影响服务、打上对应补丁。 打补丁不只是改一个版本号:PHP、Node.js 会散落在容器镜像、操作系统软件包、CI 流水线、多仓库的基础设施配置中。每一处受影响部署都需要识别、更新、测试、上线;仍在使用停止支持版本的应用,还需要同步做兼容性改造。
为方便各团队处置,我们把内部使用的修复流程封装成开源插件,支持 Devin 以及各类代码智能体。 插件地址:https://devin.ai/security/vulnerability-fixes 该智能体插件能力:扫描识别受影响仓库、变更前先征询确认、将各部署项升级至核验后的安全版本、变更前后执行应用测试、为每个仓库单独创建聚焦修复的 PR。
漏洞详情
PHP2Shell:CVE-2026-109618、CVE-2026-109619
PHP2Shell 是一组高危漏洞(CVSS v4 9.2),无需认证即可远程代码执行:
-
CVE-2026-109618:内存耗尽场景下引发内存损坏 -
CVE-2026-109619:请求间全局状态残留复用
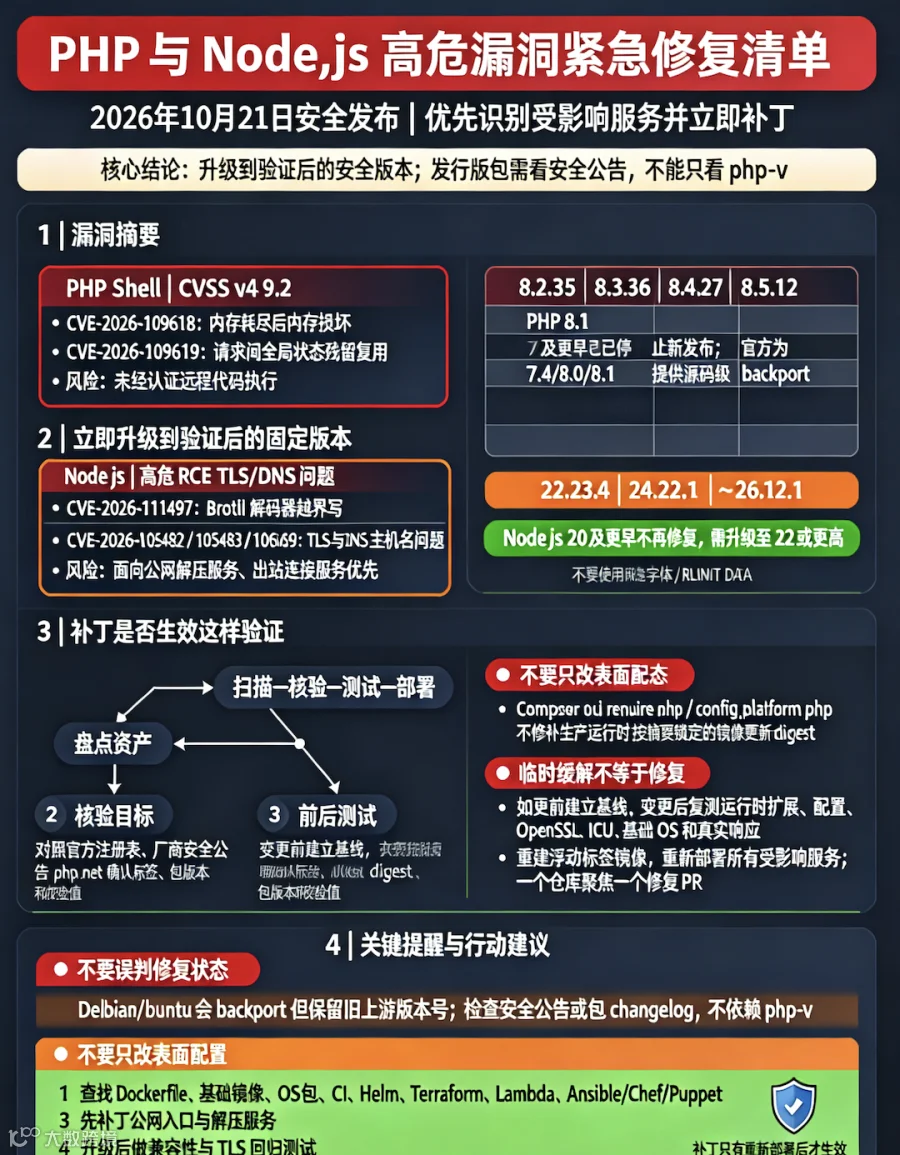
受影响范围:所有对外提供 Web 服务的 PHP 部署均存在风险,包含 PHP-FPM、Apache mod_php(风险最高)、php-cgi、FrankenPHP、LiteSpeed。 修复版本:8.2.35、8.3.36、8.4.27、8.5.12。PHP 8.1 及更早版本不再提供官方新版本;官方为 7.4 / 8.0 / 8.1 提供源码级回移补丁。
完整修复方案只有升级。重点注意事项:
-
发行版包版本号不变:Debian、Ubuntu 会直接回移植补丁,上游版本号不改动。例如 Ubuntu 24.04 修复包版本 8.3.6-0ubuntu0.24.04.13,Ubuntu22.04 为8.1.2-1ubuntu2.28,php -v输出仍然是旧版本号。不能依靠 php -v 判断是否修复,要查阅发行版安全公告或包更新日志。 -
按摘要(digest)锁定的镜像:需要更新 digest,只改标签无效; php:8.3-fpm这类浮动标签镜像,必须重新构建拉取新版基础镜像。 -
源码编译部署:需要从 php.net 获取新版源码包与校验值。 -
修改 Composer 的 require.php/config.platform.php无法修复漏洞,这些配置不决定生产环境实际运行的 PHP。
如果无法立刻升级,PHP 官方提供临时缓解手段(仅降低暴露风险,不能根治漏洞): 在 php.ini 或 FPM 池配置中设置 session.upload_progress.enabled=0,并重启所有工作进程;在代理层限制请求体大小与 multipart 分片数量。 ⚠️ 不要使用 RLIMIT_AS / RLIMIT_DATA 作为缓解手段,该配置会触发漏洞代码路径。完整方案参考官方公告。
Node.js:2026-10-21 安全发布,含 CVE-2026-111497
Node.js 本次发布一共修复 10 个 CVE,其中 4 个为高危:
-
CVE-2026-111497:Brotli 解码器越界写漏洞,可远程代码执行。优先处置对外提供 Brotli 解压的服务:HTTP 客户端、服务端、代理。 -
CVE-2026-105482 / CVE-2026-105483 / CVE-2026-106069:TLS、DNS 主机名校验缺陷,优先处理需要连接用户指定主机的服务。
修复版本:22.23.4、24.22.1、26.12.1 Node.js 20 及更早版本已经停止维护,不会收到补丁,仍然可被攻击,需要跨大版本升级至 22+。
本次发布同步更新内置 OpenSSL、c-ares、Undici、SQLite、根证书库(移除 eMudhra 根证书)。对外发起 TLS 连接的服务升级后务必测试连通性。
使用 Devin 完成漏洞修复
目前已有自动化工具利用这些漏洞发起攻击。首要动作:下线对外 PHP Web 业务,再开展修复。 同小版本升级(8.3.30 → 8.3.36、24.21.0 → 24.22.1)风险通常较低,但仍然需要测试;大量业务跑在停服版本上,跨大版本升级很容易引发复杂应用兼容故障。
Devin 推出 Vulnerability Fixes 插件自动化处理全流程:
- 资产清点(只读扫描)
检索仓库内所有 PHP / Node 点位:Dockerfile、基础镜像、系统包、源码编译、CI 配置(setup-php /setup-node、.nvmrc、.tool-versions)、Helm、Terraform、Packer、Lambda 运行时、Ansible/Chef/Puppet。输出清单:位置、是否受影响、是否已修复。 - 审批确认
由你选择需要修复的仓库;涉及次版本 / 大版本升级、底层操作系统变更、预期代码改动等高风险动作,执行前主动提示。 - 校验后打补丁
更新构建配置前,校验镜像标签、digest、包版本、校验和,和官方仓库 / 厂商公告 /php.net 比对。 - 变更前后双测
先在现有版本跑测试基线;再在新版生产镜像复测。对比运行时环境(扩展、php.ini、OpenSSL、ICU、底层系统),启动容器校验真实响应。大版本升级额外增加兼容性检查;出现回归则停止并给出最小修复方案。 - 提交 PR
每个仓库单独创建 PR,附版本变更、测试结果、运行时差异、风险标签、上线与回滚方案。
使用步骤
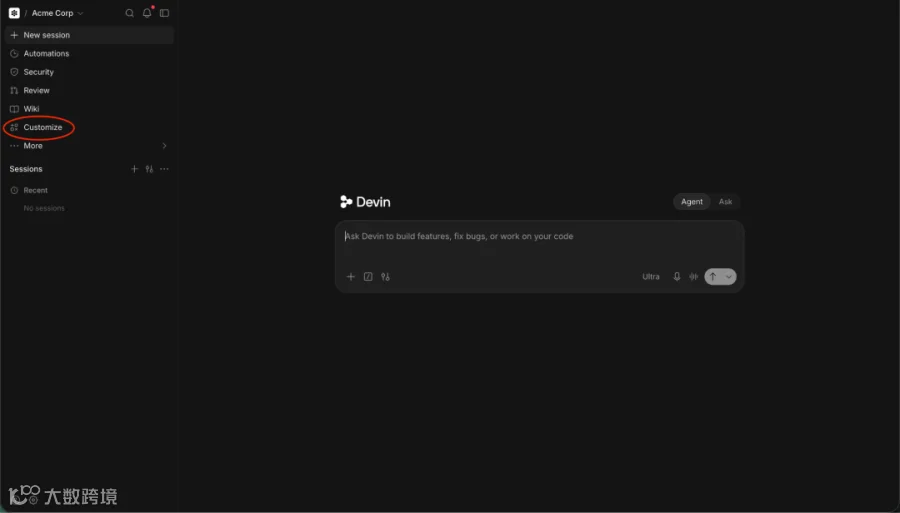
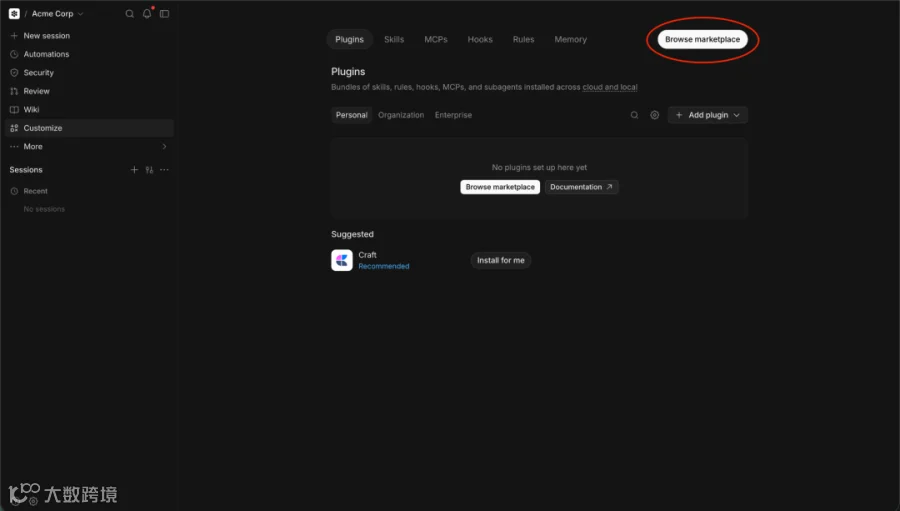
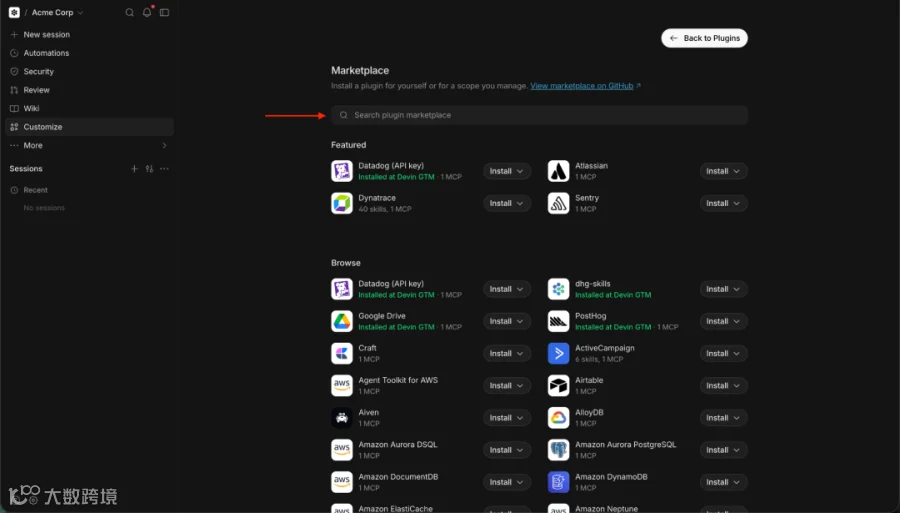
安装插件Devin 界面:侧边栏「自定义」→插件→市场搜索 Vulnerability Fixes,安装到对应权限域。 Devin CLI:
devin plugins install CognitionAI/devin-marketplace#plugins/devin-vuln-fixes企业管理员可以批量安装;不建议多名工程师同时批量提交这类漏洞修复 PR。
- 发起修复任务
自然语言: Please fix my PHP vulnerability;也可以直接调用指令:/vuln-fixes:fix-php-vuln/vuln-fixes:fix-node-vuln/vuln-fixes:fix-gitlab-vuln指定范围示例:Please fix my PHP vulnerability in acme/billing-api and acme/storefront. - 查看资产清单并审批
Devin 返回清单表格,确认哪些仓库修复、是否允许跨大版本升级(如 Node20→22)。 - 评审、合并、发布
查看 PR 测试结果与风险标签;高风险变更先上预发、灰度。补丁只有重新部署后才生效:所有修复后的服务需要重新发布,浮动标签镜像需要重新构建。
注意边界
-
Devin 仅能校验你的测试用例覆盖场景;测试覆盖率低的应用,PR 会标注风险,建议灰度上线。你也可以让 Devin 补充新增测试用例。 -
托管运行时:由云厂商负责补丁,Devin 输出核验命令,不会标记为已修复。 -
硬件厂商设备、Electron 客户端:内置独立 PHP/Node,Devin 标记为等待厂商固件更新,不在本地直接打补丁。
在其他代码智能体上使用该能力
这套能力基于标准 Agent Skill 开发,兼容 npx skills,可在 Claude Code、Codex、Cursor、Factory Droid、GitHub Copilot、Gemini CLI、OpenCode 等工具上使用。
安装 Skill
npx skills add CognitionAI/devin-vuln-fixes
参数:
-g全局安装 -a <agent>:指定目标智能体,例 -a claude-code -a cursor--skill fix-php-vuln:只安装单项能力 依赖:Node.js 22.20+ 新版本规则更新: npx skills update
运行方式
自然语言调用,或支持斜杠指令: /fix-php-vuln/fix-node-vuln/fix-gitlab-vulnClaude Code 内命名空间指令:/vuln-fixes:fix-php-vuln
执行逻辑和 Devin 保持一致:只读清点、审批卡点、版本核验、双阶段测试、单仓库单 PR。 要求环境:git、shell、仓库读权限;构建测试依赖 Docker、镜像仓库 / 包源访问权限。公网不通时,PR 标记版本无法核验,交由 CI 确认。
⚠️ 风险提醒:Skill 运行在本地,隔离弱,使用智能体账号权限执行,运行前务必人工审核脚本。
长期趋势与建议
PHP、Node 这类基础组件高危可利用漏洞会持续出现。攻击者借助 AI 自动化攻击链路,已经成为新常态。长期建议:
-
梳理并收缩攻击面:持续测绘对外暴露资产,下线闲置业务,内部系统接入 VPN/ZTNA。大量企业不清楚公网暴露了哪些服务。 -
容器化并跟进新版本基线:传统服务器补丁周期(30 天)已经跟不上威胁节奏。持续跟进新版运行时、容器化部署,修复压力会小很多。 -
谨慎依赖通用库:近年公共包投毒、海量组件漏洞频发。可以借助代码智能体自研轻量化能力,减少引入海量第三方代码带来的攻击面。
线上研讨会:10 月 26 日周一太平洋时间上午 10:30,主题:高危漏洞补丁处置,报名地址:https://devin.ai/webinars/patching-critical-vulnerabilities