

就在刚刚,互联网上演了罕见的一幕:芬兰、荷兰、法国、德国、比利时一连串国家的政府网站、港口系统、医院、基金会,齐刷刷临时下线。
不是被黑客打瘫了,是自己主动拔的网线。 引爆这场全球关站潮的,是两个代号 PHP2Shell 的严重漏洞 —— 不用登录就能远程接管服务器,严重程度拉满。 而挖出这两个漏洞的,是 AI。
这不是 AI 第一次找漏洞,但这是第一次,AI 挖出的风险,大到能让多国政府集体避战。 它真正撕碎的,是网络安全圈藏了几十年的潜规则:很多漏洞之所以安全,只是因为挖起来太累,没人愿意费这个劲。
躺了 20 年的 “幽灵漏洞”,靠 “嫌麻烦” 活了十几年
PHP 有多普及?全球能识别后端语言的网站里,七成跑的都是 PHP。从政府站点到 WordPress、Drupal,无数互联网服务都靠它打底。
这次的两个漏洞,全出在 PHP 最底层的内存管理上,跟网站自身代码写得好不好没关系,从十几年前的 PHP5.4 一直影响到最新版本。官方严重度打了 9.2 分,安全公司直接给了满分。
但最讽刺的地方在于:这根本不是什么新漏洞。 源头能追溯到 2004 年,2009 年就有研究员提过同类问题,2020 年有人提交过 bug 报告几乎没人理,2024 年第三方审计也碰到了相关问题,只是因为没法证明能真正做成可用攻击,最后都没修。
不是没人想到有问题,是把漏洞做成真正能用的武器,要数周枯燥的手工调试,成本太高、回报太低,不值得。 安全圈管这种状态叫 security by exhaustion—— 靠攻击者累到放弃,来保证安全。
互联网底层堆了几十年的老代码,大半都是这个状态:理论上有坑,但真要挖出来做成武器,太费劲,所以就一直相安无事。
AI 下场,把 “不值得” 变成了 “随便挖”
改变这一切的,是 AI。
今年 6 月 OpenAI 启动 Patch the Planet 计划,出钱出模型,让安全公司去审计全世界依赖的开源软件,Calif 就是参与者之一,目标对准了 PHP。 8 月 1 号开始审计,仅仅几天,AI 就在内核代码里揪出了第一个关键缺陷。
更狠的是,AI 找到第一个漏洞之后,直接把找漏洞的方法总结成了一份可复用的技能文件,顺着同一个模式批量搜索,第二个漏洞很快也冒了出来。 从头到尾,用的还不是最顶尖的旗舰模型,就是 GPT-5.6Sol 这种更便宜的版本。
几乎同一时间,另一家安全公司 Wiz,靠着 Gemini4Argon 和自家工具,也独立撞上了同一组漏洞。 他们的结论很直白:前沿模型帮着分析失败、反复调整,几小时内就让攻击在多种应用上跑通。一名研究员一周,干完了过去顶尖团队几个月的活。
过去找漏洞,靠的是顶尖研究员的个人经验,不可复制;现在找漏洞,方法可以打包、可以批量、可以交给无数个 agent 同时跑。 当挖掘漏洞的成本从 “几个月” 砸到 “几小时”,过去那些 “太累了不值得” 的老漏洞,一夜之间全都变成了富矿。
攻防天平彻底倾斜,防守窗口压缩到小时级
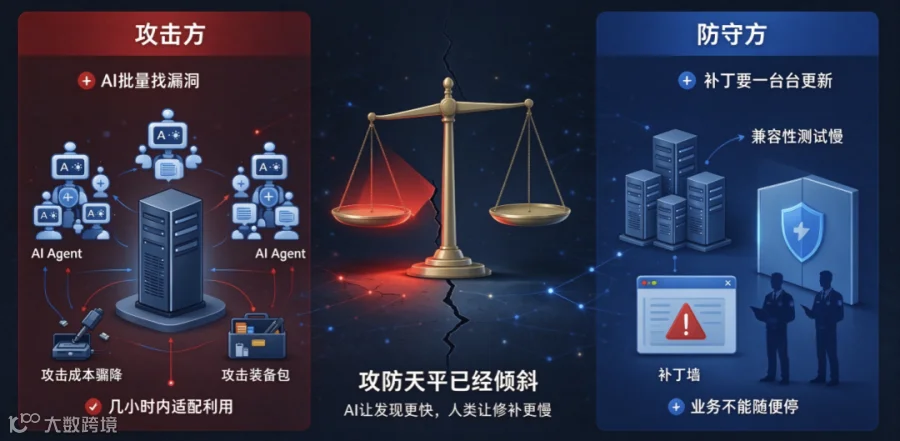
这还不是最可怕的。 防守方能用 AI 找漏洞,攻击方一样可以。
PHP2Shell 公开当天,安全厂商就在诱饵服务器上观察到,攻击工具里已经有 AI 写出来的代码。漏洞公开后 45 分钟,攻击尝试就涨到数万次,两小时内突破数十万次。
这股趋势早就不是第一次了:
-
2024 年底,Google 的 BigSleep 项目第一次在广泛使用的真实软件里找到可利用漏洞; -
2025 年中,Anthropic 的 ClaudeMythos 找出 OpenBSD 里躺了 27 年的漏洞,因为能力太强,这个模型都不敢公开; -
今年 7 月,AI 发现的 WordPress 漏洞链 wp2shell 公开,随后就被大规模利用;
到现在,已经是国家级攻击者在用 AIagent 做入侵、写恶意代码、批量挖零日漏洞。 过去发起一次复杂攻击要一个团队,现在一个人加几个 AIagent 就够了。 成本,重新砸回了防守方头上。
最直观的数字:Chrome156 一个版本修复了 353 个安全漏洞,一年前的版本还只修二十多个。6 个最高级别的严重漏洞里,5 个是 AI 公司报告的。 找漏洞的速度,已经彻底不是一个量级。
行业里现在有个说法:网络攻防已经进入 “小时级” 时代。 过去漏洞发现后有几个月的缓冲期,现在可能只有几天、几小时。PHP2Shell 本来有两个多月的保密窗口,一次提前泄露,直接压缩到了几个小时 —— 补丁还没发,攻击已经铺天盖地。
这只是开始,旧的安全感彻底失效了
OpenAI 自己也预判,未来几个月,类似的发现会急剧增加。 道理很简单:互联网底层的存量老代码太多了。
PHP、浏览器、操作系统、各种开源库,几十年堆下来,像 PHP2Shell 这种 “早就有人摸到边、只是太难挖” 的漏洞,不知道还有多少。 过去它们靠 “嫌麻烦” 这层保护膜安安稳稳躺了十几年,现在这层膜,被 AI 捅破了。
更要命的是,修补漏洞的速度,根本追不上发现的速度。 打补丁要一台服务器一台服务器地更新,要测兼容性、要调业务,慢得像绣花;而 AI 找漏洞,是批量扫描、批量产出,快得像流水线。 一边是指数级增长的漏洞数量,一边是线性增长的修补能力。 这个缺口,只会越来越大。
很多人说,这是 AI 第一次实实在在影响到普通人的网络安全。 其实更准确地说,这是第一次,我们所有人都清晰地感受到: AI 正在把互联网几十年攒下来的旧账,一笔一笔翻出来。
靠 “没人费劲挖” 维持的安全,本质上就是裸奔。 以前慢,大家还能假装看不见;现在 AI 来了,速度翻了几十上百倍,遮不住了。
多国政府集体关站,只是一个开始。 接下来的日子里,类似的新闻只会越来越多。 互联网的底层安全逻辑,正在被 AI 彻底重写。
💬 互动话题:你觉得 AI 会让网络安全越来越危险,还是越来越安全?评论区聊聊你的看法。