


PHP官方于2026年10月21日发布紧急安全更新,修复了CVE-2026-109618和CVE-2026-109619两项严重漏洞。本文旨在指导用户如何快速完成安全补丁更新。
虚拟主机用户无需手动操作,服务商通常会统一处理。云服务器用户需自行更新,以下以宝塔面板为例说明具体步骤。
宝塔面板PHP安全更新指南
1. 更新宝塔面板
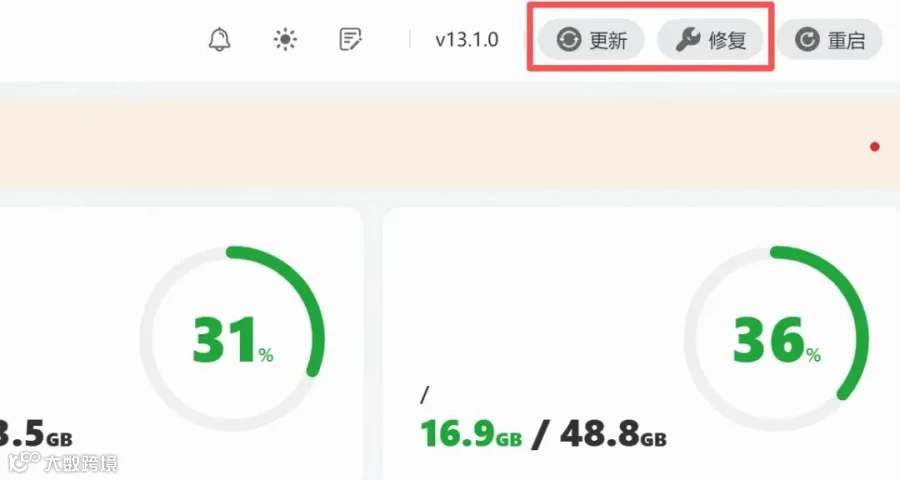
登录宝塔面板后,请点击顶部“更新”或“修复”按钮,确保能获取最新的PHP安全包。目前,宝塔已适配PHP 7.4至8.5全系列版本的安全更新。
2. 更新PHP版本

进入【软件商店】,找到当前使用的PHP版本,点击右侧【更新】即可。更新过程耗时较长,请耐心等待直至完成。
PHP版本升级建议与风险提示
尽管PHP官方建议升级至8.3及以上版本,但并非所有WordPress站点都适用。部分老旧主题或插件仅支持PHP 7.4及以下版本,盲目升级可能导致网站崩溃。
对于使用PHP 7.4、8.0或8.1的中小网站,建议优先通过宝塔官方渠道安装安全补丁,并加强密码管理等防护措施,通常可满足安全需求。若确需升级至PHP 8.3以上,务必提前完整备份数据。老站跨版本升级风险较高,建议由专业技术人员操作。