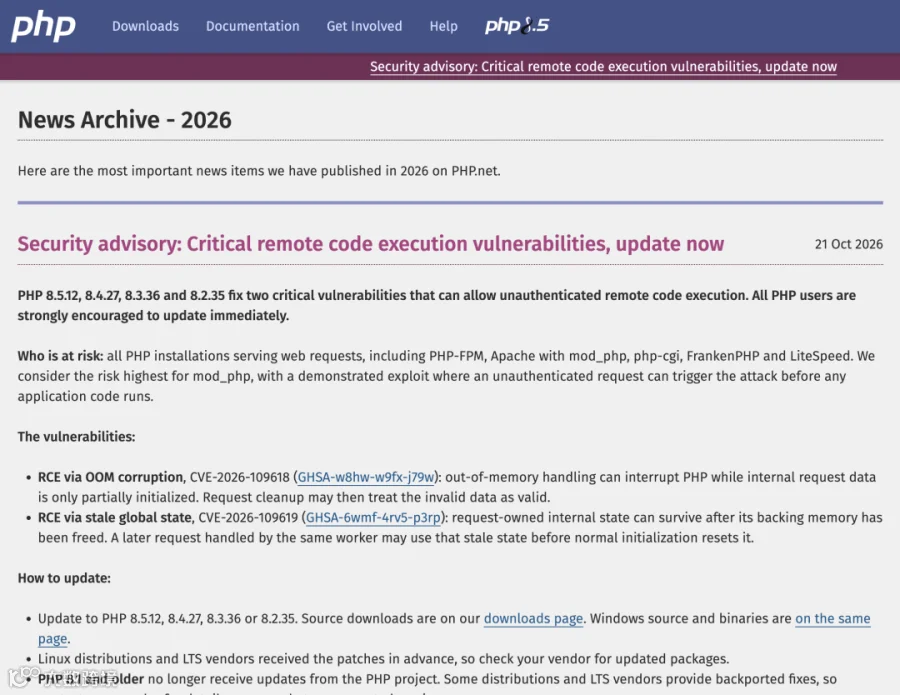
PHP 官方安全通告
来源:PHP.net
2026年10月21日,PHP开发团队发布紧急安全更新,修复了两个高危漏洞。攻击者可利用这两个漏洞,在无需身份验证的情况下远程在受影响的Web服务器上执行代码。
这两个漏洞统称为“PHP2Shell”,可能对运营网站和电商平台的企业造成广泛影响。据Wiz安全研究人员介绍,全球约70%的网站基于PHP运行,其中包括大量使用WordPress和Adobe Commerce(Magento)搭建的网站。
PHP2Shell 漏洞解析
此次风险源于PHP编程语言核心中的安全缺陷,攻击者可借此未经授权访问服务器、获取敏感信息或干扰网站正常运行。
两个漏洞均与PHP管理内存和内部请求数据的方式有关,在通用漏洞评分系统(CVSS)4.0中被评为“严重”级别,评分高达9.2分(满分10分):
CVE-2026-109618:与内存耗尽(OOM)处理相关的漏洞,可能导致PHP处理已损坏的内部数据。
CVE-2026-109619:与已释放的内部状态相关的漏洞,这些状态可能在后续请求中被再次使用。
需要特别注意的是,漏洞存在于PHP本身,而非某个具体的网站应用或插件。这意味着,即使网站已将WordPress、Magento或其他基于PHP的平台更新至最新版本,只要底层PHP运行环境仍存在漏洞,网站依然面临风险。
在部分服务器配置下,攻击者甚至可以在网站应用代码开始执行之前就利用该漏洞发起攻击。因此,企业不能只依赖应用层面的安全更新,还需要重点检查底层托管基础设施和PHP版本。
PHP安全团队于10月20日发布预警,随后于10月21日发布了官方安全补丁,敦促网站所有者和托管服务商立即更新。
TMO 的紧急安全响应
公告发布后,我们的技术团队迅速对所服务的客户项目展开风险评估,范围涵盖电商平台的底层服务器环境及PHP依赖项。
我们的响应工作聚焦以下三个方面:
安全评估:识别可能受影响的PHP安装环境,核查运行版本,确定需要采取修复措施的范围。
补丁部署:协调部署官方安全更新及第三方提供的适用补丁,同时兼顾平台兼容性与托管环境要求。
验证与监控:更新完成后检查网站关键功能,并持续监控异常报错或可疑的服务器活动。
对电商网站而言,这些检查尤为重要:基础设施更新必须在尽量不影响交易、支付处理、客户账户及业务系统集成的前提下完成。
此次排查同样覆盖Headless无头架构项目,这类项目虽然前端店铺基于JavaScript独立构建,但后台仍依赖Magento等PHP系统。
电商网站所有者应采取哪些措施?
使用基于PHP的网站或电商平台的企业,应与开发团队、托管服务商或技术运维合作伙伴协作,评估自身风险并部署必要的安全更新。
建议采取以下措施:
确认受影响的系统。排查哪些网站、应用、服务器和容器使用了PHP,包括从前台店铺无法直接看到的后端服务。
部署官方安全补丁。PHP开发团队已发布修复版本8.2.35、8.3.36、8.4.27和8.5.12。如果网站使用的PHP版本低于上述修复版本,应立即升级至对应的修复版本或更新版本。
验证部署结果。确认修复后的PHP运行环境已生效,检查应用兼容性,并测试结账、支付、客户账户、第三方集成等核心业务功能。
监控潜在入侵迹象。定期查看服务器和应用日志,留意是否有异常或可疑活动。若短期内无法完成补丁更新,可先限制系统的外部访问,待修复后再恢复。
PHP基金会(The PHP Foundation)已敦促各机构立即更新。临时缓解措施虽能降低风险,但部署相应的安全更新仍是彻底修复这些漏洞的唯一途径。
保障您的电商业务安全稳定运行
PHP2Shell事件凸显了持续进行基础设施维护和及时安全更新的重要性。对于运营复杂电商平台的企业而言,保障环境安全需要应用开发、托管基础设施、技术运维和运营监控等多个环节协同配合。
TMO Group通过电商托管与云运维服务和BAU托管运维服务为国际品牌提供支持,涵盖基础设施管理、技术支持、安全维护及平台持续优化。
凭借在Adobe Commerce(Magento)等平台上的丰富经验,我们能够将安全与基础设施需求放在电商运营、系统集成和业务连续性的整体框架中统筹考虑。