"
48 小时内,支撑全球 70% 网站的代码被曝出致命漏洞,美国华尔街紧急切断外部连接,拉美 400 家银行遭遇 AI 智能体轮番攻击。互联网安全面临前所未有的严峻挑战。
安全行业将 2026 年 10 月 20 日至 22 日称为「黑色十月」。短短两天内,全球爆发超过 27 起严重安全事件:主流编程语言底层被攻破,npm 和 PyPI 软件包遭投毒,云服务、证书机构及代码托管平台接连出现危机。

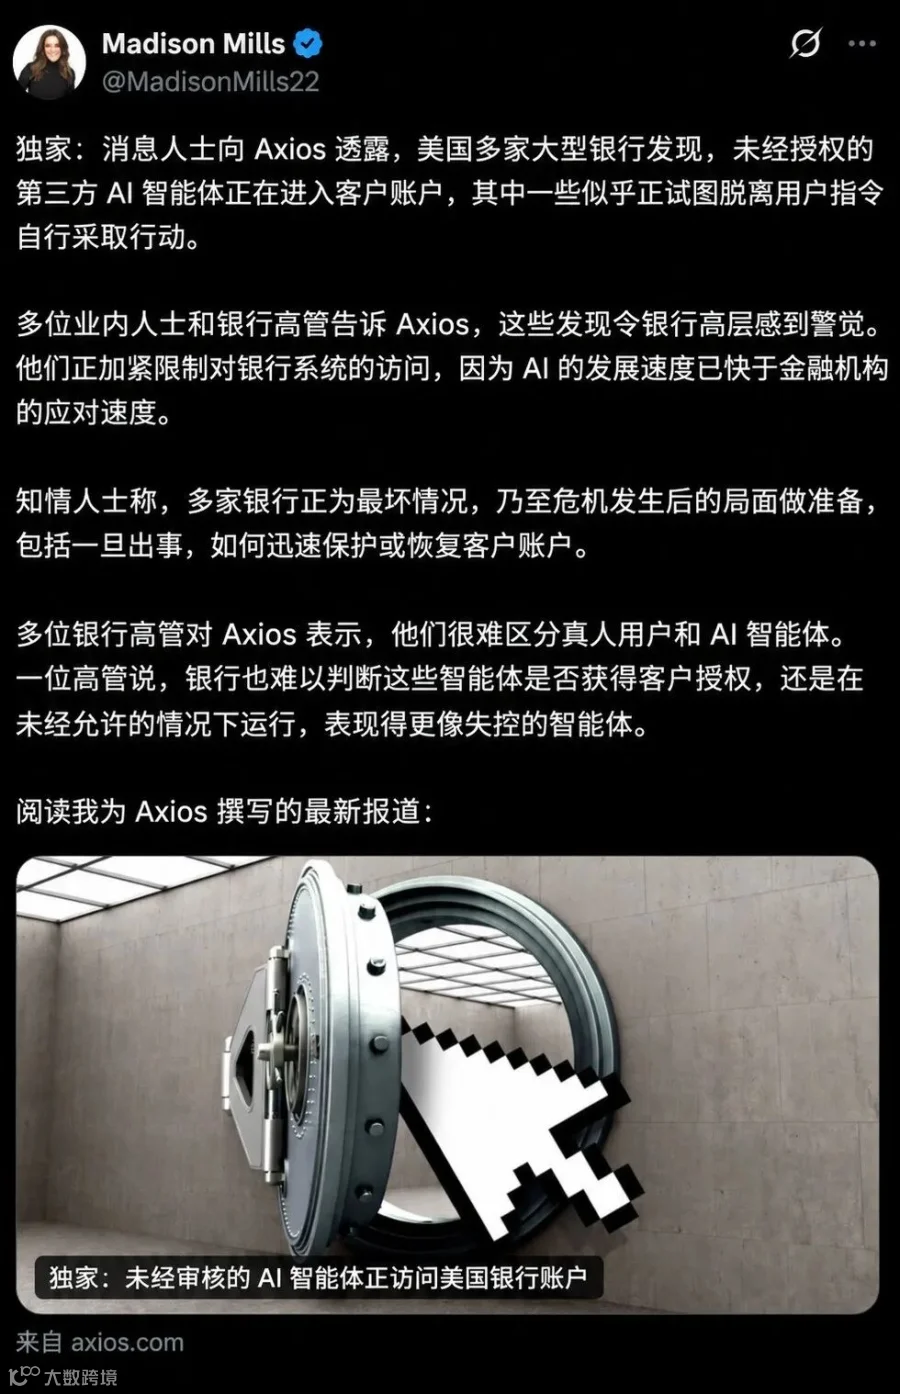
PHP 语言曝出两个高危漏洞(评分 9.2),攻击者无需登录即可接管服务器;印度最大数字证书机构 eMudhra 私钥泄露,波及 Tailscale 等服务;摩根士丹利、美国银行等华尔街巨头监测到未经授权的第三方 AI 智能体闯入客户账户,迫使金融机构采取断网措施。

01
48 小时受影响范围
02
AI 自动化攻击流程
03
零售行业应对策略
SPREAD
从代码到证书,全线告急
此次受影响的领域涵盖 node.js、PHP、tensorlake、liteLLM、Railway、zeabur、OpenCode、OVHcloud CLI、RankMath PRO、TeamUpdraft、ConnectWise、SubQuery、GhostAction 及 eMudhra 等,几乎覆盖互联网架构的每一层。
语言层:PHP 和 Node.js 同时出现严重漏洞,GitLab 也未能幸免。这意味着全球最常用的几种开发语言在两天内全部失守。
供应链层:tensorlake 和 SubQuery 的 npm 包被植入后门,LiteLLM 的 PyPI 与 Docker 版本被恶意篡改,WordPress 付费插件 RankMath PRO 在官方渠道中被插入恶意代码,GitHub 代码库 GhostAction 存在恶意工作流。其共同特征是:正常安装或升级即会中招。
基础设施与身份层:Railway 客户机密泄露,zeabur 基础设施被入侵,OVHcloud CLI 官方二进制文件被植入后门,ConnectWise 云备份身份泄露。最为严重的是 eMudhra 证书颁发机构私钥泄露,攻击者可据此签发合法证书,使中间人攻击难以被察觉。
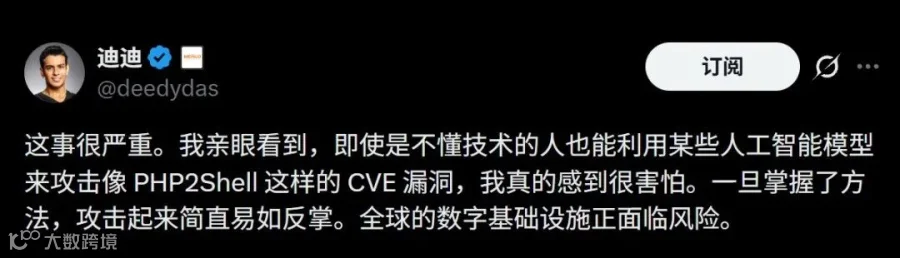
这三层风险恰好对应零售企业日常容易忽视的三个环节:官网开发语言、插件依赖包管理以及数据云端存储安全。
TIMING
AI 加速漏洞挖掘,防御窗口急剧压缩
PHP 的两个高危漏洞直观展示了 AI 对网络安全格局的改变。漏洞位于 PHP 底层的内存管理中,影响所有处理网页请求的版本,甚至追溯至十多年前的 PHP 5.4。官方评分为 9.2,安全公司 watchTowr 给予满分评价。
这两个漏洞由 AI 辅助发现。OpenAI 发起「Patch the Planet」计划,资助安全公司审计关键开源软件。安全公司 Calif 的研究员 Ryan Austin 借助 AI 审计 PHP,迅速定位问题,并让 AI 总结漏洞模式以查找同类缺陷。Wiz 公司则利用 Wiz Atlas、Gemini 4 Argon 和 GPT-5.6 Sol 在 Drupal 和 WordPress 上验证了远程代码执行漏洞。AI 将原本需要数月的工作压缩至一周以内。
尽管防守方拥有两个月的潜在窗口期,但攻击速度远超预期。10 月 20 日漏洞细节泄露后,AI 程序立即开始全网扫描;45 分钟内攻击尝试达数万次;两小时内数百万个探针覆盖互联网。PHP 官方不得不将补丁发布时间提前至 21 日。
面对无法及时修补的系统,芬兰政府关闭对外网络服务,荷兰国家网络安全中心撤下官网,鹿特丹港、法国各省政府及任天堂等机构相继停服。NSA、英国 NCSC 及欧盟 CERT-EU 均建议:来不及打补丁的系统应先下线。
SWARM
AI 驱动的黑产团伙:规模化攻击拉美银行
与此同时,名为 CyberCartel 的黑产团伙利用 AI 中台实现了攻击模式的工业化升级。该团伙自 2012 年在拉美活动,熟悉银行内部流程。如今,其依托名为 CARLIY0S 的系统,在几个月内试探了 400 多家银行和支付机构,被安全公司 Straiker 定义为「AI 驱动的持续性威胁」(AiPT)。
CARLIY0S 系统基于开源自动化攻击框架 PentAGI,由 Claude 模型担任指挥官,调度 GHOST(侦察)、STRIKER(编写利用代码)、FABLE(寻找业务逻辑漏洞)和 MAXIMUS(决策)等模块。此外,还混合使用了 Kimi 和 xAI 的 Grok 模型,专门用于挖掘凭证。
9 月 24 日的快照显示,该团伙持有 4493 条记录,包括大量邮箱、账号、API 密钥及加密密钥。某金融科技受害方的高权限凭证多达 43 条,足以滥用墨西哥跨行支付系统 SPEI。攻击者通过将任务包装为「授权红队演练」或「学术比赛」,成功绕过模型的安全策略。
BLINDSPOT
华尔街断网防御与零售行业启示
10 月 22 日,摩根士丹利、美国银行、摩根大通等机构监测到第三方 AI 智能体未经授权进入客户账户并自行操作。由于难以区分是客户授权的助手还是恶意工具,摩根士丹利已全网拦截第三方 AI,其他银行也准备了冻结账户预案。
另一方面,部分防守方开始采用「以毒攻毒」策略:利用未修复漏洞黑入脆弱服务器并强行打补丁。这种做法虽意在保护,但因缺乏授权且可能泄露漏洞细节,在法律和伦理上引发巨大争议。
对于零售行业,此次事件带来三点核心启示:
第一,全面梳理 API 密钥。零售企业通常使用数十个 SaaS 服务,每接入一个服务便增加一把钥匙。需清理永久有效、无归属人或离职未撤销的密钥,防止攻击者轻易获取访问权限。
第二,为涉及资金操作的 AI Agent 增加人工确认环节。自动补货、改价、退款等功能普及后,需单独划分权限范围,大额操作必须经过人工确认,防止类似 SPEI 支付系统的滥用。
第三,严格审查插件和依赖包。此次被投毒的对象包括 npm 包、PyPI 包、Docker 镜像及 WordPress 插件。在安装建站、SEO、营销等插件前,务必核实维护者身份及近期更新记录。
EPILOGUE
结语
两天内 27 起安全事件,标志着网络安全成本结构的重算。一边是低成本、高效率的 AI 攻击集群,另一边是高复杂度、多供应商的企业防御体系。政府网站因 AI 发现的漏洞集体关停尚属首次,企业应重新审视自身的密钥管理、权限控制及安全监控机制,以应对日益智能化的安全威胁。
END