GCC NEWS
2026年10月21日下午,作为2026全球计算大会(CGC2026)五大专题分论坛之一,计算安全生态论坛在深圳会展中心(福田)荷花厅2举行。论坛以“安算强底座,护智惠千行”为主题,由全球计算联盟(GCC)机密计算专业委员会主办,汇聚标准化机构、金融机构、互联网企业、算力厂商与顶尖高校科研院所的十余位专家,通过13场主题演讲与一场圆桌对话,围绕机密计算应对大模型与AI Agent应用风险、异构算力与端云协同安全、AI算力基础设施安全、后量子密码迁移等前沿议题展开深度研讨。
机密计算专委会成果发布,并宣布更名为“计算安全专业委员会”

论坛伊始,中国电子技术标准化研究院网安中心主任、GCC机密计算专委会主任姚相振作专委会年度工作总结及测评成果发布。他介绍,专委会成立三年来,成员单位已达72家,累计研制发布标准9项、白皮书及产业报告5份,本次论坛上新发布了《机密计算白皮书2026》以及《机密Token白皮书》(中英文版),标准《基于机密计算的可信数据空间技术要求》,可在GCC官方网站下载。

现场举行了标准试点验证单位与标准符合性测评通过单位授牌仪式。中国工商银行软件开发中心、天翼云密态计算创新实验室、华为技术有限公司、河南昆仑技术有限公司获颁证书。姚相振同时宣布,经专委会管理团队决策并报理事会批准,机密计算专委会将正式更名为“计算安全专业委员会”,工作范畴从机密计算拓展至计算安全领域。
应用实践:从云端AI大模型可信、到金融行业实践

抖音集团安全研究团队负责人吴烨分享了Jeddak xAICC 构建云端模型的可信MaaS系统的最新进展。AICC方案通过构建面向集群的三类可信根、加强数据流通管道管控与基于哈希结构的透明日志服务,实现后台运行状态可审计、不可篡改;xAICC方案是将协变混淆技术与可信计算深度融合,在不依赖GPU TEE的前提下解决了GPU显存数据“裸奔”难题,相关成果已发表于CCS 2026、ECCV 2026、ACL 2025等顶会。
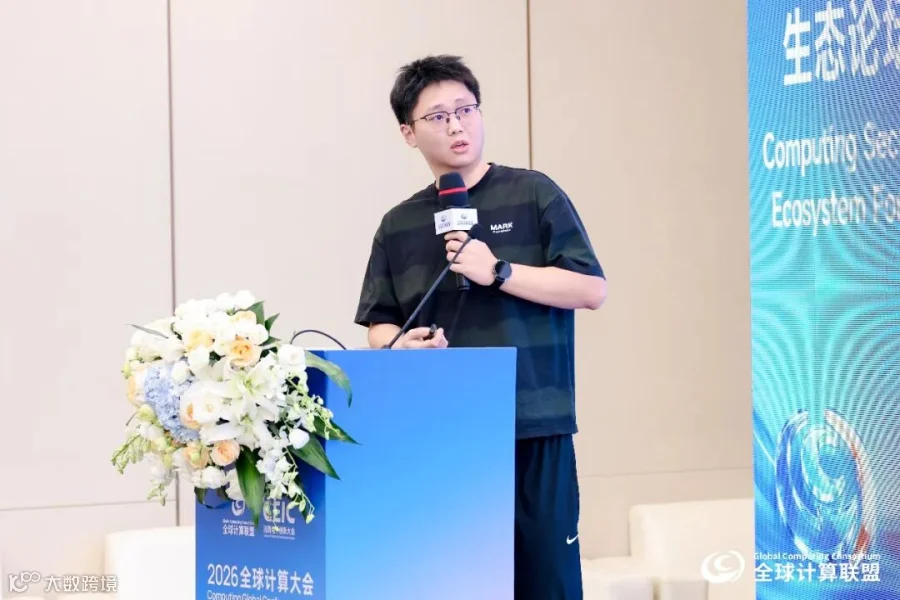
中国工商银行软件开发中心经理庞博从金融机构视角分享了机密计算实践。在横向对比安全多方计算、同态加密、联邦学习与可信执行环境后,工行基于性能与部署成本优势选择TEE路线,已落地CPU TEE跨境数据核验业务,并正在推进CPU—GPU异构机密推理验证,重点关注可信边界扩展、模型与算力方授权、推理数据是否被留存、缓存复用或蒸馏等核心问题。
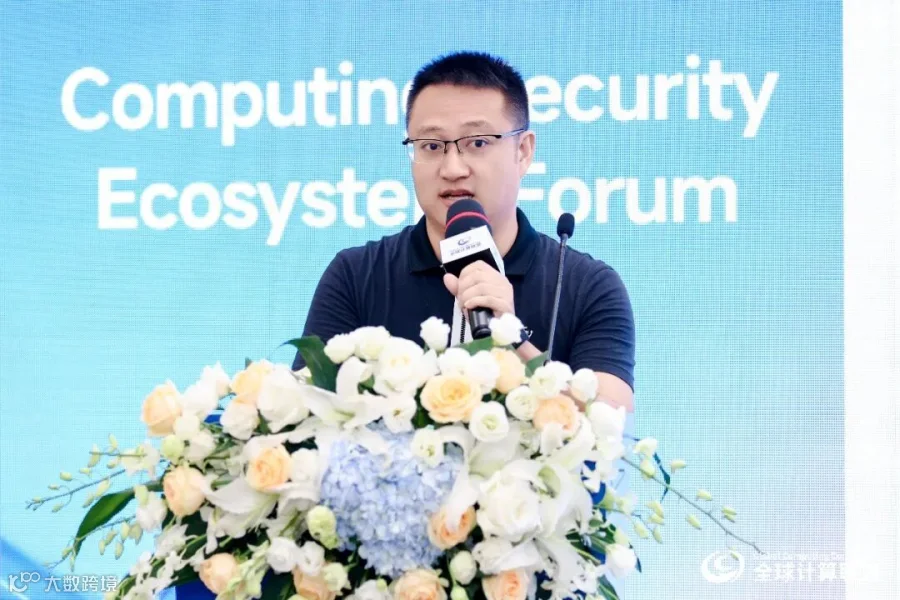
华为计算安全技术高级专家胡科开在《面向AI时代构筑基础设施安全护城河》主题演讲中指出,AI规模化应用正带来模型资产保护、用户数据防护及Agent运行安全等新挑战。华为以硬件防漏洞、机密计算、可信计算、模型安全与安全认证为底座,构建全方位安全体系。其中,基于机密计算架构的方案已在鲲鹏服务器规模商用,可原生部署AI推理模型与智能体。尤为值得关注的是,鲲鹏内生商密方案依托芯片内置的可信执行环境,将商用密码能力深度融入CPU,相比外置设备通信时延实现数量级优化,性能显著提升,且无需额外采购硬件,成本优势明显;同时具备软件定义密码的灵活演进能力,可快速适配后量子算法等未来需求,为AI时代基础设施提供高可信、高性能、低成本的安全底座。

超聚变AI平台首席技术专家韩雨发分享了基于可信计算的可信数据空间方案。该方案以硬件可信为底座,依托存算分离与国密加密,按数据“持有权、使用权、运营权”三权分置原则构建“数据用后即焚,可用不可见”的数据流通环境。该方案帮助企业间数据共享意愿从17%提升至78%;在政府、公安、医疗和电信等AI场景中,实现了规模应用。
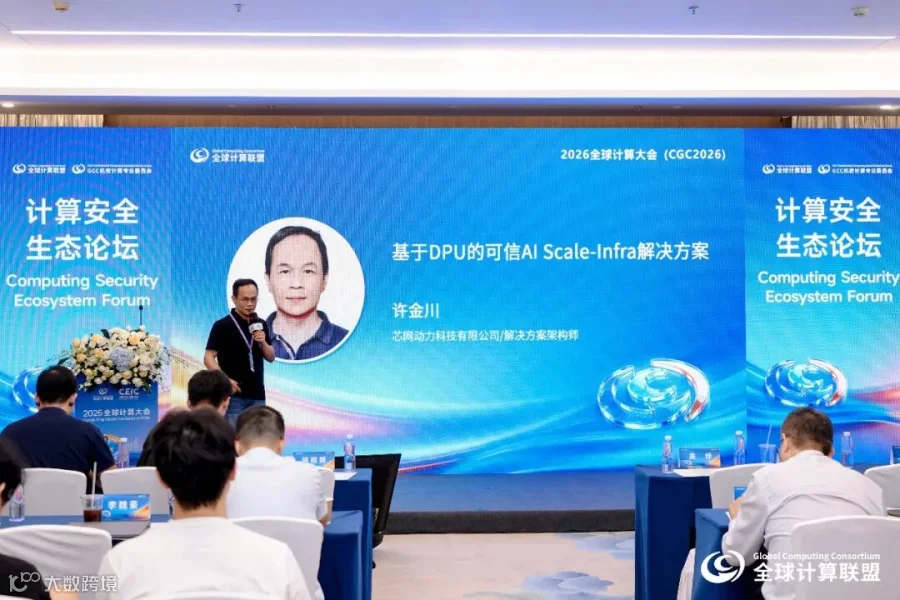
芯网动力解决方案架构师许金川则介绍了基于DPU的可信AI Scale-infra方案,通过DPU内置TCM芯片派生多层vTCM,构建“DPU—主机—沙箱—应用—会话”五层信任链,结合存算分离与短租约访问控制,实现数据“出沙箱即密文”。
“机密Token”首次系统阐释:让企业核心业务可信接入云端大模型

GCC机密计算专委会专家委员会副主席、华为可信计算首席科学家金意儿在《机密Token:研究与实践》报告中,首次系统阐释了“机密Token”这一Token服务新范式。他指出,AI进入企业核心业务面临“影子AI”困境——高价值业务缺少一条可信的AI接入路径。机密Token旨在让企业放心地将内部信息交给云端第三方部署模型,实现“环境受保护、状态可验证、明文不出域”,并详细介绍了BMCC(裸机机密集群)与VMCC(虚机机密集群)及SMCC(服务模式机密集群)三类生产形态。根据测算,机密Token相对普通Token可形成数倍的溢价,对应市场规模超过千亿美元。金意儿在汇报最后强调,安全应成为AI赋能业务的“准入”条件,而非可选项。
AI芯片与异构TEE:从单卡可信走向机架级统一安全域
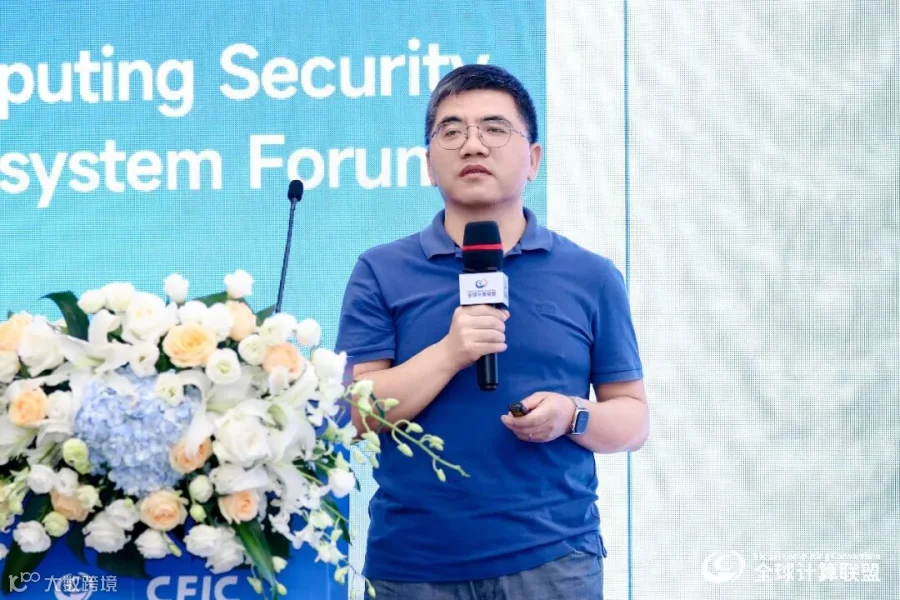
安谋科技标准与安全总监王骏超梳理了AI芯片机密计算的演进趋势。国际上,英伟达已沿Hopper GPU TEE、Blackwell多卡机密计算、Rubin机架级统一安全域三代路线推进,通过NVLink将CPU、GPU与互联纳入统一TEE并实现全链路加密。他指出,自研CPU+GPU厂商闭环推进较快,而独立AI加速器厂商面临搭配的CPU选型与互连互通难题,亟需从私有接口走向标准化互连接口。国内方面,信创安可测评3.0已将AI芯片纳入,今年已有9款芯片通过测评;GCC内部也正沿“CPU机密计算—异构机密计算—超节点安全”路径推进标准研制。
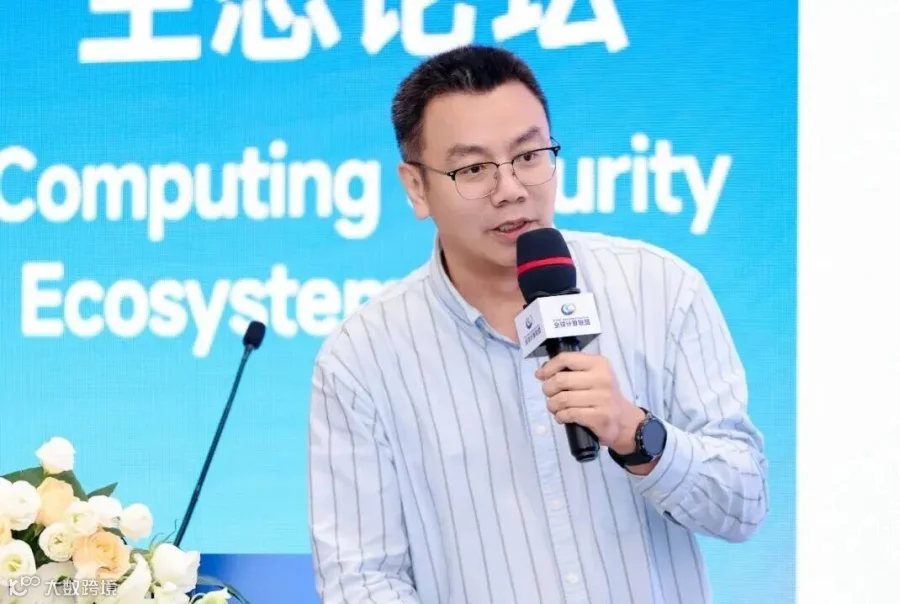
中科院软件所正高级工程师秦宇分享了机密虚拟机关键技术研究。他指出机密虚拟机已成为推动现代私有AI发展的基石。其团队针对现有CVM缺失可信信道与数据封装存储能力的问题,提出机密虚拟机硬件级可信信信道构建方法和两级密钥派生的封装存储机制,设计了机密虚拟机热迁移SecMig方案,迁移耗时与宕机时间较原生方案提升约两个数量级。

南方科技大学研究生院副院长张锋巍介绍了其团队在异构可信执行环境(XPU TEE)方向的系列研究。被IEEE S&P 2027接收的HoTEE工作,通过在CVM与GPU之间引入独立Enclave实现信任解耦——即便CVM内核不可信,GPU安全策略仍可独立执行,且将推理故障平均恢复时间从18秒降至312毫秒,端到端吞吐开销控制在5%以内;团队还提出CCAI密态升级卡,可基于PCIe转接为存量A100、4090等GPU提供机密计算能力。
直面大模型推理隐私:Token全生命周期风险与防护

南方科技大学计算机科学与工程系教授张殷乾系统剖析了Token隐私的四类风险:一是客户端、恶意中转站与推理服务器中的明文泄露;二是RAG、Memory、日志系统以及内存与GPU显存中的数据残留;三是embedding、Hidden Activation、KV Cache等中间状态可被反演以恢复Token;四是MoE专家选择、KV Cache命中模式乃至加密流量长度与时间特征等行为侧信道泄露。针对Token全生命周期面临的这四类隐私风险,他提出了隐私增强的机密大模型推理架构,涵盖架构层(机密计算+远程证明)、行为层(padding、batching与隔离)、语义层(任务感知脱敏与语义泛化)三层防护框架。其选择性KV Cache共享技术可使端到端吞吐量提升2.5至4.5倍,并已落地为企业级AI网关产品。

蚂蚁集团机密计算总监刘双聚焦云原生场景下机密容器(CoCo)生产落地的三大安全敞口——运维通道防外不防内、密钥授权依赖管理员、应用运行态度量不连续,并提出系统解决方案。蚂蚁自研星绽机密计算方案通过运维终端密态输出、可信日志上链审计、应用远程证明密钥授权及运行态持续度量,实现技术信任,让机密容器既好用又安全。
后量子密码:面对量子威胁应尽早准备
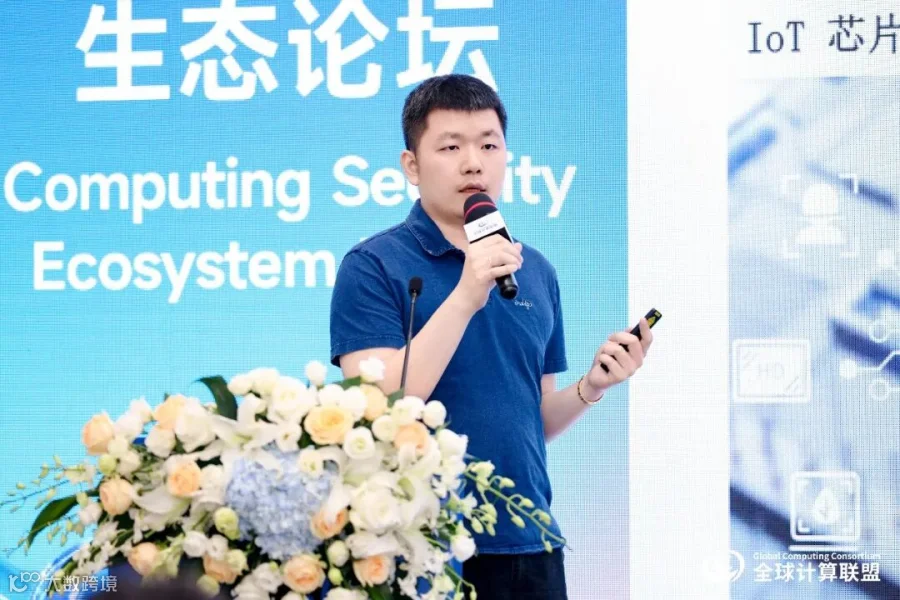
纽创信安市场经理李魏豪带来了PQC后量子密码迁移的专题分享。他援引行业路线图指出,RSA-2048等主流公钥算法约需6000个逻辑量子比特即可在可接受成本内被破解,预计2035年前后进入实际威胁窗口;鉴于“先存后解”攻击与关键基础设施长达5至10年的数据生命周期,迁移宜早不宜迟。NIST已推动FIPS 203/204/205标准落地,美国CNSA 2.0要求2027年新采购设备支持后量子算法;我国国密PQC三个方向80余个算法已完成形式审查,预计2027年6月完成标准化。纽创信安以解耦式安全IP与微码重构,通过单一硬件支持多算法实现与密码敏捷升级,为芯片全生命周期提供抗量子密码能力。
圆桌对话:共探AI大模型安全挑战与标准路径

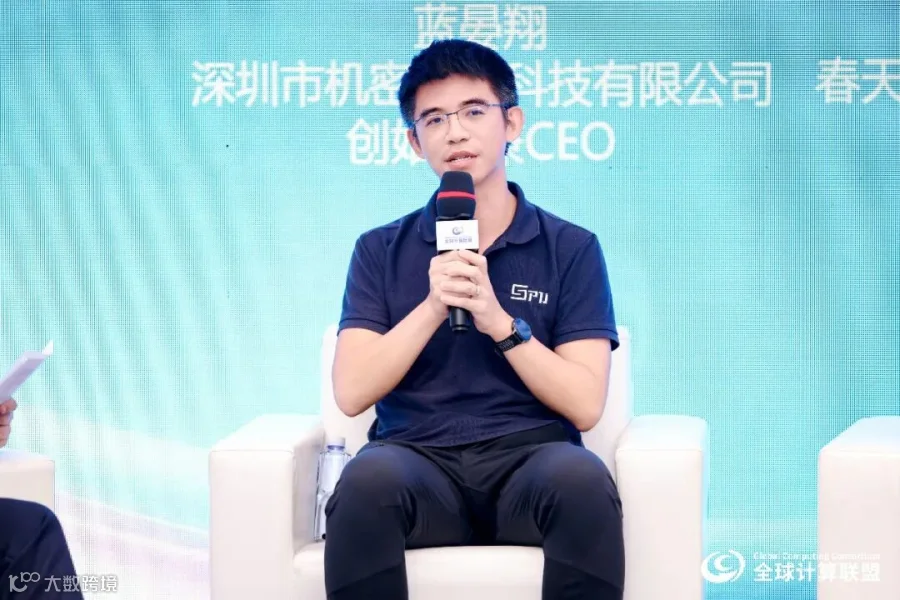
论坛压轴环节,GCC首席标准科学家李力主持了“AI大模型安全”圆桌对话,深圳市机密计算科技有限公司创始人兼CEO蓝晏翔、春天研究院(深圳)有限公司安全研究员杨诏钧、飞腾信息技术有限公司安全可信解决方案负责人鲁彬参与讨论。


<< 滑动查看下一张图片 >>
围绕“到2035年智能体数量或达8000亿”的预测,蓝晏翔认为核心挑战集中在端侧数据与凭证安全、智能体身份如何固化防伪、云上推理敞口三个层面;其团队推出的SPU密态升级套件和SPUClaw密态盒子为应对上述挑战提供了一条可行的路径。 杨诏钧代表中国电子旗下新型研发机构指出,当前异构TEE统一安全要求、AI运行环境加固标准、攻防工程化落地与生成式AI统一标识等仍存短板,建议国标守住安全底线红线,GCC团体标准聚焦技术落地与产业推广,成熟后上升为国标。鲁彬则表示,AI芯片除移植通用安全能力外,还需正视高速互联链路加密、异构集成等特有威胁;飞腾正深度参与GCC机密计算安全性能、异构互联及测评认证标准研制。他一句“自主不等于安全”,道出了国产算力厂商持续构建内生安全能力的清醒认知。
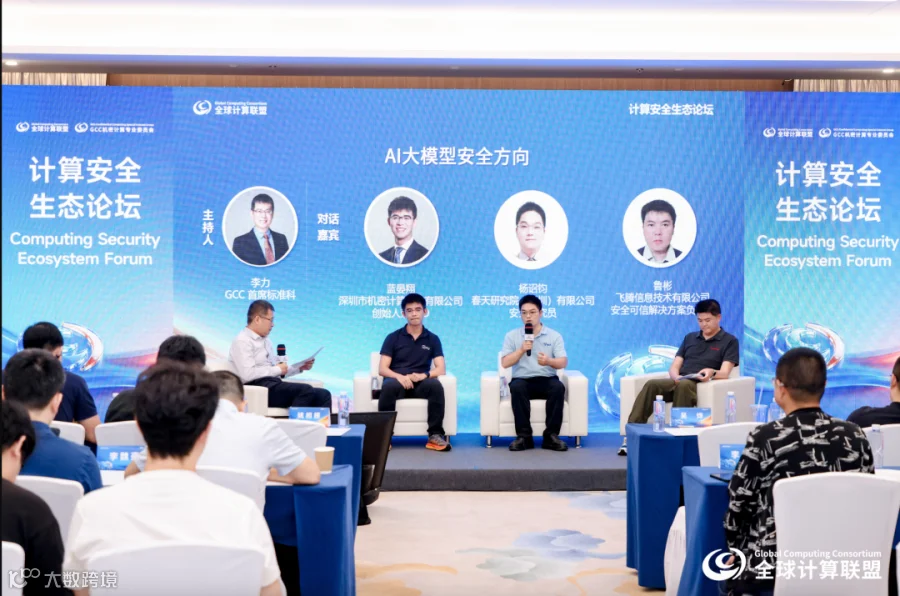
嘉宾们形成共识:应以市场力量为安全重新定价——正如机密Token可形成溢价,安全投入将获得正向商业回报;同时,面对智能体目标漂移等技术堵点,GCC应发挥平台作用,以标准化和产业协同推动难题破解。
本次计算安全生态论坛的举办,为产学研各方搭建了从技术研究、产业实践到标准协同的交流平台。面向AI大模型与智能体规模化落地的新阶段,GCC计算安全专业委员会将持续联合产业界,以机密计算、可信计算、隐私计算与后量子密码为技术抓手,推动安全与性能平衡、标准与测评协同,为智能计算产业筑牢安全底。