

如果你负责自建 GitLab,现在应当核对实际运行版本,并安排紧急安全更新。
2026 年 10 月 21 日,GitLab 发布紧急补丁,修复 CVE-2026-110264。该漏洞涉及正则表达式处理中的整数溢出,CVSS 3.1 评分为 10.0,Critical。官方说明:在特定条件下,未经身份验证的攻击者可以在 GitLab 服务器上执行任意代码。
这意味着,攻击者可能不需要先拿到一个 GitLab 账号。不过,“无需登录”不代表任何请求都能成功,公告保留了特定利用条件。管理员不应把尚未确认具体触发条件当作推迟升级的理由。
本文信息核对截至 2026 年 10 月 23 日,重点面向自建实例管理员。
哪些实例需要处理?
受影响的是 GitLab Community Edition(CE,社区版)和 Enterprise Edition(EE,企业版)。公告没有限定部署方式,因此不能因为使用 Docker、Helm 或源码部署就排除风险。
GitLab.com 已运行修复版本。GitLab Dedicated 方面,官方说明运行 19.3.5-internal0、19.4.2-internal0 或更新内部版本的租户已包含修复,无需采取行动。自建实例需要由自己的管理团队完成更新。
下面的对照图按版本范围列出本次漏洞的修复版本。先找到左侧当前版本范围,再核对右侧修复版本。

本次漏洞覆盖多个版本分支,旧版实例还需要单独规划升级路径
便于复制,修复版本分别为:18.11.13、19.0.10、19.1.9、19.2.9、19.3.6、19.4.3、19.5.1。应结合所在分支和官方升级说明,选择包含修复的目标版本;后续更新还需继续跟进。
这里有两个容易误读的地方。
第一,18.11.13 是本次列出的最早修复版本。仍在使用 17.x、16.x 等旧版本的实例,也落在受影响范围内,不能只检查自己的小版本有没有补丁。
第二,GitLab 为四个较早分支额外回移了这项修复。单个漏洞获得补丁,不等于该旧分支恢复完整的常规安全维护。 紧急处置后,仍要安排迁移到受支持分支。
为什么代码托管平台上的 RCE 格外危险?
RCE 是远程代码执行。它意味着攻击者可能让服务器执行自己控制的代码,超出了普通页面访问或接口调用的权限边界。
整数溢出可以简单理解为:程序用有限范围的整数记录数量,计算结果超过可表示范围后,数值出现错误。如果这些数值继续参与内存操作,就可能引发内存破坏。并非每个整数溢出都会导致 RCE;这次需要按 GitLab 已披露的严重影响处置。
注意下图红色箭头跨入灰色服务边界的位置:请求一旦触发受影响路径,就可能把风险带进服务器执行环境。底部列出的代码、凭据和 CI/CD,是管理员需要进一步评估的资产。
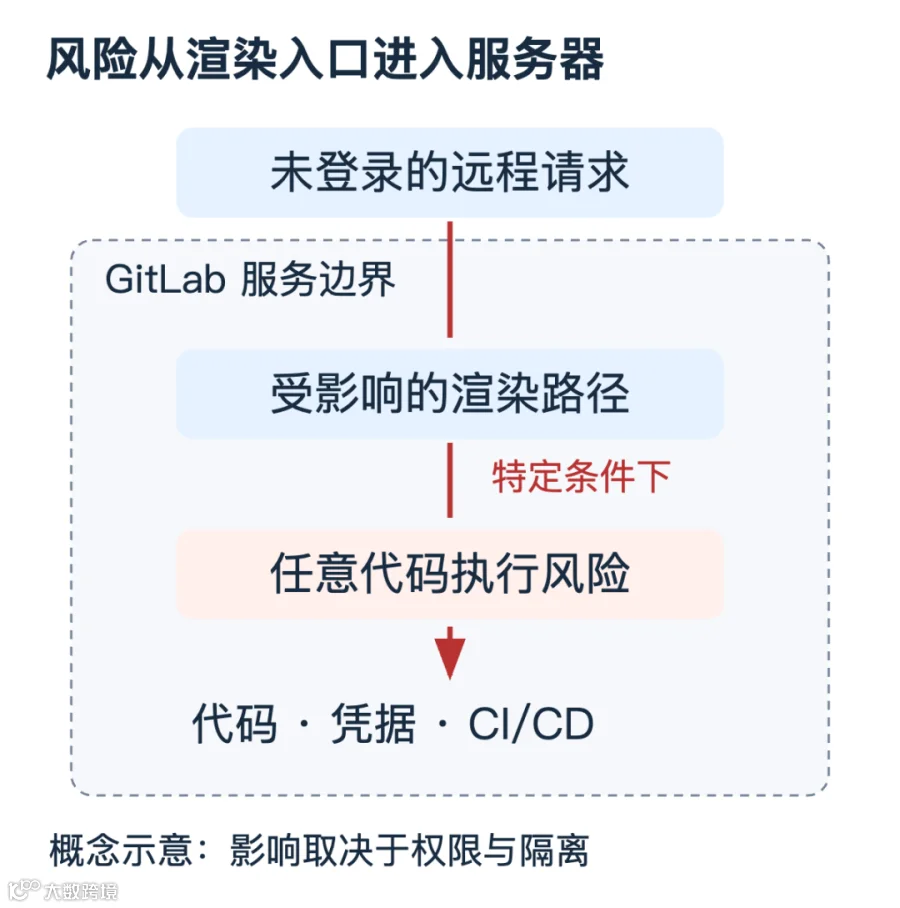
风险可能从未登录请求进入执行环境,并延伸至实例可访问的代码和凭据
从风险分析看,GitLab 往往同时连接源码、流水线和部署系统。实例上的代码执行可能影响仓库内容,暴露服务进程可读取的凭据,并进一步影响使用这些凭据的系统。
实际影响取决于服务账号权限、密钥存放方式、Runner 隔离和网络访问边界。不能直接把这项漏洞等同于“必然获得 root”或“所有生产环境已经失陷”,但应当排查它可能触达的资产。
现在应该怎样升级?
先缩小暴露面,再按正确路径更新,并行保留排查证据。 下面是一套建议的处置顺序。
盘点实例和负责人。 确认生产、测试、灾备和历史遗留实例的真实运行版本,记录部署方式、外部入口及维护负责人。不要只看安装包文件或计划使用的镜像标签。
优先处理公网入口。 在升级完成前,结合业务需要,通过防火墙、反向代理访问控制或 VPN 限制来源。内网实例也要进入更新计划,不能仅凭“不在公网”认定不受影响。
确认备份与恢复条件。 备份需要覆盖数据,以及部署所需的配置和密钥。GitLab 数据备份不自动包含所有系统配置;Linux package 部署还需单独保护
/etc/gitlab等内容。对象存储等外部组件也应按实际部署确认。核对升级路径并执行更新。 当前分支已有修复补丁时,优先按官方说明完成该分支更新。跨多个版本的旧实例,应使用官方 Upgrade Path 工具确认必经版本,在继续下一步前等待后台迁移完成。
验证运行结果。 确认实际服务版本、各节点更新状态和后台迁移结果,再检查登录、Git 拉取与推送、流水线、制品访问等关键功能。完成确认后再恢复临时收紧的访问范围。
例如,19.4.2 的管理员应核对 19.4.3 或该分支后续补丁;17.x 的管理员则需要完整升级路径。不能把“影响范围从 7.0 开始”理解为“所有旧版本都能一步安装到 19.5.1”。
暂时限制入口可以降低暴露风险,但不能替代补丁。修改密码、启用双因素认证,也不能直接修复未经身份验证的代码执行漏洞。
检查哪些日志?没有异常就安全吗?
GitLab 已在公告中提供两项官方检测:Onigmo native worker crash 和 Org mode render error burst。它们是攻击尝试的检测线索,不是命中后就能自动确认入侵的判定器。
第一项关注 Ruby 工作进程的原生崩溃,结合 [BUG] 与 org-ruby 或 Onigmo 相关调用栈判断。Linux package 部署的相关日志通常是:
/var/log/gitlab/puma/puma_stderr.log第二项关注 Org-mode 文件渲染异常:同一客户端在 30 分钟内,触发至少 5 次与 .org 文件、OtherMarkup 渲染器相关的 Timeout::Error。相关日志通常是:
/var/log/gitlab/gitlab-rails/exceptions_json.log这些路径适用于上述部署方式。Helm 和源码部署应根据官方规则找到对应日志,并确认日志采集系统确实收到了这些数据。
没有崩溃记录,不能证明没有被攻击。 官方检测说明明确指出,成功利用可能不触发崩溃。日志未采集、留存时间不足,也会影响判断。反过来,单次超时或崩溃可能有其他原因,需要关联请求时间、来源、进程状态和主机行为。
建议在更新前后保留相关日志,关联检查可疑子进程、异常外连、持久化修改,以及不符合预期的仓库或流水线变更。这些属于进一步调查方向,不能仅凭某个关键词就认定失陷。
如果已经发现可信的入侵证据,应隔离受影响环境并保全证据,启动事件响应。根据调查结果,撤销或轮换可能暴露的凭据,评估是否需要从可信环境重建。补丁修复漏洞,不会自动清除已有的恶意改动。
把告警落实到一个具体结果
对自建 GitLab,处置记录至少应回答四个问题:实例在哪里、实际版本是多少、谁负责升级、何时完成验证。
转交给维护团队时,可以直接使用这段提醒:
请核对自建 GitLab CE/EE 是否受 CVE-2026-110264 影响。该漏洞 CVSS 评分 10.0,在特定条件下可导致未经身份验证的远程代码执行。请优先收紧公网入口,按官方路径升级至包含修复的版本,并保留日志开展排查。