


为什么选择TSplus Advanced Security?
保护您的远程工作基础设施
在您过渡到远程工作时保护您的IT基础设施。由于黑客比以往任何时候都更加活跃,请使用我们的一体化网络安全工具箱确保最大安全性。
根据您的需求微调安全性
定义远程员工如何在几次点击中远程工作,他们可以访问什么,何时访问,以及从哪个国家和设备访问。
大幅提升安全性,显著降低成本。
获取高性价比的网络安全软件。TSplus Advanced Security 提供终身有效的永久许可证。
主要特点
TSPLUS高级安全功能
黑客IP保护
阻止恶意IP地址
保护您的计算机免受已知的在线攻击、在线服务滥用、恶意软件、僵尸网络和其他网络犯罪活动。黑客IP保护利用高级安全用户社区提供的信息,每天自动将超过3.68亿个已识别的威胁列入黑名单。
实时显示传入连接的地图
交互式实时地图显示所有传入连接活动,标记潜在威胁与已允许的连接,帮助管理员全面掌握服务器的全球访问情况。

地理位置防护
国家限制
阻止不需要的国家并允许特定国家访问。轻松将IP地址列入白名单或从允许的国家中阻止。

互联网和IP访问限制
限制来自互联网的访问。如果您的Remote Access环境是私有的,请将您的互联网访问限制定义为“仅限私有和白名单IP地址”。
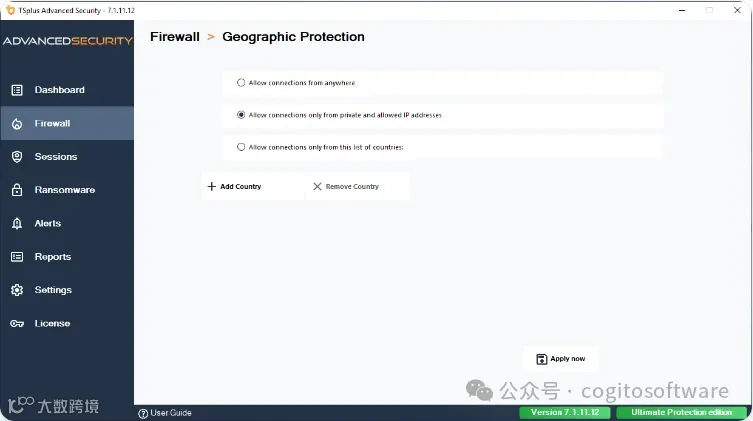
监控的进程
可配置地理位置防护功能所监控的进程,支持便捷地将端口添加至其监控列表。
暴力破解防护
公共服务器保护
暴力破解防护功能可帮助您保护公共服务器,防止黑客、网络扫描器和暴力破解程序通过反复尝试猜测管理员登录凭证进行攻击。系统会监控 Windows 登录失败记录,并在达到预设失败次数后,自动封锁相关 IP 地址。
轻松配置每个IP地址的最大登录尝试次数。此外,暴力破解防护功能还会显示高级安全服务、Windows防火墙、Windows登录审计和HTML5网页门户日志的当前状态。

访问时段控制
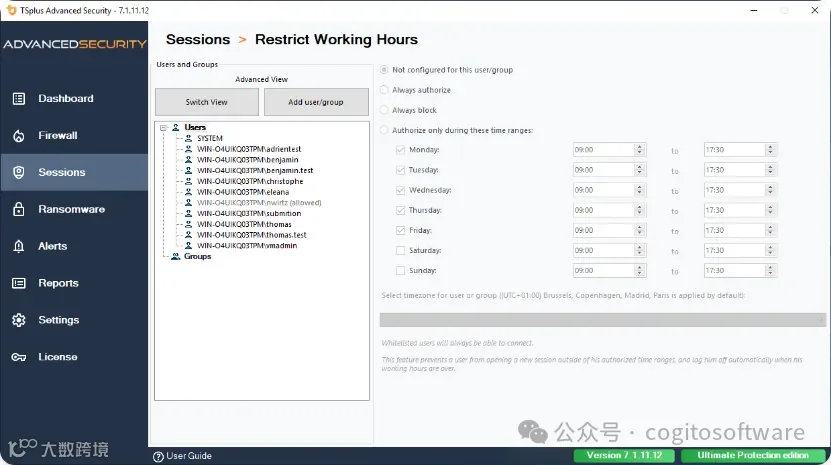
时间和日期限制
仅授权用户或组在特定的日期和时间段内连接。可以根据用户的办公地点选择特定的时区。
用户和组权限
管理特定用户或用户组的访问时间权限。当用户属于多个组时,系统将采用最宽松的权限规则。
自动断开连接
用户会话可以在允许的时间段结束时自动断开连接。
通知
安排警告消息以在用户自动注销前通知他们。
勒索软件保护
高效检测、阻止和预防勒索软件攻击
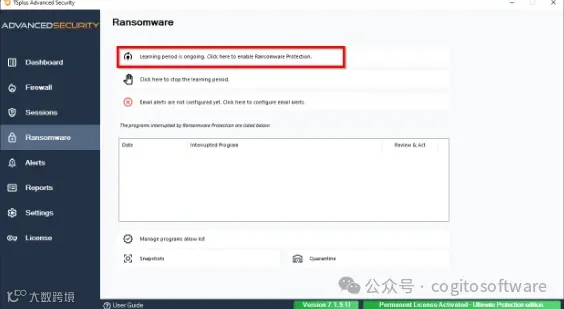
即时勒索软件检测和反应
TSplus Advanced Security在检测到服务器上的勒索软件时立即做出反应。它具有静态和行为分析:静态分析使软件在扩展名更改时立即做出反应。行为分析观察程序如何与文件交互并检测新的勒索软件变种。
预测行为检测
勒索软件保护使用纯行为检测技术,不依赖恶意软件签名,从而能够捕捉到杀毒软件和反恶意软件未知的勒索软件。为了提升防护级别,勒索软件保护功能会在关键文件夹中部署诱饵文件,以应对常见的勒索软件攻击。
无缝学习期
在不干扰服务器活动的情况下,学习期使TSplus Advanced Security能够学习用户和应用程序的标准行为,以识别所有合法的业务应用程序。
勒索软件保护行动
TSplus Advanced Security 会自动阻止攻击并隔离受影响的程序和文件。管理员可以查看隔离项目列表并决定将特定条目列入白名单。
勒索软件保护报告
管理员通过识别攻击源并分析报告中列出的运行进程来学习预见威胁。
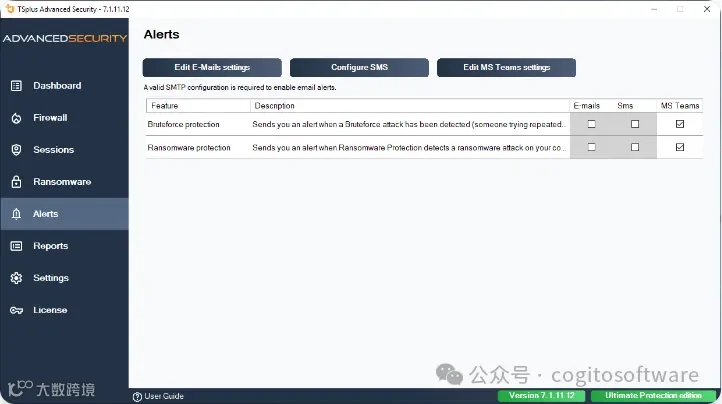
电子邮件提醒
实时警报。配置您的SMTP设置,以便TSplus Advanced Security向您发送电子邮件警报,突出显示重要的安全事件。
快照
使用快照功能,管理员可以在攻击后快速识别和恢复受影响的文件。管理员还可以编辑快照的保留期。
忽略的文件扩展名
轻松定义需要从勒索软件保护分析中排除的文件扩展名。
防火墙
轻松管理
使用单个列表管理被阻止和白名单的IP地址。
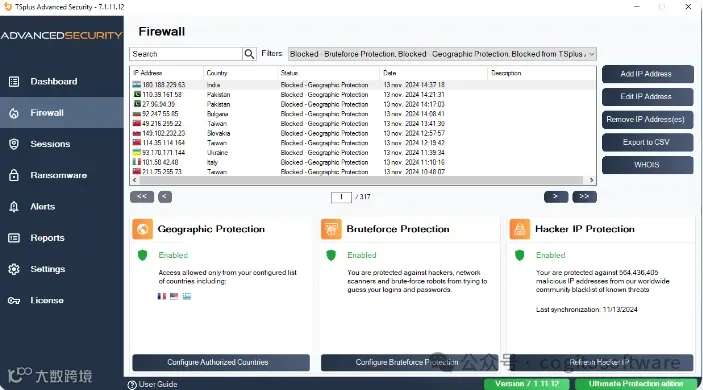
搜索栏
方便地搜索统一的IP地址列表,以查找和轻松管理您的访问列表。例如,如果我们搜索被阻止的地址,只需在搜索栏中输入“blocked”一词,所有被阻止的IP地址将会显示出来。
IP地址描述
为任何 IP 地址提供有意义的描述,以便将来快速识别。
多地址编辑
在一次操作中将多个被阻止的IP地址添加到白名单。
受信任的设备

设备控制
管理员可以决定用户是否可以从任何设备或仅特定设备名称连接。TSplus Advanced Security 会自动创建尝试连接的设备列表,方便管理员接受或拒绝特定设备的访问。
设备保护
通过将设备与用户帐户配对,设备保护可以防止被盗用的凭据访问您的网络,因为攻击者需要一个授权设备才能连接。
安全会话
标准安全级别
您可以通过选择符合IT行业最佳实践的三种标准化安全等级之一,为每个用户或用户组配置安全设置。
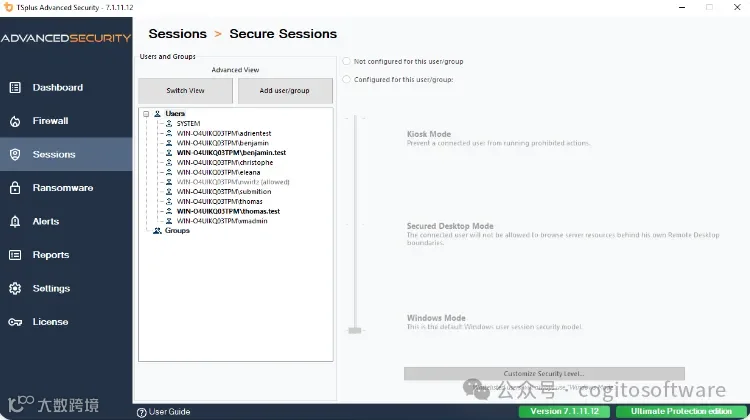
Windows模式:访问默认的Windows会话
安全桌面模式:访问文档、打印机、Windows键和会话断开
自助服务模式:防止连接的用户执行禁止的操作。
自定义安全级别
管理员可以轻松根据自己的需求自定义三种标准模式中的每一种的安全级别。只需选择或取消选择文件夹、磁盘和应用程序。
右键和上下文菜单限制
限制右键单击和访问上下文菜单的功能,以防止用户执行不必要的操作。
权限
并排权限仪表板
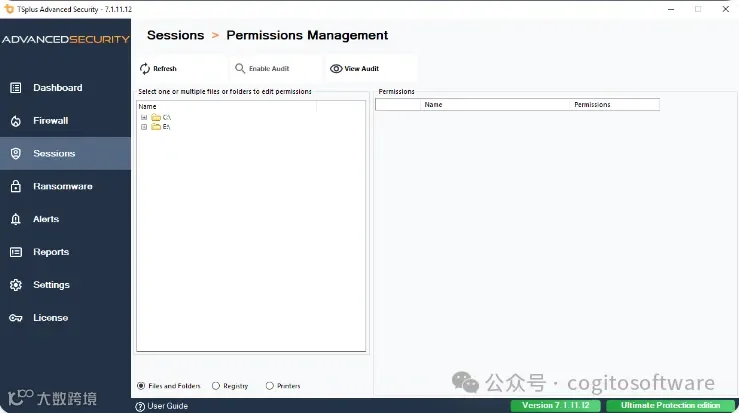
轻松检查和编辑用户、组、文件、文件夹和打印机的权限,在仪表板中并排列出这些元素。可选择四种权限:拒绝、读取、修改或所有权。

检查权限
轻松检查应用于每个文件夹、子文件夹或文件的权限,只需在树视图中单击它们。快速评估分配给哪个用户或组的权限。审核特定文件以在事件查看器中监控权限。
更多惊人的功能
轻松管理和配置所有安全功能
用户友好的仪表板
快速访问所有可用安全措施的设置,查看最新的安全事件,轻松访问事件日志,并从您的高级安全仪表板评估系统状态。

事件日志和功能状态
轻松监控、导航、搜索和与您的安全事件互动。事件每隔几秒钟记录和刷新一次。在安全事件日志选项卡顶部单独监控每个TSplus Advanced Security功能的状态。
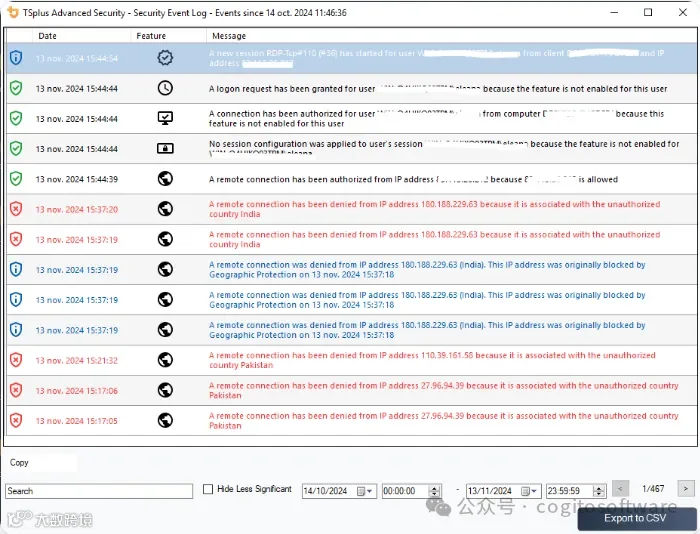
事件互动
使用搜索栏快速查找优先事件。只需右键单击每个事件即可与其交互。

告警通知
通过Advanced Security定制关键事件提醒,支持邮件、短信及Microsoft Teams多渠道实时推送。
报告订阅
通过Advanced Security直接获取服务器关键事件报告,支持:
• 邮件直送服务
• 自定义发送频率
• 灵活选择报告事件类型


END
公司名称:北京哲想软件有限公司
北京哲想软件官方网站:cogitosoft.com
北京哲想软件微信公众平台账号:cogitosoftware
北京哲想软件微博:哲想软件
北京哲想软件邮箱:sales@cogitosoft.com
销售(俞先生)联系方式:+86(010)68421378
微信:18610247936 QQ:368531638
