

游戏版本上线前,要过的东西不少。功能要测,性能要看,支付、兼容性、渠道包都有各自的检查流程。
但游戏安全却很少有这样一个独立的环节,相关问题往往散落在客户端、服务端和测试等不同环节。
而且安全问题通常不会表现为功能故障。代码能正常跑,资源能正常更新,支付和登录也都没问题,常规测试全部通过,并不代表没有安全风险。
比如:
代码运行正常,被反编译分析后,核心逻辑是不是一眼就能找到?
首包资源做了保护,热更新下来的资源还有没有同样的保护?
客户端上传的数据格式都对,服务端有没有继续做业务校验?
这些问题很少有人专门关注,往往等游戏出现外挂、破解版后才被注意到。
今年1024,FairGuard将游戏上线前容易漏掉的安全问题重新梳理了一遍,整理成了一份:
《游戏上线安全自查指南》
代码、资源、运行时与服务端的10类24项安全问题
点击文末「阅读原文」或「长按识别上图二维码」
即可阅读 / 获取完整版《自查指南》
为什么是10类、24项?
这份内容并不是为了数字硬凑出来的。
FairGuard基于多年一线游戏安全实战经验,将游戏上线前值得关注的问题分成了 10 个方向,最后整理出了 24 个具体问题。
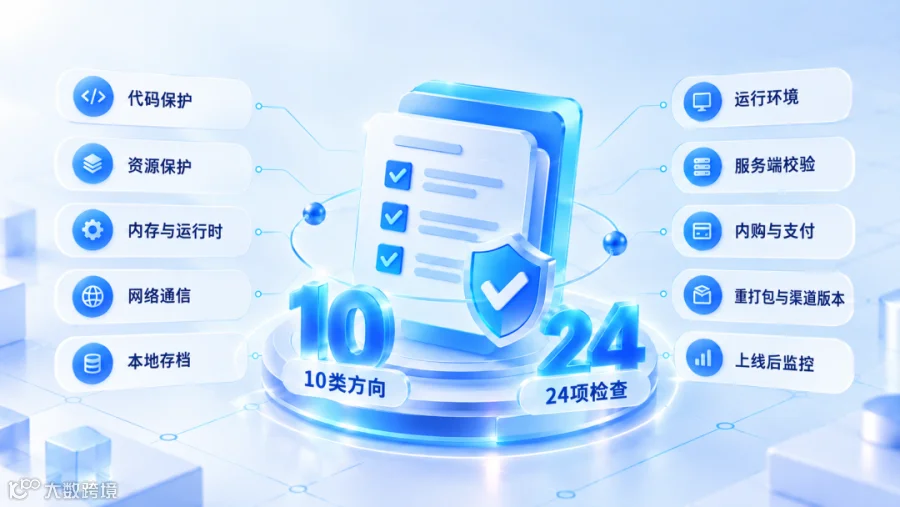
完整版指南除了列出“需要检查什么”,还补充了每一项为什么值得关注、风险通常出在哪里、上线前可以重点看什么,覆盖代码、资源、运行时、存档、服务端校验、支付、重打包等游戏安全场景。
同时,我们也想听听正在做项目的人怎么说
不同项目因玩法和场景不同,踩过的坑,往往并不一样。
所以想借1024程序员节,问大家一个比较具体的问题:
你做的项目有遇到过哪些安全问题?
或者说你觉得最容易被忽略的游戏安全问题是什么?
如果指南里还有漏掉的,也欢迎补充。
我们会从留言里选出 3 条有参考价值的补充,每人送一份 29 元的咖啡津贴 


点击 阅读原文 下载完整版指南