

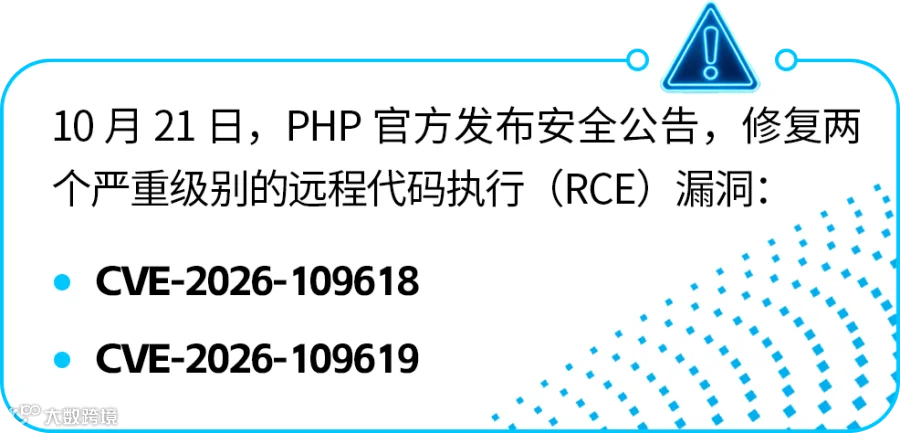
两个漏洞的 CVSS v4.0 评分均为 9.2。攻击者一旦利用成功,就能在服务器上执行任意代码,可能导致系统被控制、数据泄露或业务中断。WordPress、Drupal、Joomla、Magento、Laravel这些常见的 CMS 和框架都跑在 PHP 上,不少控制面板和第三方软件也内置了 PHP,所以实际影响面比"装了 PHP 的那几台服务器"要更大更多。
Akamai 高度关注这次漏洞。PHP 公告发布当天,Akamai 安全情报团队(SIG)就发布了分析,并为 App & API Protector 上线了专项防护规则:
Adaptive Security Engine 规则 3000991 v1 — PHP Remote Code Execution Attack Detected
根据 Akamai SIG 的调查,自适应安全引擎(ASE)现有的命令注入(CMDi)规则也能拦截已经武器化的攻击载荷。Akamai SIG 会持续跟踪后续利用情况,及时更新防护。
规则上线了,不代表您的每条安全策略都已经生效。请登录 Akamai Control Center 确认:
✔ 安全策略已开启 Rapid Rules,规则3000991 处于启用状态*;
✔ 规则处置动作为 Akamai 托管模式(目前为Deny 拦截),或手动设为 Deny。如果是 Alert,只记录不拦截;
✔ ASE 命令注入(CMDi)攻击组处于拦截状态;
✔ 所有运行 PHP 的对外域名和API 都已接入 Akamai 并纳入对应安全策略,没有覆盖到的主机享受不到这层保护;
✔ 在安全事件里关注 3000991 和 CMDi 规则的触发记录,有命中就及时排查来源。
升级补丁:PHP 官方已发布修复版本,优先处理面向公网、涉及登录、支付和客户数据的系统,受影响版本以 PHP 官方公告为准。
处理老旧版本:PHP 8.1及更早版本已停止官方维护(EOL),通常不会再收到安全补丁。建议升级到受支持的版本,暂时无法升级的,先限制或断开公网访问。
排查入侵痕迹:如果怀疑已被入侵,立即隔离主机、保留日志,重点看 Web 根目录新增文件、定时任务(Cron / 计划任务)、异常账户、可疑进程和异常外连。
高危 RCE 漏洞公开之后,攻击者通常很快就会开始扫描。从漏洞披露到被利用之间的这段时间,就是企业的处置窗口,越早动手越主动。
* WAF 是补偿性防护,作用是在修补完成前挡住攻击、争取时间,不能代替打补丁。
如需紧急防护评估、规则配置协助,或者尚未接入 Akamai、希望尽快部署防护,请立即联系我们:
📞【联系电话】 400-609-1609
😃 欢迎您点击此处或【阅读原文】,了解 Akamai 更多安全解决方案。
已是 Akamai 客户的,也可以直接联系您的客户经理或 Akamai 技术支持。
【推荐阅读】
安全在线・LIVE 直播预告 | 聚焦AIUC新兴赛道,管控企业AI交互访问
Akamai微分段解决方案跻身Forrester Wave™领导者梯队

Akamai Cloud
客户案例
游戏出海
电商出海
点击关注 Akamai 双号矩阵
让云计算成本减半,安全威胁归零
👇👇