

mod_php 模式受威胁最大。 ## 🔍 涉及与修复版本 ### 1. 受影响的版本 * PHP 8.2.x(8.2.35 以下) * PHP 8.3.x(8.3.36 以下) * PHP 8.4.x(8.4.27 以下) * PHP 8.5.x(8.5.12 以下) * 注:PHP 8.1 及更早的老旧版本虽已停止常规维护,但官方也特地针对源码提供了极简修复补丁。 ### 2. 安全的目标版本(请升级至此或更高版本) * PHP 8.2.35 * PHP 8.3.36 * PHP 8.4.27 * PHP 8.5.12 ## 🛡️ 如何修复与应急防护 ### 彻底修复方案(强烈推荐) 升级 PHP 核心到上述对应的安全版本是唯一的完全解决方案。 * 使用 Linux 系统包(Debian/Ubuntu/CentOS等):运行包管理器检查更新(如
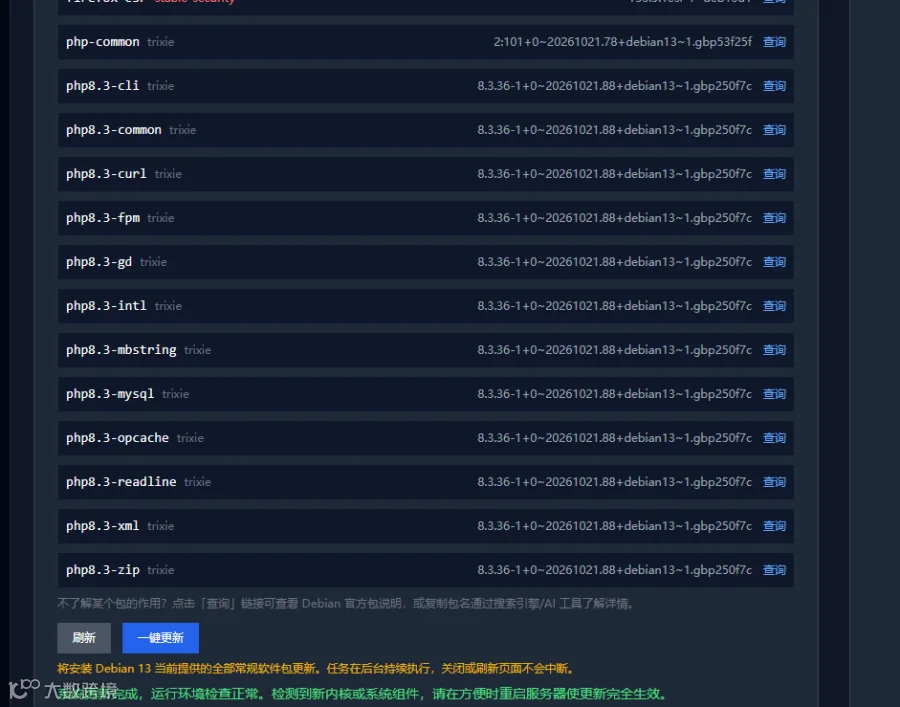
apt update && apt upgrade 或 yum update)。官方已提前向主要发行版提交了补丁。 * 自定义编译/面板用户:请前往 PHP 下载页面(php.net/downloads)下载最新的源码包进行重新编译安装,或使用面板的升级功能升级至最新的安全版本。 WP Panel面板用户,可以通过面板后台的系统更新功能直接修复。
memory_limit 设置为 -1(取消内存限制,建议在 php_admin_value 中配置以防被程序覆盖)。 * 调低 post_max_size(无文件上传需求的站点可设为 8M,有需求的设为 32M)。 2. 针对 CVE-2026-109619: * 在配置文件中将 session.upload_progress.enabled 设为 0,并重启所有 PHP 进程。