


PHP曝出两个高危漏洞,官方呼吁立即升级
PHP语言近日被曝出两个超高危漏洞,危险评分高达9.2分,属于最高优先级风险。受影响版本涵盖从PHP 5.4起的所有版本,包括目前广泛使用的7.x、8.0及8.1系列。在最严重的情况下,攻击者无需登录即可在服务器上执行远程代码(RCE)。
官方明确指出,目前不存在完整的临时缓解措施,唯一安全的解决方案是立即升级至修复版本。然而,PHP 8.1及更早版本已停止维护,无法通过打补丁修复,这给大量存量系统带来了严峻挑战。

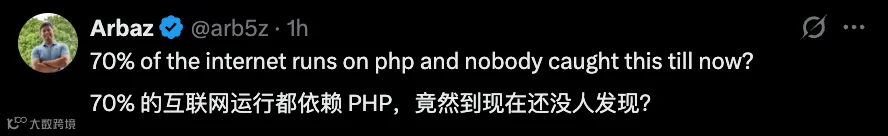
鉴于全球约七成网站基于PHP构建,此次漏洞影响深远。据报道,荷兰、芬兰等地的部分政府网站已采取预防性下线措施,日本相关部门也在紧急应对潜在的安全威胁。
GPT-5.6 Sol率先发现“PHP2Shell”漏洞
这两个被统称为“PHP2Shell”的漏洞(CVE-2026-109618和CVE-2026-109619),是由OpenAI的GPT-5.6 Sol模型率先发现的。安全公司Calif在OpenAI的“Patch the Planet”倡议框架下利用该模型识别出关键问题;与此同时,知名安全公司Wiz Research也独立发现并报告了这些漏洞,其研究过程中同样运用了Wiz Atlas、Gemini 4 Argon和GPT-5.6 Sol等AI工具。
安全公司Calif使用GPT-5.6 Sol发现了PHP的关键漏洞。Wiz也独立发现了这两个漏洞并进行了报告。
在过去两个月中,OpenAI牵头协调PHP维护者、Wiz、Cloudflare等多方力量,共同制定并发布了修复补丁。OpenAI表示,前沿AI在此次事件中为防御者赢得了宝贵的时间窗口,跑在了攻击者前面。
OpenAI警告称,此次发现的漏洞仅是冰山一角。随着AI技术在网络安全领域的深入应用,未来几个月内类似的高危漏洞数量预计将急剧增加,一场由AI驱动的新型安全竞赛已经拉开序幕。
漏洞技术细节与受影响范围
- CVE-2026-109618:通过内存溢出(OOM)导致内部数据结构不完整,系统在清理时将无效数据误判为有效数据,从而引发内存破坏和远程代码执行。
- CVE-2026-109619:涉及请求相关的全局状态在内存释放后仍然残留,后续同一Worker处理的请求可能访问已释放内存(Use-After-Free),同样可导致远程代码执行。
目前,官方已发布以下修复版本:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
所有处理网页请求的PHP部署环境均面临风险,包括PHP-FPM、搭载mod_php模块的Apache(风险最高)、php-cgi、FrankenPHP以及LiteSpeed。研究人员已在部分WordPress、Drupal和Joomla部署中成功复现了未经登录的远程代码执行攻击。
更多技术细节可参考PHP官方安全公告及Wiz研究报告。