搜索
首页
大数快讯
大数活动
服务超市
报告
跨企查
广告开户
APP
产业带
导航
知识体系
工具箱
产业园
更多
百科
找货源
跨境招聘
DeepSeek
首页
>
PHP爆雷引发全球紧急「拔网线」,别指望 AI 拯救互联网
>
PHP爆雷引发全球紧急「拔网线」,别指望 AI 拯救互联网
APPSO
2026-10-22
9
导读:网站被攻破后,数据、密码和令牌都可能受到影响
互联网惊魂48小时:PHP高危漏洞引发全球
服务
动荡
一场波及全球的互联网危机正在上演。过去48小时内,
欧洲
多国政府网站、日本主流互联网平台及知名商业应用接连出现服务中断或紧急维护。
芬兰
交通与通信局暂停部分在线服务;荷兰电子身份系统DigiD、个人服务平台MijnOverheid及政务门户全部停摆,甚至国家网络安全中心官网也一度关闭。在日本,Pixiv、Niconico、BOOTH等头部社区平台宣布紧急维护,连锁反应甚至波及寿司郎等餐饮品牌的小程序服务。
引发这场全球性恐慌的根源,是两个刚刚公开编号的高危漏洞:CVE-2026-109618 和 CVE-2026-109619。安全社区将其命名为“PHP2Shell”,意指攻击者仅需发送一个请求,即可在目标服务器上获取Shell(命令行)控制权,从而完全接管服务器。
10月21日,PHP官方发布紧急更新(版本8.5.12、8.4.27、8.3.36和8.2.35),确认这两个漏洞的CVSS评分高达9.2分(满分10分),且无需账号密码即可远程利用。特别是在Apache这一最常见的部署环境下,攻击可在网站代码运行前触发。
满分漏洞谣言成真,披露过程混乱
事件的开端充满戏剧性。原定10月22日的协调披露计划被意外打破。10月20日下午,Hacker News上出现帖子宣称PHP存在两个评分10.0的远程代码执行漏洞。尽管帖子迅速删除,但截图已广泛传播。
图|来源:Reuters
安全公司watchTowr迅速确认漏洞属实并已完成复现。PHP安全团队被迫将发布
时间
提前24小时,并警告若发现野外利用证据将进一步提前发布。随后,发现漏洞的公司Calif误发演示视频,显示攻击代码在多个真实目标上运行成功;发行商Chainguard又单方面打破保密协议抢先发布补丁镜像。由于补丁本身即暴露了代码修改位置,攻击者可借此反推漏洞原理。
上下滑动查看更多内容
PHP基金会对此表示愤怒。按照行业惯例,研究者、厂商和发行商应约定统一时间披露,以确保用户能在获知漏洞的同时获得补丁,最大化防守方的时间窗口。
PHP:互联网的地基遭受冲击
此次事件之所以影响深远,源于PHP在互联网基础设施中的核心地位。作为处理后端逻辑的关键语言,
WordPress
、Drupal、
Joom
la、
Magento
及维基
百科
背后的MediaWiki等均运行于PHP之上。
W3Techs数据显示,在可识别服务端技术的网站中,69.3%使用PHP,远超第二名的JavaScript(8.1%)。FOFA搜索引擎数据也显示,欧美及日本地区匹配WordPress指纹的资产数量最多,这也解释了为何这些地区率先做出响应。
与以往因插件或应用层导致的安全问题不同,本次漏洞位于PHP解释器内核。正如发现者之一Wiz所言:“哪怕网站上只跑着一个Hello World,也照样受影响。”
CVE-2026-109618:
PHP处理“内存耗尽”时采用longjmp机制强制终止。若此时内部数据仅初始化一半,后续清理流程会将半成品当作正常数据处理,攻击者可借此执行恶意代码。官方证实,默认配置下通过构造特制multipart请求耗尽内存,即可在应用代码运行前完成攻击。
CVE-2026-109619:
涉及“释放后使用”(Use-After-Free)问题。请求处理完内存释放后,全局状态未清理干净,后续请求可能重用失效内存。攻击者可将其转化为代码执行,并泄露其他用户的密码、令牌和API密钥。该利用路径经过默认开启的session.upload_progress功能,无需调用session_start()。
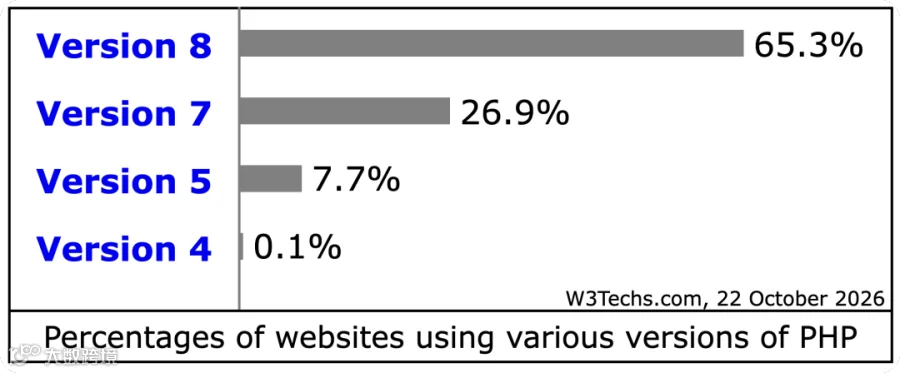
目前修复版本仅覆盖PHP 8.2至8.5分支。W3Techs数据显示,仍有27.0%的网站运行在PHP 7.x,7.7%运行在PHP 5.x,这些已停止维护的版本无法获得官方补丁。计算机取证专家Hal Pomeranz指出:“太多嵌入式安装和无人维护的应用永远无法打上补丁,这一次的长尾效应将非常显著。”
AI加速漏洞发现:从数月到一周
OpenAI
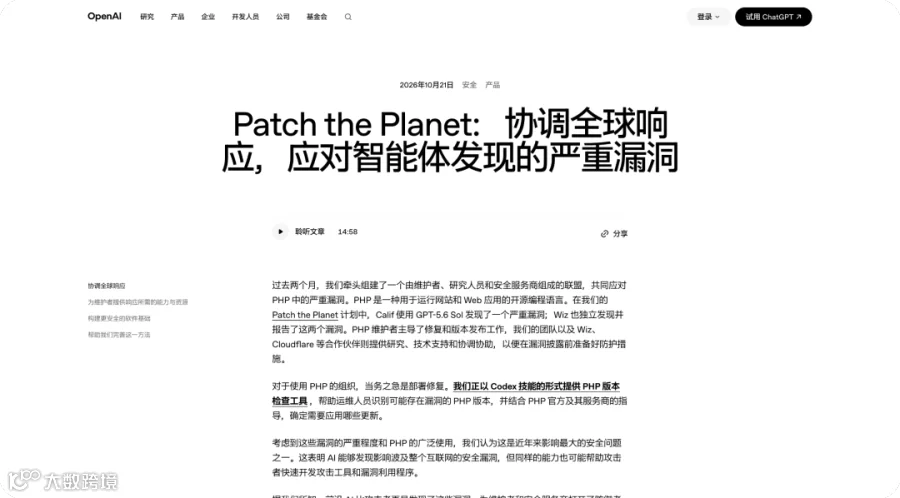
将此事件列为AI安全成果,称Calif研究人员使用GPT-5.6 Sol发现了关键缺陷。然而,Calif随后澄清,研究员Ryan Austin早在8月5日就发布了含发现哈希的推文,强调初次发现依赖的是对目标历史的深入了解,而非单纯依靠AI模型。
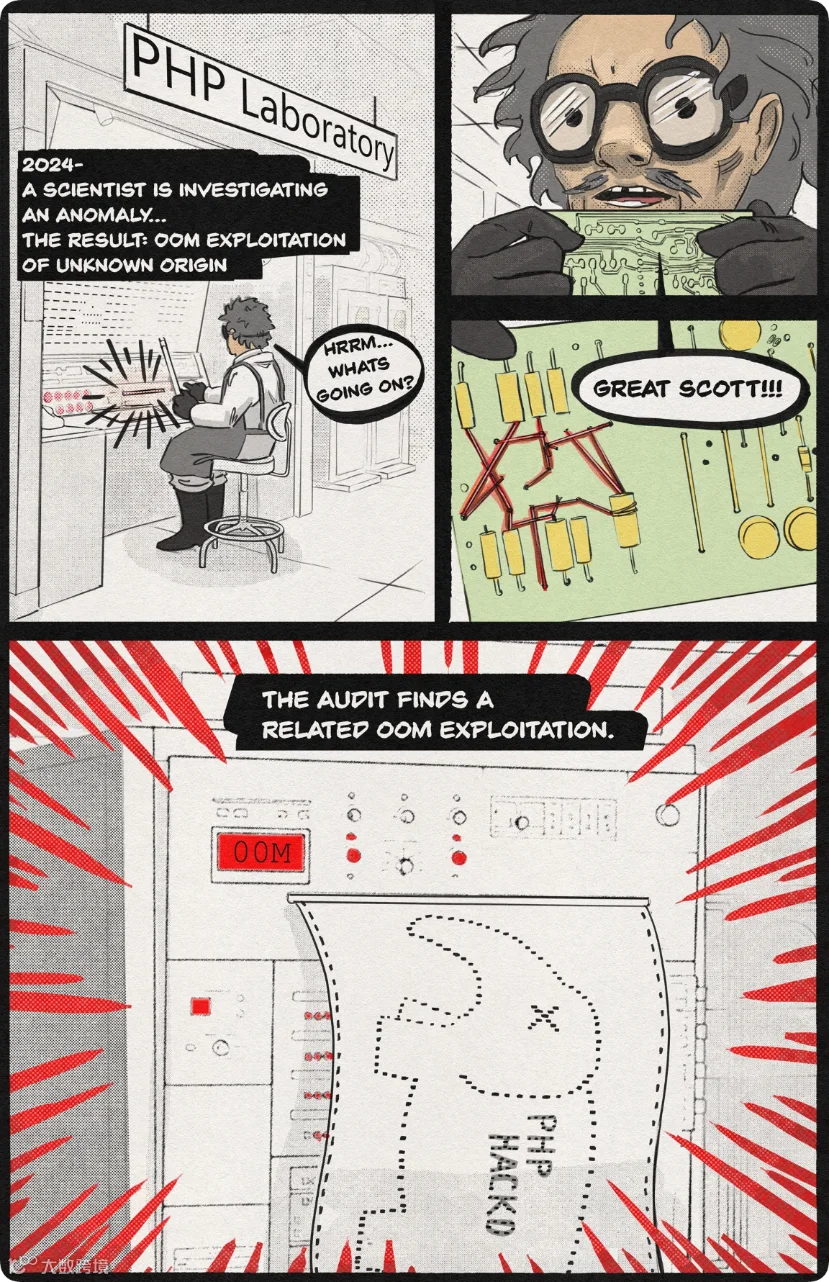
Ryan Austin在技术复盘中指出,他的发现链条追溯至2004年的首个PHP内存限制漏洞、2020年被忽视的
报告
以及2024年未能证明可利用性的审计。AI的作用在于压缩了验证时间,但方向感仍来自人类专家。
PHP基金会确认,OpenAI团队于8月11日独立报告了相同根因。事实上,2024年PHP接受外部审计时已注意到内存耗尽处理的隐患,但因修复方案可能破坏兼容性或引入新风险,团队迟迟未决,导致问题搁置,被称为一次“结构性失败”。
图|来源:https://calif.io/php2shell
2026年夏天,三个团队几乎同时借助AI
工具
取得突破:
8月1日,Calif研究员Ryan Austin在GPT-5.6 Sol帮助下发现首个漏洞,8月11日报告PHP团队;OpenAI同日独立报告同一根因。
8月19日,谷歌旗下Wiz利用Wiz Atlas平台,配合Gemini 4 Argon和GPT-5.6 Sol独立发现漏洞,并在Drupal和WordPress官方镜像上验证了无需登录的远程代码执行。
Calif CEO Thai Duong表示,此类内存管理风险长期被认为难以利用。AI将理论缺陷转化为可用攻击代码的过程,从世界级团队数月的努力缩短为一名研究员加前沿模型的一周时间。Wiz联合创始人Ami Luttwak将其与Heartbleed、Log4Shell等传奇漏洞并列,称为“迄今由AI协助发现的最严重漏洞”。
图|OpenAI报告链接 https://openai.com/zh-Hans-CN/index/coordinated-disclosure-of-critical-vulnerabilities/
攻防博弈升级:没有终点的修补
漏洞确认后的两个月内,PHP维护者主导修复,多家科技巨头参与验证并准备缓解方案。Cloudflare宣布其WAF防护规则对所有客户默认生效,并上线“全事务检测”功能以关联请求和响应判断攻击结果。尽管如此,Cloudflare当天仍观测到针对客户的攻击流量及载荷变形尝试。
OpenAI开源了用于检测php2shell漏洞的Skill,可通过Codex安装并使用phpcheck-server(有服务器权限)或phpcheck-
url
(仅有URL)进行检查。
对于普通用户,最直观的影响是部分网站因紧急维护暂时无法访问。对于运维人员,则需升级至修复版本、重启PHP进程,并为无法打补丁的老版本安排迁移或隔离。国内大量基于宝塔面板、ThinkPHP和Discuz的老版本站点面临严峻挑战。
PHP2Shell事件揭示了AI时代的安全困境:帮助研究者识别缺陷的能力,同样能加速攻击工具的打造。补丁公开之际,攻防双方掌握相同的代码修改记录,“防守方窗口期”已成为需要精确计算的稀缺资源。
十多年前埋下的代码缺陷,如今被AI翻出。虽然这次防守方抢占了先机,但随着AI降低挖掘门槛,维护者面临的威胁将持续增加。AI能更快地找出并验证问题,但整个互联网能否跟上修补的
速度
,仍是未知数。
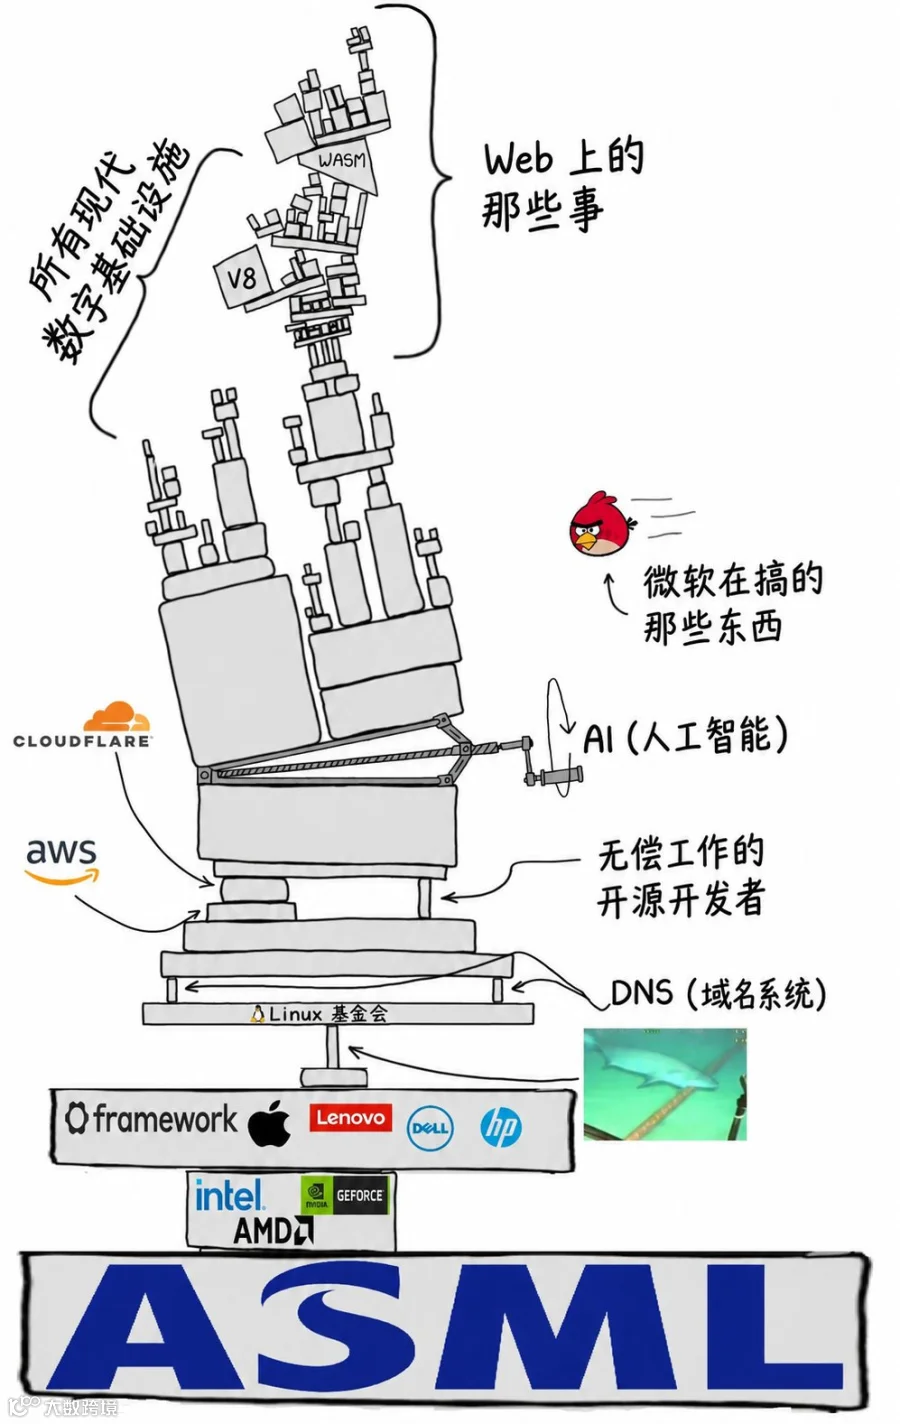
图|摇摇欲坠的互联网
【声明】内容源于网络
0
0
APPSO
AI第一新媒体,「超级个体」的灵感指南。 #AIGC #智能设备 #独特应用 #Generative Al
内容
15859
粉丝
0
关注
在线咨询
APPSO
AI第一新媒体,「超级个体」的灵感指南。 #AIGC #智能设备 #独特应用 #Generative Al
总阅读
536.9k
粉丝
0
内容
15.9k







 APPSO