

工业机器人安全 · 客户选型与项目验收
如何满足工业机器人安全要求?
三大标准讲清设计、集成与验收
读懂 ISO 10218、ISO 13849 与 IEC 61508:从“买对设备”,走向“做对安全应用”。
原创主题插画;光效为概念表达,不代表实际防护装置或合规结论。
选机器人时,你可能已经看过速度、负载和重复定位精度。但决定项目能否放心投入运行的,还有一个更重要的问题:人员进入工位时,整套系统能不能可靠地控制危险?
安全门打开后,危险运动是否按预定要求停止?门关上后,设备会不会意外重启?更换夹具或提高速度后,原来的安全设计是否仍然成立?
机器人本体的安全证据,不能替代完整产线应用的安全评估。
ISO 10218、ISO 13849 和 IEC 61508 经常出现在方案与技术资料中。它们并不是三张可以相互替代的“通行证”,而是从不同层面回答安全问题。把分工看清楚,选型、集成和验收时才更容易问到关键处。
01|先看分工,再谈符合性
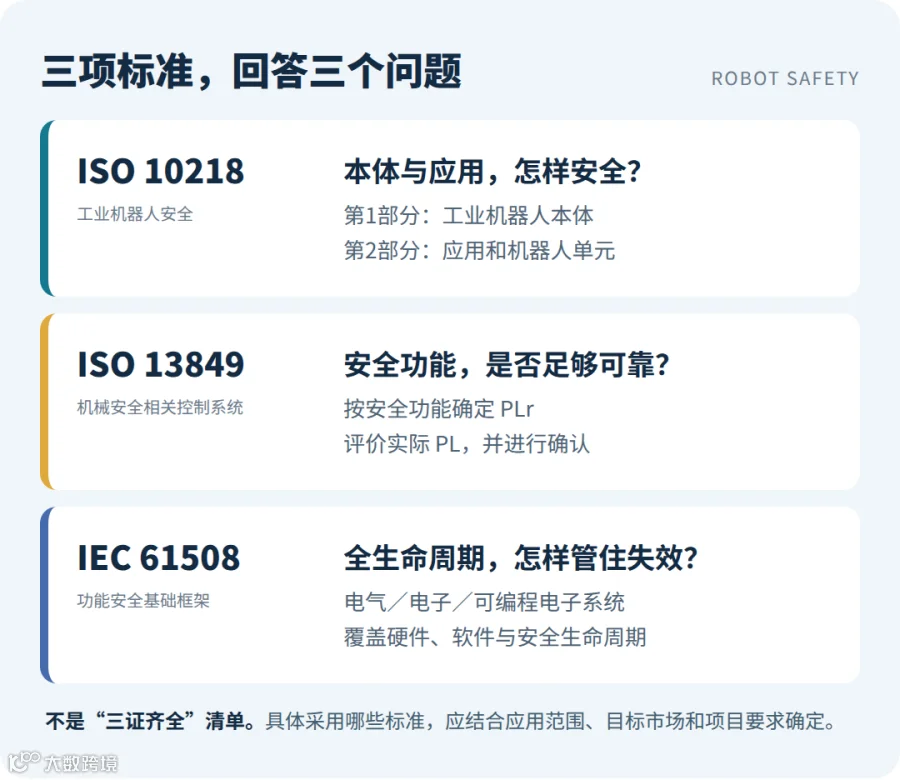
ISO 10218:不只看机械臂,还要看应用
ISO 10218 面向工业机器人安全。第1部分关注机器人本体;第2部分关注工业机器人应用与机器人单元,覆盖集成以及相关生命周期活动。两部分不能混为一谈,也不是所有类型机器人通用的安全标准。
一台机械臂装上尖锐夹具,抓取高温工件,再与输送线联动,风险已经不止来自机器人本体。因此,判断安全不能只盯着机器人参数,还要看工具、工件、外围设备和人员如何进入现场。
值得关注的是:ISO 10218-1 和 ISO 10218-2 已更新到2025版。行业组织 A3 的修订说明强调“协作应用”的安全,而不是把“协作机器人”当成天然安全的标签。
是否需要围栏、光幕或其他措施,应由具体应用的风险评估和适用要求决定;“协作”不等于免评估。
02|ISO 13849:安全功能,
不是“能动作”就算可靠
普通控制功能关心设备能否按指令运行;安全相关控制功能还要考虑:发生故障时,预定的安全作用能否继续实现。比如,安全门打开后控制危险运动,不应只在设备正常时有效。
ISO 13849-1 给出机械安全相关控制系统部件的设计与集成方法。PL 是性能等级,分为 a 到 e 五档;PLr 是某项安全功能所需达到的目标等级。应结合风险评估以及适用的产品或应用标准确定目标,再评价实际实现的 PL 是否满足要求。
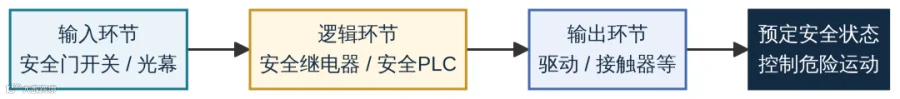
图2|安全功能链路示意。应评价完整功能,图中例项不构成可直接安装的电路设计。
评价对象不是某一个开关,也不是某一台安全PLC,而是完成该安全功能的输入、逻辑和输出环节。控制链路中的接口、软件与参数,也可能影响结果。
双通道或器件证书,不是最终答案
实际 PL 的评价涉及架构类别、部件的危险失效可靠性、诊断覆盖率、共因失效措施以及系统性失效控制。两个通道如果可能被同一个电源问题或设计缺陷同时影响,就不能仅凭“双通道”三个字下结论。
ISO 13849-2 通过分析和试验确认指定的安全功能、类别与 PL。设计计算和集成后的功能试验,各有作用,不能互相替代。
项目写了“PL d、Cat. 3”,仍要问:是哪项安全功能?系统边界是什么?计算与确认的证据在哪里?
03|IEC 61508:让安全设计
有贯穿生命周期的依据
IEC 61508 是电气、电子和可编程电子安全相关系统的功能安全基础标准。它不只关注硬件随机失效,还关注软件与其他系统性失效,并把安全要求、设计实现、验证、运行维护和变更放在生命周期中管理。
你常见到的 SIL,指安全完整性等级。IEC 61508 定义 SIL 1 至 SIL 4,针对规定的安全功能及其完整性要求,而不是给整台机器人贴一个笼统的“安全分数”。
对安全控制器、驱动及其他安全相关产品的开发者,IEC 61508 具有重要参考价值;机械应用还应结合 ISO 13849 或 IEC 62061 等适用标准。并非每个机器人集成项目,都必须单独取得一张 IEC 61508 认证证书。
这三个误区,客户尤其值得问清
误区一:元件有证书,整条产线就符合
证书或评估报告有适用对象和使用条件。器件能力可以成为系统设计的输入,但集成方式、参数设置和现场验证仍需有证据。不能把元件证书直接放大为整线结论。
误区二:PL d 和 SIL 2,可以无条件互换
两套体系存在可比较的可靠性目标,但应用范围、运行模式和系统性要求需要一并考虑。不能只凭标签对照,就省略对完整安全功能的评价。[3] [5] [7]
误区三:验收完成,改程序就不用再评估
更换末端工具、调整速度或改变人员进入方式,可能改变风险或原有安全功能的有效性。应对相关变更重新评估,并完成必要的验证与确认。
安全不是一次性“过关”,而是让设计、使用与变更始终有依据。
04|把标准,变成能问出口的问题
以机器人码垛工位为例:ISO 10218 帮助审视完整应用和防护方案;ISO 13849 用于评价安全门联锁等安全功能的可靠性;IEC 61508 提供相关电气/电子系统功能安全的基础框架。三者各有侧重,不是简单叠加三张证书。
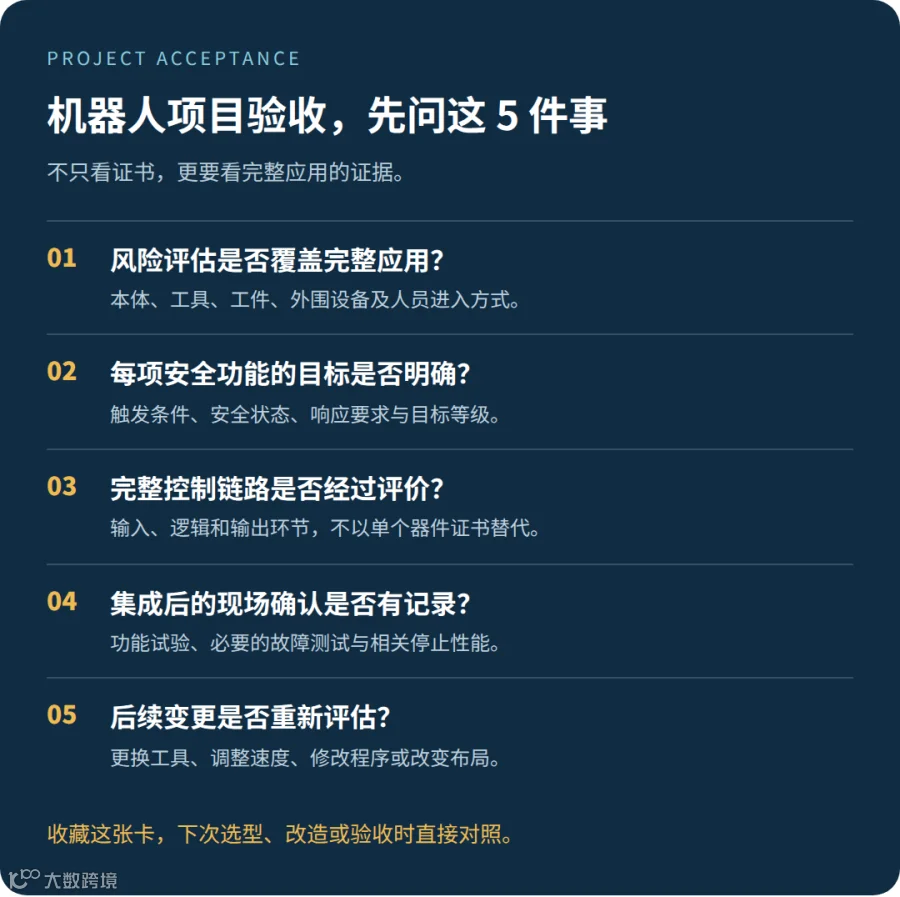
图3|客户沟通与项目验收提问卡,可收藏对照;不替代正式评估或验收规范。
真正值得关注的,不是方案里出现了多少标准编号,而是每一项安全功能是否有明确目标,完整系统是否有可追溯的设计和确认依据。
让安全成为客户选择你的理由,而不是项目交付前才补做的功课。
正在选型、改造或准备验收机器人项目?欢迎在本公众号后台发送“机器人安全”,并说明工艺、末端工具及人员进入方式。围绕具体场景讨论,比单看一张证书更有价值。
本文为标准科普,聚焦工业机器人应用,不构成具体项目的认证、法律或符合性结论。实施时请依据正式标准、目标市场法规和项目适用要求。