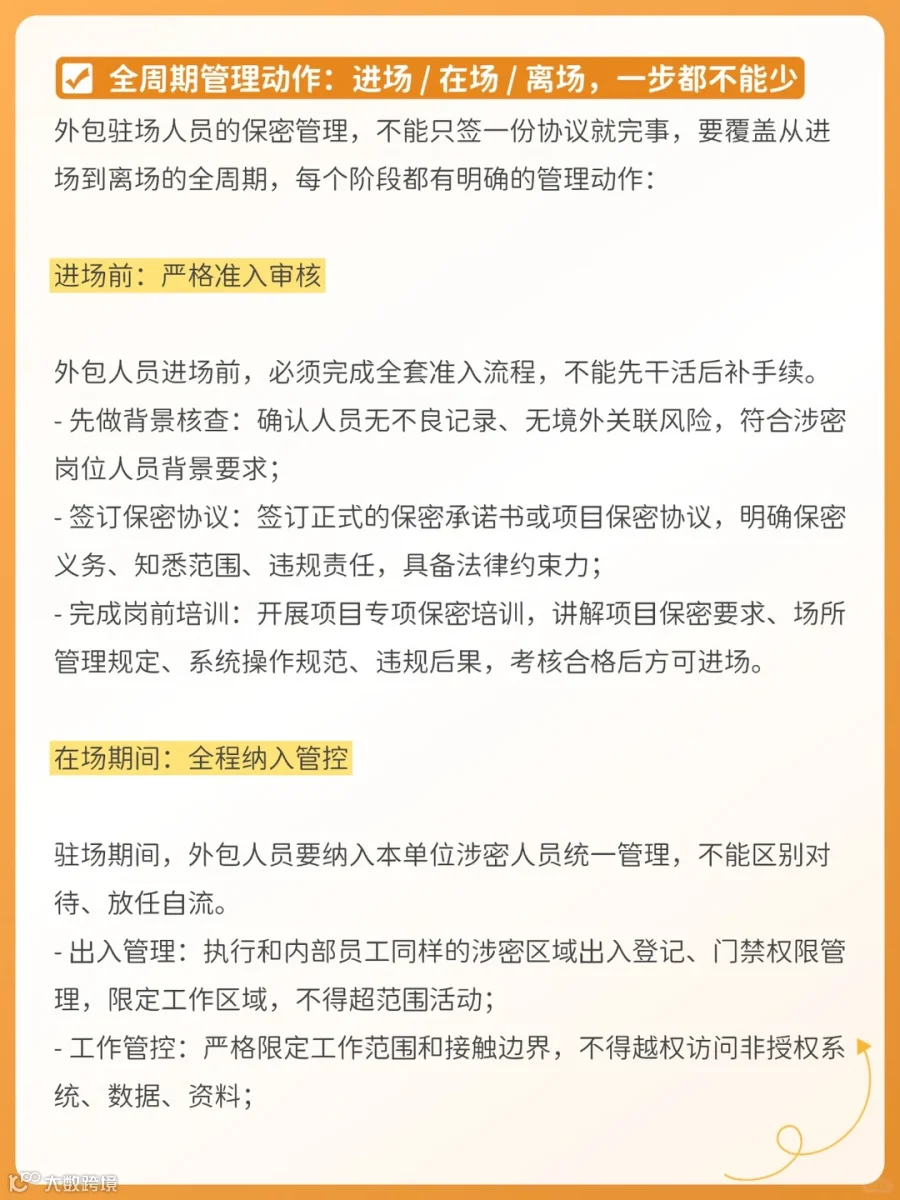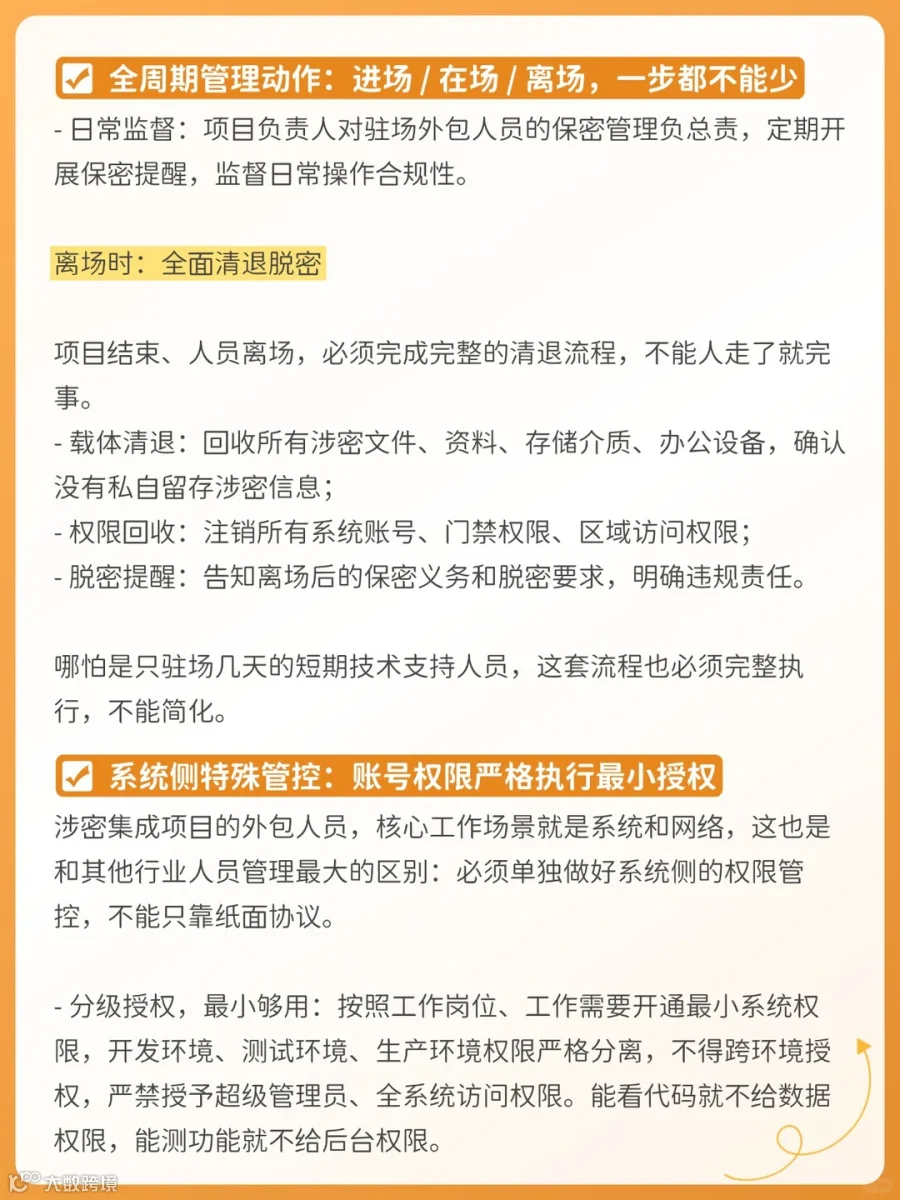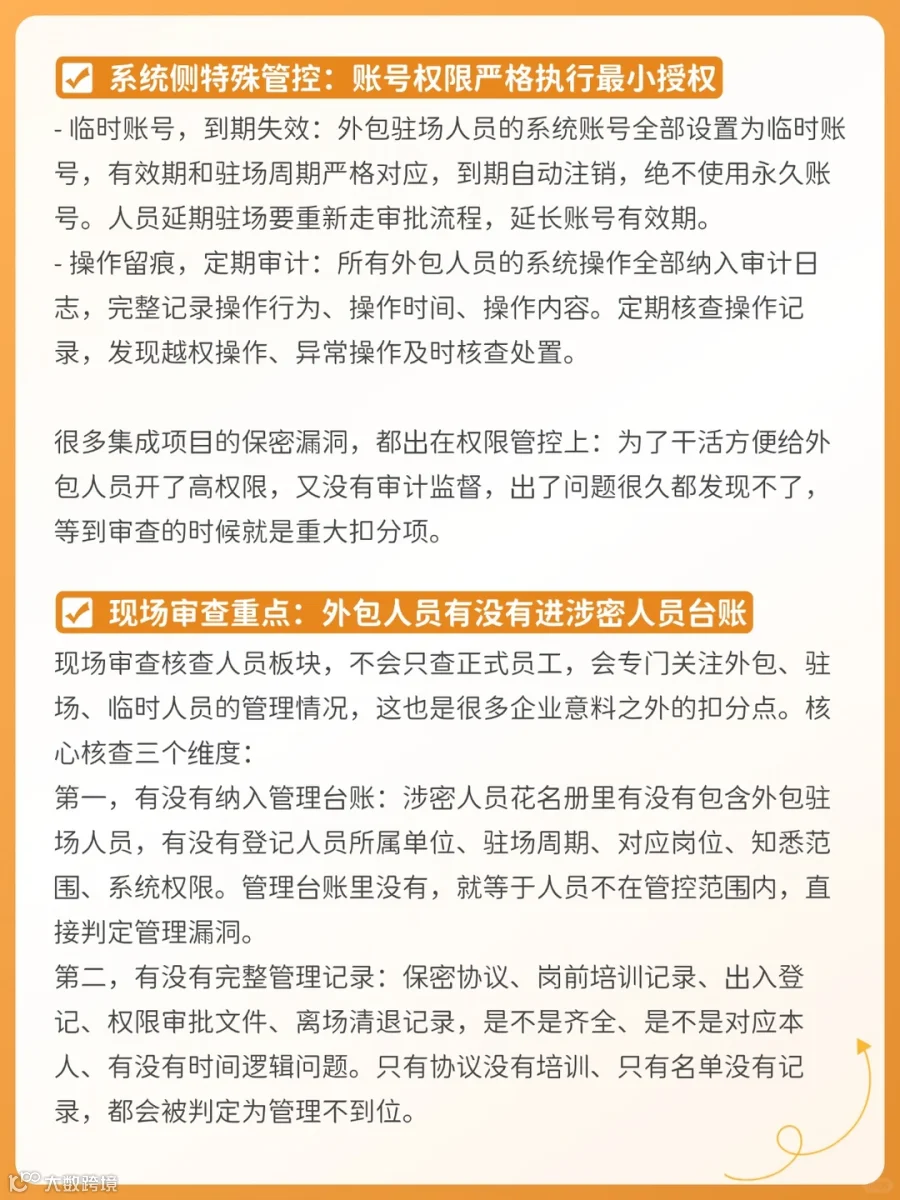
做涉密信息系统集成的企业,项目上大量使用外包开发、驻场运维、第三方技术支持是行业常态。但很多企业的涉密人员管理,只覆盖了自家正式员工,外包、驻场、临时进场的技术人员,反而成了保密管理的盲区。
恰恰是这类人员流动性强、管控弱、接触涉密系统深,一旦漏管,就是明确的合规漏洞,也是现场审查的高频扣分项。今天把外包驻场人员的管理边界、全周期动作、系统管控要求、审查重点一次讲透,集成项目的人员管理才算真正闭环✅
-
行业痛点:集成项目大量用外包 / 驻场,最易漏管⚠️
涉密集成项目的人员构成,和传统生产类企业完全不同:项目制运作,技术人员流动大,大量使用外包开发、驻场运维、专项技术支持人员。这类人员也因此成了保密管理最容易漏管的群体,核心原因是三个普遍的认知误区:
一是归属误区:很多企业觉得外包人员属于第三方公司,保密管理应该由对方公司负责,自己只管技术交付就行。但保密管理的核心逻辑是:谁的涉密场所、谁的涉密项目、谁提供涉密接触环境,谁承担主体管理责任。只要在你的涉密区域内、接触你的涉密系统,你就要负管理责任,和人员归属哪家公司没有关系。
二是周期误区:觉得外包人员只驻场几周、干几个月就走,没必要走全套保密管理流程,麻烦又费时间。但保密管理没有 “临时例外”,哪怕只进场一天,只要接触涉密信息,就要纳入管理。恰恰是短期驻场人员流动性强、管控松,最容易出现泄密风险。
三是范围误区:只管理项目负责人、核心技术岗,觉得基层外包开发、运维人员接触不到核心秘密,不用严格管理。但实际上系统运维、代码开发、数据处理岗位的人员,直接接触涉密系统、涉密数据,是保密管理的重点岗位。
漏管外包驻场人员,本质就是 “接触涉密信息的人不在管控体系内”,本身就是重大的管理漏洞。