做 IT 集成、软件开发的老板,大概率都碰到过类似场景:投政务、军工、政法类的信息化项目,标书里明确要求 “具备涉密信息系统集成资质”,很多人第一反应是 “我们有等保三级、做过密评,不行吗?”,结果资格审查直接被刷,技术方案做得再好都没用。
其实 90% 的 IT 从业者都容易搞混:等保、密评是技术测评动作,涉密信息系统集成资质是**承接涉密信息化业务的法定准入门槛**,完全是两码事。今天把这个资质的定位、业务范围、等级区别、常见误区一次性讲透,IT 老板先搞懂定位,再谈申报✅
-
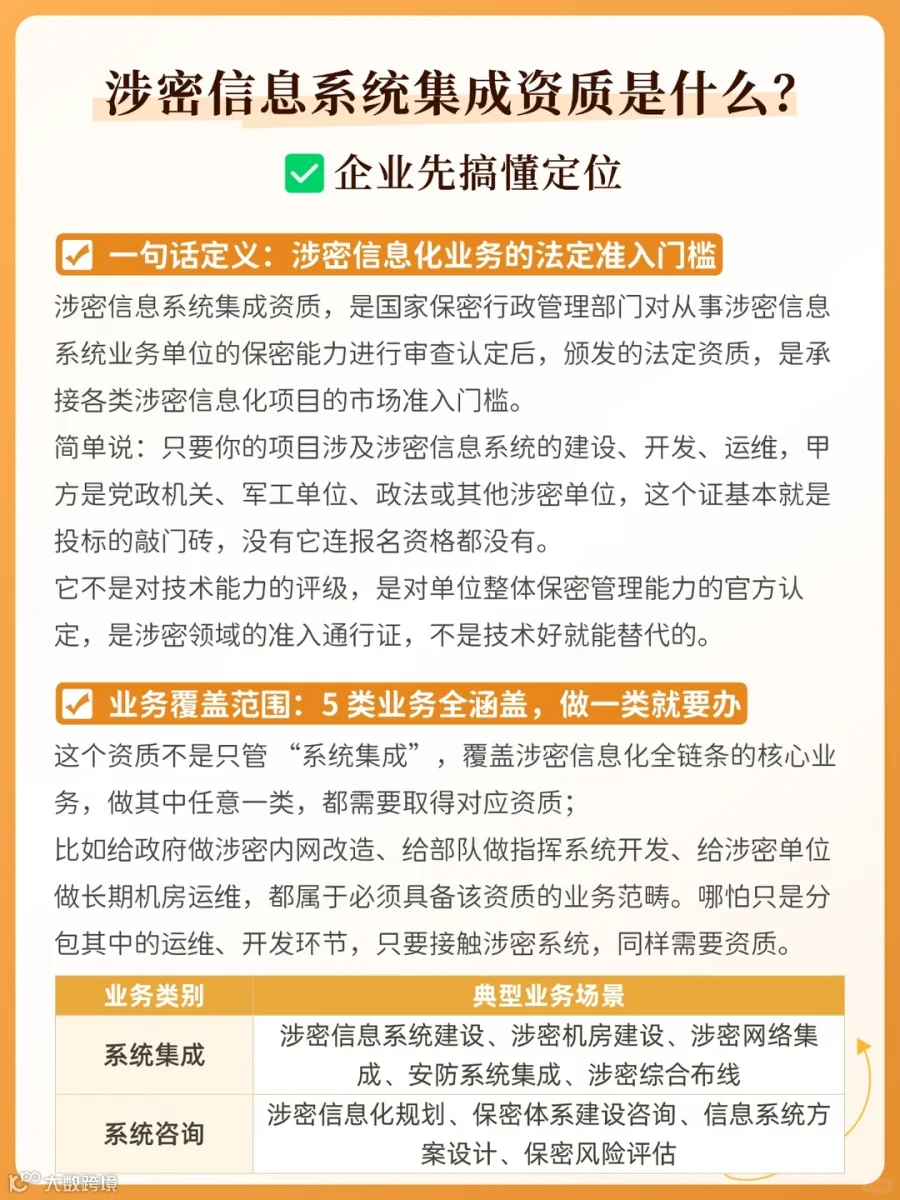
一句话定义:涉密信息化业务的法定准入门槛
涉密信息系统集成资质,是国家保密行政管理部门对从事涉密信息系统业务单位的保密能力进行审查认定后,颁发的法定资质,是承接各类涉密信息化项目的市场准入门槛。
简单说:只要你的项目涉及涉密信息系统的建设、开发、运维,甲方是党政机关、军工单位、政法或其他涉密单位,这个证基本就是投标的敲门砖,没有它连报名资格都没有。
它不是对技术能力的评级,是对单位整体保密管理能力的官方认定,是涉密领域的准入通行证,不是技术好就能替代的。
-
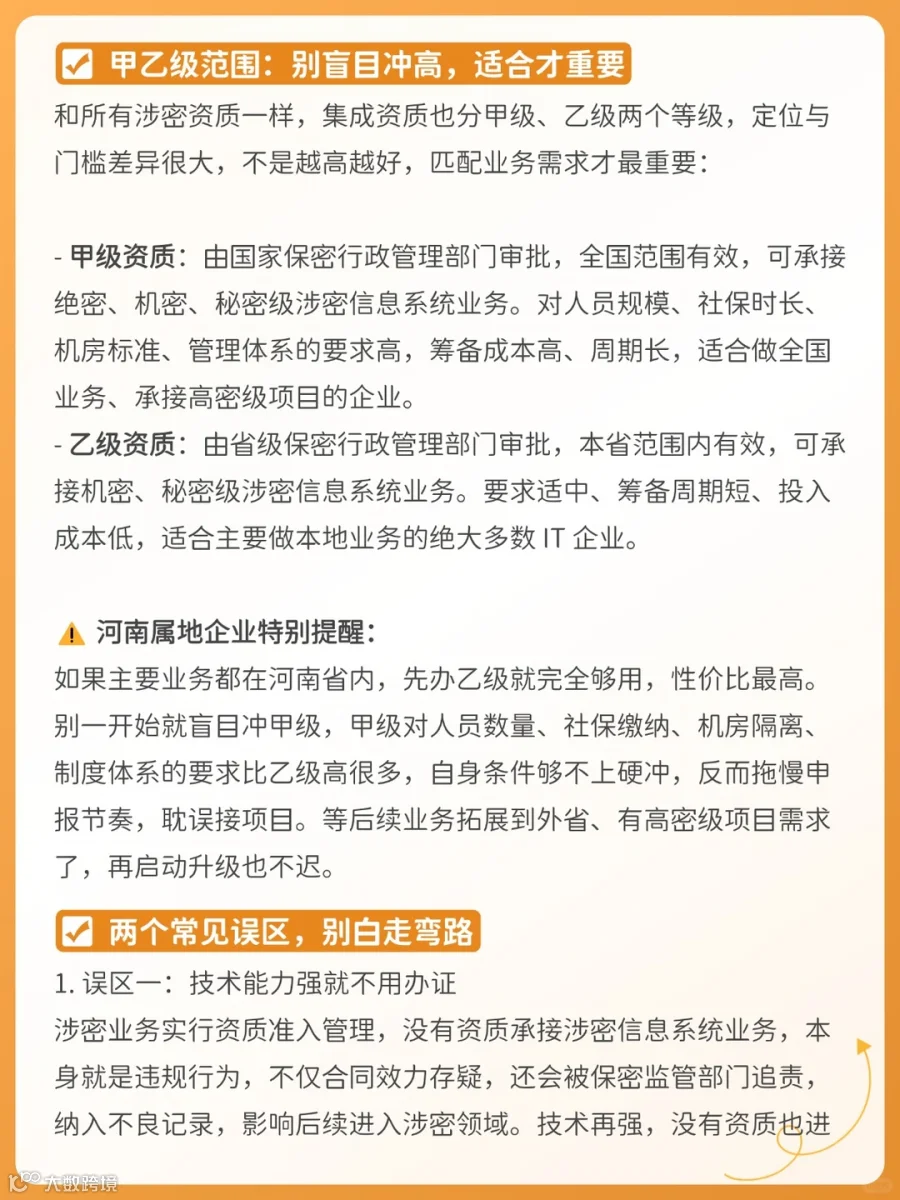
业务覆盖范围:5 类业务全涵盖,做一类就要办
这个资质不是只管 “系统集成”,覆盖涉密信息化全链条的核心业务,做其中任意一类,都需要取得对应资质
-
比如给政府做涉密内网改造、给部队做指挥系统开发、给涉密单位做长期机房运维,都属于必须具备该资质的业务范畴。哪怕只是分包其中的运维、开发环节,只要接触涉密系统,同样需要资质。