

“今天又出现了欺诈检测警报,但大家已经习以为常了。”许多电商企业正陷入这种状态。欺诈对策早已过了是否引入的争论阶段。“EMV 3-D Secure”、欺诈检测系统的引入以及登录保护——那些被要求实施的项目,本应逐一落实到位,但现场工作却并未因此轻松下来。每日确认通知的工作量增加,等待判断的订单大量积压。一线人员纷纷抱怨:“根本不知道哪些是真正危险的。”本文将拆解这种“警报疲劳”的结构,梳理在采取措施前需要确定的前提条件,并介绍如何在工具选定后确保现场运作持续顺畅的设计方案。
警报一旦“不再被查看”,便失去了其功能
欺诈检测警报仅仅存在是没有意义的。只有当有人确认内容并做出“阻止还是放行”的判断时,它才发挥功能。然而,如果每天产生的大量警报中,绝大多数最终都被证实是正常交易,那会怎样呢?
如果10件中有9件都是虚惊一场,工作人员会逐渐产生“这次应该也没问题”的想法。即使第10件确实混入了危险交易,也会像前9件一样被处理。这并非工作人员注意力或意识的问题,而是持续处理大量误报的运行模式,让人逐渐形成了这样的判断习惯。所谓的“警报疲劳”,并不是因为现场士气低落所致。这是因需处理的信息量与现场可判断的量之间平衡失调而引发的运营问题。
理解导致警报疲劳的结构
那么,为什么会形成这种状态呢?其背后存在着三个仅靠现场努力难以解决的结构性问题:误报过多、工具泛滥以及人手不足。误报消耗人力,工具分散导致确认工作增加,人手不足致使判断进一步滞后。这些问题相互恶化,大幅增加了现场的负担。
让我们一边确认,看看自家企业符合其中几项。
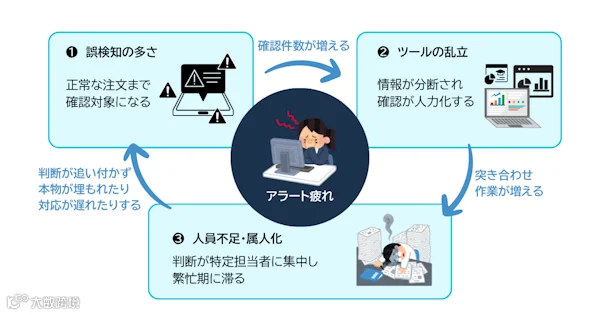
① 误报不是“精度”问题,而是“界限”问题
人们自然会认为:“如果误报多,提高检测精度就行了。”然而,仅靠不断调整单个工具,迟早会遇到瓶颈。大多数欺诈检测系统会根据每笔交易计算分数或对照规则,来决定“从何处开始视为危险”。
如果将这条线设得更严格,漏掉欺诈的可能性会降低,但正常的购买行为也可能成为警报或保留的对象。反之,如果放宽标准,虽然确认数量减少,但放行欺诈的风险则会上升。也就是说,误报并非通过调优就能解决的“故障”。这是一个业务判断问题:要容忍多大程度的欺诈风险,又要容忍对正常交易造成多大影响。关键在于如何划定这条线。而在许多现场,这条线往往倾向于“不想漏掉任何欺诈”的一侧。因为未能拦截的欺诈会以损失金额的形式显现出来,而用于确认正常订单所花费的时间则不会计入经营指标。结果便是
而在许多现场,这条线往往倾向于“不想漏掉任何欺诈”的一侧。因为未能拦截的欺诈会以损失金额的形式显现出来,而用于确认正常订单所花费的时间则不会计入经营指标。结果便是为降低风险而进行的设置,会给现场带来持续发出“处理不过来数量的警报”这一新的风险。误报的数量并非由工具的性能决定,而是由这条线的位置决定的。
② 工具越多,人工工作量越大
反欺诈措施不能仅局限于支付环节。包括登录时的异常访问检测、支付时的欺诈检测及3D Secure验证、以及下单后的人工目视确认等。通常,这些环节会使用不同的产品,管理界面和供应商也各不相同。
由此产生的问题是信息的割裂。如果在登录时检测到可疑访问,支付时也弹出警报,且订单系统在保留该订单,即便这是同一购买者的一系列行为,一旦跨越系统界限,这3条信息就会作为无关的信息并列显示。没有任何机制能告知我们这是否属于同一个人。
最终,工作人员需要打开多个管理界面,通过目视核对订单号、姓名、地址和邮箱来进行确认。工具只能自动化各自领域的检测。如果没有设计跨工具连接信息的流程,这部分工作就只能留给人工完成。。
而且,每增加一项对策,不仅监控对象会增加,需要核对的界面和信息组合也会随之增多。为了加强防护而引入的工具,反而增加了现场的工作量。这种逆转加速了警报疲劳。
③ 即使检测实现了自动化,判断仍未自动化
第三点是人员问题。但这不仅仅是“工作人员不足”那么简单。基本上,反欺诈工具只能提供“此交易风险较高”或“建议核实”这类线索。至于后续是放行订单还是拦截,或是联系顾客核实,绝大多数情况下都是由人工进行判断。实现自动化的只是检测,而非直到最终判断都实现了自动化。
此外,这种判断量并非固定不变。随着订单增加,警报也会增多,因此在年末商战、大型促销、连休前等繁忙时期,确认工作也会大幅增加。可能会出现“最想卖的时候,判断却最停滞”的情况。
进一步的问题在于个人依赖(属人化)。如果实质上将初步判断依赖于某一位负责人,那么只要这个人休假,确认工作就会停滞。然而,个人依赖的开始并不是负责人离职的那一刻。当不再记录“为什么批准了这个订单”或“为什么拒绝了”时,个人依赖就已经开始了。如果判断标准仅存在于个人的脑海中,即使增加人员,也无法达到相同的处理水平。。
这三点都无法仅靠现场的努力来解决。误报的数量取决于界限的设定,系统割裂源于工具的数量,而判断的停滞则源于业务的增长。因此,即使增加人员或更加仔细地确认,原因依然存在。而且,这三点是相互连锁的。误报越多,就需要投入更多的人力;工具越多,确认的手续就越繁琐;人手越不足,判断就越容易被搁置。所谓“警报疲劳”,是指检测机制不断增加,但接收和处理这些警报的运营能力却跟不上状态。检测机制不断增加,但接收和处理这些警报的运营能力却跟不上的状态。
为确保现场持续运转需确定的三件事
首先确认一个前提。网络攻击已不再是个人一时兴起的行为了。从工具采购到变现的全过程已经分工化,攻击者不断变换卡片信息、设备、IP地址、配送地址、购买金额等条件,试图测试“哪种组合能够成功”。根据一般社团法人日本信用卡协会的统计,2026年4月至6月期间,信用卡欺诈损失金额为107.7亿日元。其中超过90%是由卡号盗用造成的。(参考:一般社团法人日本信用卡协会《信用卡欺诈损失发生情况(2026年第2季度)》)。非面对面交易被瞄准的状况并未改变,只是作案手法在不断更新。也就是说。
既然对方会变换组合,仅靠一种对策来全面防守是困难的。增加对策这一判断本身是不可避免的。问题在于,随着对策的增加,现场人员会随之消耗,即当前的叠加方式存在问题。在下次考虑工具时,
1. 将判断入口统一为一个
引入的工具数量与工作人员查看的管理界面数量不必相同。无论何种检测结果都汇聚到同一个接收端,通过查看该端即可判断“如何处理此订单”——应首先设计这种状态。比起是否增加工具,即使增加工具,入口是否能保持为一个,这决定了现场的负担。。
2. 选择对策时不以“点”为单位,而是以“线”为单位进行叠加的前提来选择
欺诈检测工具也有其擅长和不擅长的领域,根据商品、交易时机和卡片属性,需要关注的风险也会发生变化。并非某一种工具对所有交易都是最优的。因此,不仅需要关注“选择哪一家公司”,还需要具备能否叠加多种对策、能否根据交易类型灵活使用的视角。在《信用卡安全指南(6.1版)》中,传统的从“四项措施”中选择一项的思路已经结束,取而代之的是要求将卡片信息保护措施和欺诈利用对策配置在交易流程的各个场景中,采用“线的思路”。(参考:信用卡交易安全对策协议会《信用卡安全指南【6.1版】》)。这意味着,叠加多种对策本身已经成为前提条件。
未来能否添加其他服务?是否只能部分替换?是否过度依赖特定供应商?这些灵活性在引入初期往往难以显现其价值,直到欺诈趋势发生变化时才会发挥作用。
3. 仅将需要人工判断的事项交由人工处理
而最重要的是,重新审视“所有触发的警报都必须由人工查看”这一前提。将交易分为“自动放行”、“自动拦截”和“人工确认”三类,并确定需人工处理的案件数量作为设计指标。同时,不仅要记录“放行”或“拦截”的结果,还要保留做出该判断的理由。这样,后续才能重新评估判断标准,或将工作移交给其他负责人。这并非为了减少工时,而是为了构建可复现判断状态的设计。重新审视“所有触发的警报都必须由人工查看”这一前提。将交易分为“自动放行”、“自动拦截”和“人工确认”三类,并确定需人工处理的案件数量作为设计指标。同时,不仅要记录“放行”或“拦截”的结果,而且要保留做出该判断的理由。这样一来,后续就能重新评估判断标准,也可以移交给其他负责人。这并非关于减少工时的话题,而是为了构建可复现判断状态的设计。
仅关注反欺诈措施,无法得出答案
如果阅读至此,觉得“仅靠自身进行设计很困难”,那么这种直觉是正确的。因为这三点既是反欺诈措施的设计,也是整体支付流程的设计。
如果严厉制止欺诈行为,正常交易也会受到影响;而增加认证步骤则会加重购买者的负担。若仅以减少欺诈为目标,可能会导致本应通过的订单也被拦截,从而引发新的问题。因此,需要关注的指标也不仅仅是损失金额,还包括人工审核率、决策耗时、警报数量与处理数量的差异以及支付授权率。若能构建起综合考量这些指标的设计方案,当作案手法变化并需要采取新对策时,现场运营便无需大幅增员即可应对。
如果仅靠自身难以整理清楚,一种方法是先从让合作的支付代理公司、反欺诈供应商,或既懂支付又懂反欺诈的专业人士审视当前架构开始。
关键不在于“哪个工具最好”,而是“如何组合使用,才能在确保通过必要交易的同时,让现场工作持续顺畅运转”。即:阻止欺诈交易、放行正常交易,并确保现场能够无压力地持续执行这两项任务。将设计思路转向同时实现这三点,是从警报疲劳中解脱出来的第一步。