


在线隐私对电商访客至关重要。频繁的安全漏洞与数据滥用新闻,使消费者愈发警惕。在网站发布隐私政策是赢得信任的关键,但有效的隐私政策绝非仅是一份披露声明。
电子商务隐私政策本质上是日常收集、管理和使用访客数据的实践。你实际做了什么比说了什么更重要。声明为访客提供必要的透明度,而全面的隐私实践则是政府及消费者保护组织合规监管的核心要求。
电子商务隐私政策是你日常收集、管理和使用网站访客数据的实践。你实际做什么——而不是你说什么——最为重要。
然而,制定隐私政策并非易事。各国及美国各州法规各异,企业需耗费大量资源跟进变化,更遑论落地实施并向购物者有效传达。
以下是电商企业创建有效隐私政策的六个步骤,旨在平衡企业、访客与监管机构的需求。
1. 明确所有权
首先确定隐私政策的责任主体(个人或团队)。其职责包括:代表访客利益并在内部倡导隐私保护;理解各类监管合规问题;协同产品与营销团队推出新功能;以及在出现问题时作为明确联系人。
2. 审查同业隐私政策
此阶段重在调研。分析受信任的在线企业如何沟通隐私政策,研究访客旅程中哪些系统或软件收集个人数据,以及数据的使用与共享流程。
核心在于借鉴而非抄袭。直接复制他人声明存在风险,因为你的实际操作可能与他人不同。务必确保声明内容与你实际收集和使用数据的情况相符。
3. 审计隐私实践
在建立基础认知后,深入审查自身系统与流程。明确访客浏览及购买时收集的数据类型,例如:
- 个人身份信息(姓名、邮箱、收货地址等);
- 支付与金融数据;
- 用户名与密码;
- 基于Cookie的站点分析与行为追踪。
同时,绘制数据存储位置及保留期限图谱。需注意,部分信息(如经支付网关加密的信用卡号)虽不存储于本地,但仍需纳入知情范围。
最后,梳理数据的使用方式及第三方共享情况。例如,区分用于订单触发消息的邮件系统与用于营销通讯的系统有何不同。
4. 撰写隐私政策声明
可参考其他网站或使用生成器起草,也可聘请律师,但必须根据实际做法进行定制,严禁直接照搬。
考虑到受众体验,应避免晦涩的法律术语。建议将复杂信息拆解为简短、格式清晰的段落,并链接至详细说明。使用通俗语言提升可读性,有助于建立信任。
此外,应包含处理隐私请求的联系方式。最好指定专人(如隐私专员)而非通用客服。即便用户极少联系,看到有专人负责也能显著提升信任感。
5. 发布与沟通
确保访客知晓隐私政策。虽然页脚链接通常能满足合规要求,但易被忽略,从而错失建立信任的机会。
建议在索取个人信息时同步展示隐私承诺。例如,在订阅表单旁添加“隐私政策”链接(见下方Gap示例)。此外,可在每封发送给客户的邮件中附带政策链接,持续强化信任感。
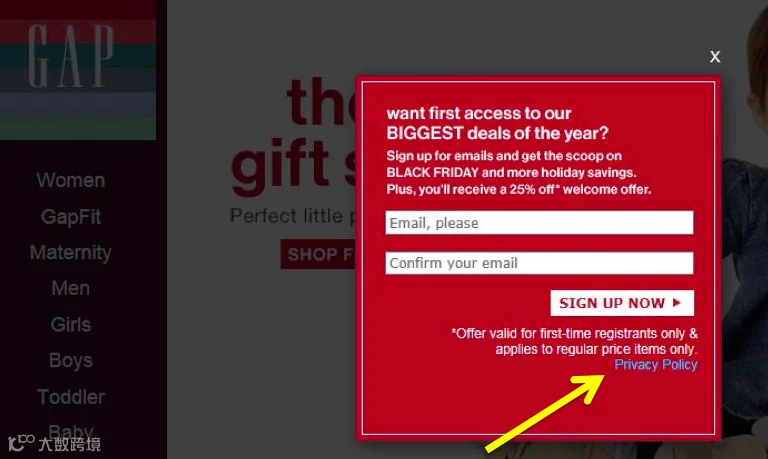
Gap 在其电子邮件注册表单上直接提供了“隐私政策”链接。
6. 维护与更新
业务与技术的迭代要求隐私政策保持同步。数据隐私管理提供商TRUSTe建议,即使无重大变更,也应至少每年审查一次。审查应覆盖运营、技术、市场、法务、客服及管理等所有涉及客户数据的部门。
若政策发生实质性变更,需在所有发布渠道张贴通知,并向订阅者发送邮件。通知应保持简洁,体现对隐私的重视并链接至新政策。此类通知无需刻板,但也不同于促销广告,应保持专业与诚恳。