


Google Chrome 宣布将对电商网站产生重要影响的变更,旨在解决网页“混合内容”问题。典型网页除文本外,还包含以 HTTP 加载的图像、音视频等非文本资源,这种双重请求构成安全风险。Chrome 正通过以下更新逐步纠正该问题:
- 2019年12月(Chrome 79):提供用户设置选项,允许覆盖后续版本中的默认更改。
- 2020年1月(Chrome 80):强制将音频和视频升级为 HTTPS;未升级将被阻止(用户可手动解除,但地址栏仍显示“不安全”警告)。
- 2020年2月(Chrome 81):强制将图片升级为 HTTPS;未升级同样会被阻止且支持手动解除。
为确保上述变更不影响明年1月的电商销售,建议采取以下措施。
检测混合内容
所有网站均应以 HTTPS 加载。混合内容会泄露隐私信息并带来安全隐患。虽然浏览器已默认阻止脚本和 iframe 等执行代码的资源,但此前仍允许图像、音视频加载。自1月起,这一策略将收紧。
Chromium Blog 指出:“攻击者可能篡改混合图像误导投资者或注入跟踪 Cookie,且混合内容会导致页面安全状态模糊,影响用户体验。”
检测方法:
- 地址栏图标:若锁形图标 🔒 变为信息图标(“i”),则存在混合内容。
- 开发者工具:在 Chrome DevTools “Network”标签搜索框输入“mixed-content:”获取列表。
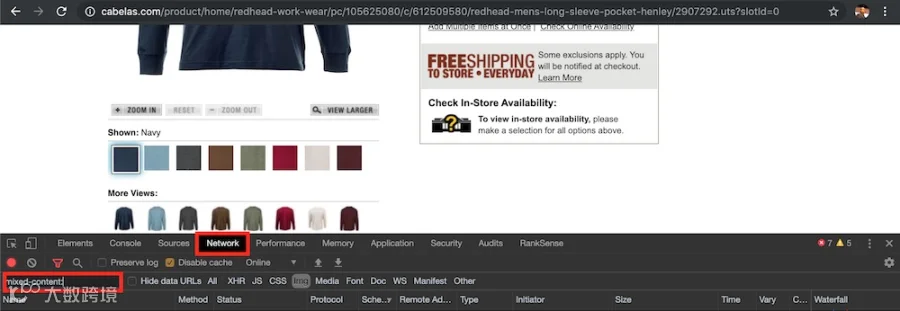
在Chrome开发者工具的Network标签下的搜索框中输入“mixed-content:”以获取混合内容的列表。点击图片放大。
- 爬虫工具:对于大型电商站,建议使用 Screaming Frog 或 DeepCrawl。在 Screaming Frog 中爬取后访问 Reports > Insecure Content 即可列出不安全资源。

在Screaming Frog中,转到Reports > Insecure Content以获取以不安全方式加载的资源列表。点击图片放大。
注意:爬虫仅能检查链接页面,无法模拟加购及结账流程。请务必手动测试完整购物路径,观察地址栏安全状态。