

OpenCode 遭遇数据攻击,AI 编程工具密钥安全警示
设想这样一个场景:周一清晨,你收到一封来自 OpenCode 团队的邮件,提示部分数据可能已泄露。多数人的反应或许是忽视,或仅简单修改密码后便继续工作。然而,这一行为背后潜藏着巨大的安全隐患。
OpenCode 官方确认,其系统昨晚遭受大规模数据攻击,约 1.4% 的用户受到影响。此次漏洞源于一个已进入停用流程的旧系统被未授权访问。由于工作区中存储了 OpenAI、Anthropic 等外部服务的 API 密钥,这些敏感凭证可能已被窃取。
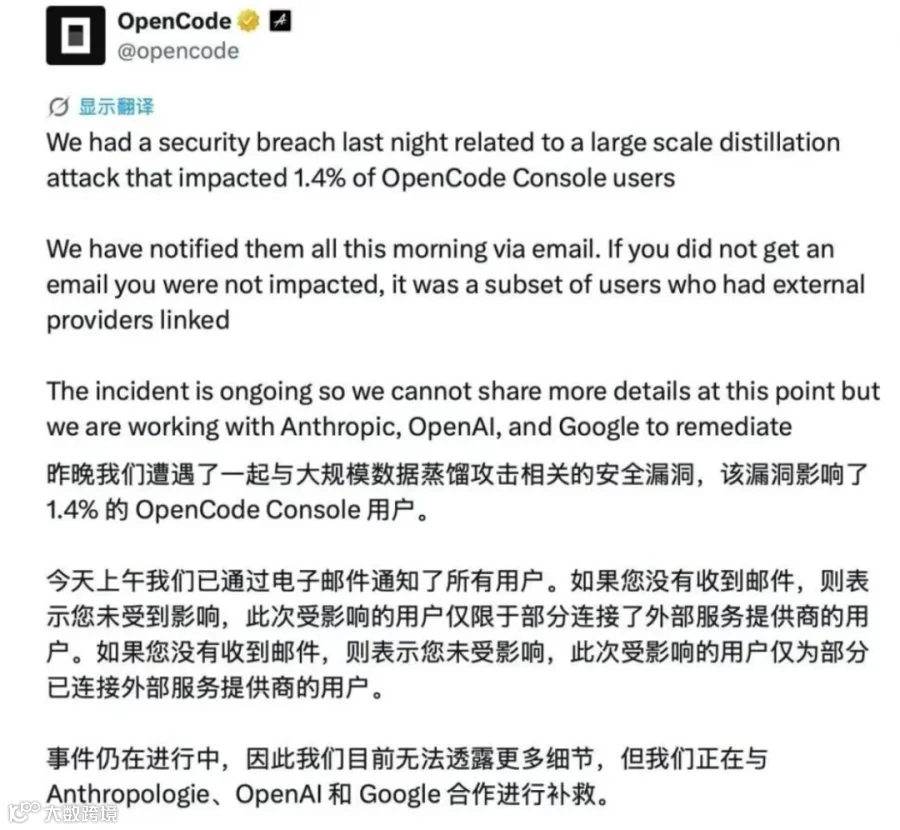
此次事件打破了许多开发者对 AI 编程工具安全性的幻想。密钥泄露不仅导致直接的资金损失,更可能引发项目代码、文件日志及管理权限的全面失控,造成难以估量的次生灾害。
紧急应对措施
针对潜在的数据泄露风险,建议立即采取以下行动:
1. 立即撤销可疑密钥
全面排查并下线所有涉及编程工具的提供商密钥。若使用中转服务,需同步停掉中转密钥。撤销范围应涵盖:
- 各平台 API 密钥
- Agent、CI 等共享凭证
- 历史项目中遗留的旧密钥
2. 重新生成密钥并收窄权限
避免沿用旧的命名规范、权限设置及使用习惯。新密钥应根据具体环境分配权限,并配置 IP 白名单、来源限制及速率限制。严禁保留全局高权限密钥,避免在浏览器扩展、第三方工作区或共享文件中存放敏感信息。
3. 检查配置文件
审查 .env 及其他配置文件中的环境变量,移除其中包含的私密数据或密钥,并将其迁移至更安全的存储位置。
AI 工具密钥配置最佳实践
为防范未来风险,配置 AI 工具密钥时应遵循以下原则:
1. 精细化权限管理
根据账号用途分配不同的金额限额和预算上限,避免“一把钥匙开所有门”。
2. 设置密钥有效期
建议将密钥有效期设置为 30-90 天,避免使用长期固定的永久密钥,定期轮换以降低泄露风险。
3. 最小化授权原则
不要全局开放 AI 工具的读写权限,应按需申请分配。有条件的团队可自建服务或接口对密钥进行封装隔离。
综上所述,保障 AI 工具密钥安全的核心不在于“小心保管”,而在于减少需要保管的密钥数量,并尽可能缩小每个密钥的作用范围。