

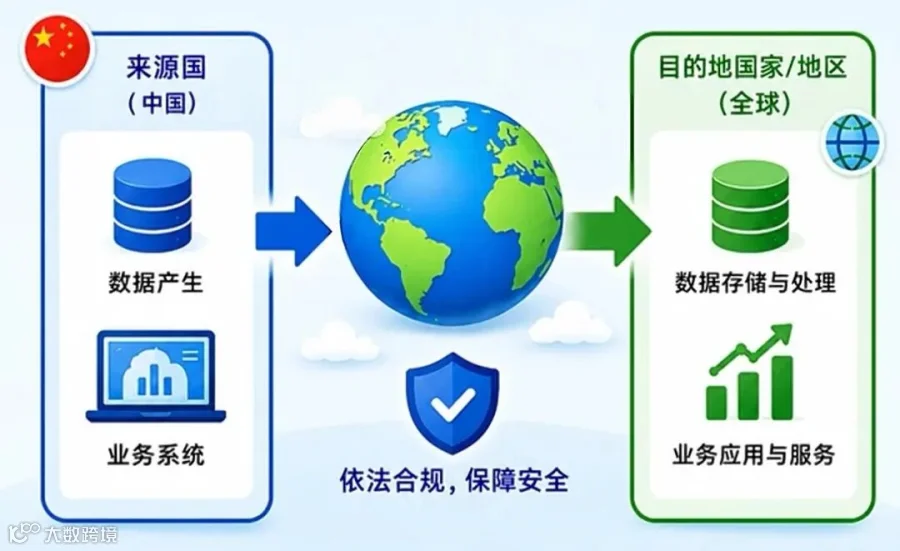
安达风控研究中心认为,数据出境监管的法律基础由《网络安全法》《数据安全法》《个人信息保护法》三部法律共同构成;其中行政处罚的核心罚则主要来源于《数据安全法》和《个人信息保护法》。《网络安全法》2017年首次确立关键信息基础设施运营者的数据出境监管义务,其中第六十六条对关键信息基础设施运营者违规境外存储或出境个人信息、重要数据的行为设有专门罚则;2025年修订后的新版《网络安全法》对法律责任条款作出调整,违规出境行为转引适用《数据安全法》《个人信息保护法》等法律和行政法规予以处罚。具体说明如下。

一、《数据安全法》和《个人信息保护法》的监管范围
1、《数据安全法》:第三十一条建立重要数据出境的二元监管框架:关键信息基础设施运营者在境内收集产生的重要数据出境,适用《网络安全法》;除关键信息基础设施运营者以外的其他数据处理者的重要数据出境,由国家网信部门会同有关部门制定配套规则监管。违规向境外提供重要数据的,依据本法第四十六条设置单位与责任人双罚。
2、《个人信息保护法》:规范个人信息向境外提供活动,第38条设置个人信息出境的法定合规路径;第66条区分违法情节轻重,设置单位罚款及对直接负责主管人员、其他直接责任人的个人罚则。同时法律规定了无需适用三条出境路径的法定豁免情形。
二、《网络安全法》的监管要求
《网络安全法》最早提出关键信息基础设施运营者境内收集、产生的个人信息和重要数据,以境内存储为原则;确需向境外提供的,应当开展安全评估。2025年修订后,将该类违法行为的处罚转引至其他相关法律、行政法规,不再单独设置行政处罚条款,但数据出境的基础性法定义务仍来源于本法。
三、个人信息出境三条法定合规路径
安达风控提示:三路径仅适用于个人信息出境;重要数据出境不适用标准合同、个人信息保护认证,仅可按规定申报安全评估。
1、数据出境安全评估:《数据出境安全评估办法》将安全评估制度具体化;满足法定阈值(关基运营者出境个人信息、出境重要数据、达到个人信息数量门槛)必须申报安全评估。
2、个人信息出境标准合同备案:《个人信息出境标准合同办法》建立标准合同备案制度,适用于不触发安全评估门槛的个人信息出境场景。
3、个人信息保护认证:《个人信息出境认证办法》于2025年10月公布,2026年1月1日起施行,细化个人信息出境认证的实施规则,完善个人信息出境三条法定路径的配套机制。

四、小结
综上所述,数据出境相关法定义务由《网络安全法》《数据安全法》《个人信息保护法》共同设定;行政处罚的直接法律依据主要为《数据安全法》《个人信息保护法》。《网络安全法》确立了关键信息基础设施运营者(简称“关基运营者”)数据境内存储与出境安全评估的基础义务,新版修订后罚则采取转引模式。企业开展数据出境合规,需要同时遵守三部法律,结合自身主体类型、数据类型、数据量级,判断适用的合规路径。
五、实操提示
1、重要数据出境:只能安全评估,不存在合同备案、认证选项。
2、个人信息出境:达到阈值必须安全评估;未达阈值,可三选一(评估 / 标准合同 / 认证),同时要考虑法定豁免情形。
3、关基运营者出境个人信息,强制走安全评估,不能适用合同备案、认证。
关于数据出境更多监管要求及合规要点,欢迎联系安达风控研究中心龙老师,微信:紫藤rong