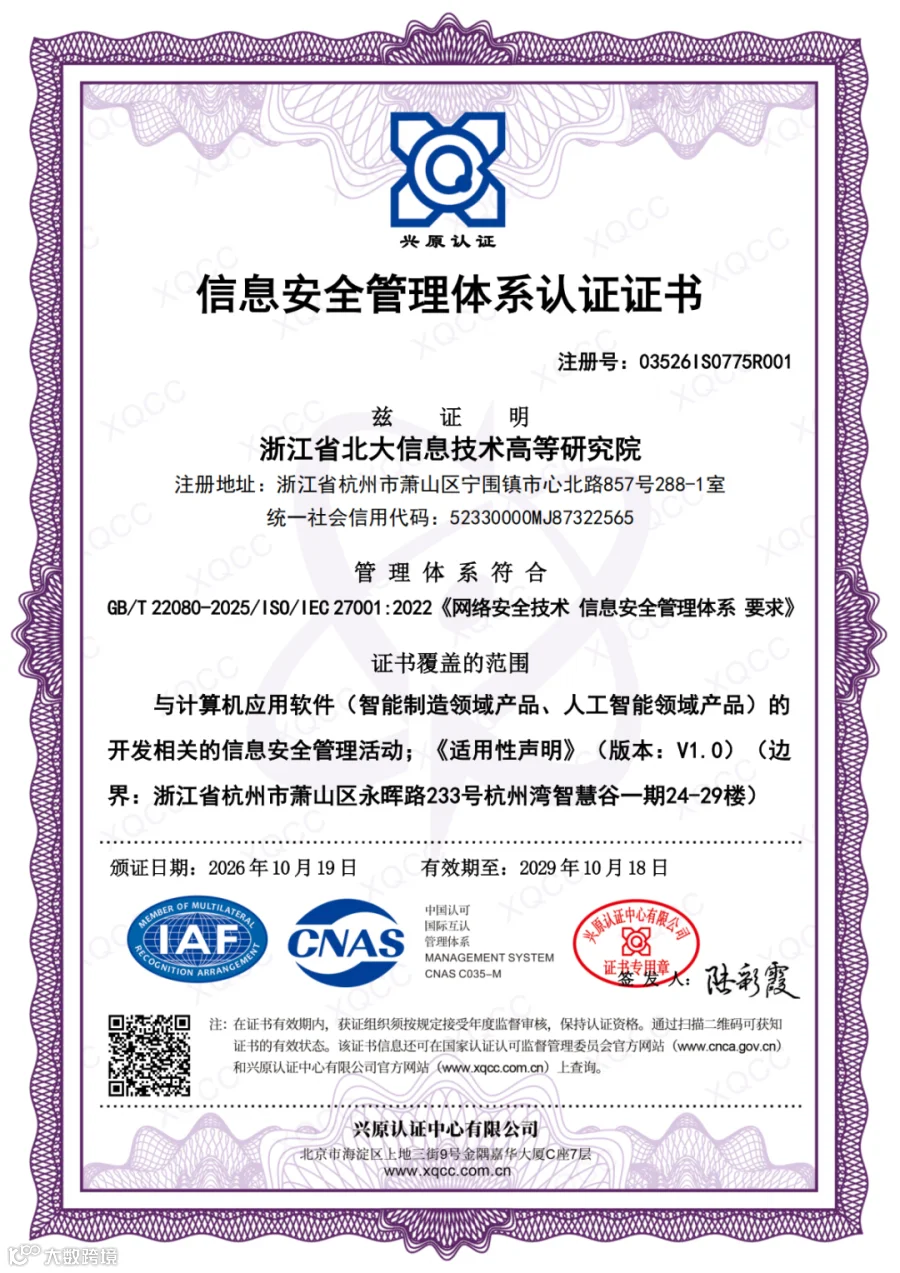
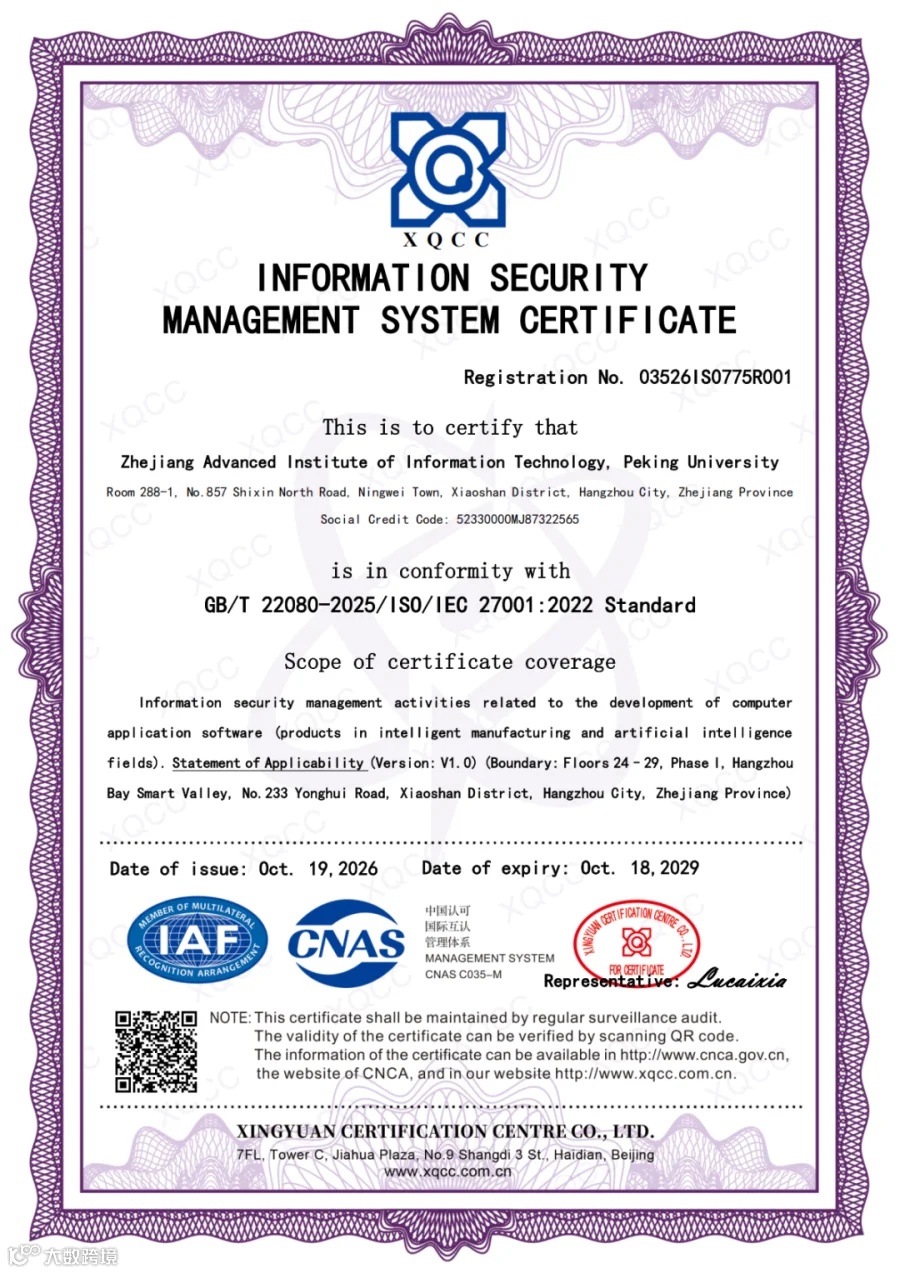
近日,北大信研院顺利通过《信息安全管理体系》(GB/T 22080-2025 / ISO/IEC 27001:2022)的体系认证,并获得兴原认证中心有限公司颁发的《信息安全管理体系认证证书》。


滑动查看更多


自启动信息安全管理体系建设工作以来,北大信研院高度重视,由院领导统筹各中心及部门,严格遵循 ISO/IEC 27001:2022 标准要求,系统推进信息安全管理体系的构建与实施。
研究院将信息安全管理全面覆盖到智能软件、智能制造、人工智能等领域产品的研发、交付与运维全流程,涵盖信息安全组织与职责、资产与风险管理、访问控制、数据安全、供应链安全、业务连续性与事件响应等各个环节。通过建立规范的风险评估与处置、适用性声明(SoA)、内部审核与持续改进机制,北大信研院不断提升信息资产的保密性、完整性与可用性,有效防范数据泄露与网络攻击风险,确保在研发、交付与服务全过程中实现安全、合规、可信的管理目标。
北大信研院始终坚持以"安全制度化、管理流程化、改进持续化"为理念,将信息安全管理体系深度融入科研管理与产品开发过程中,形成了一系列具备可复制、可评估特点的信息安全管理实践。
本次获得 ISO/IEC 27001:2022 体系认证,标志着北大信研院在信息安全管理的规范化、系统化方面取得重要进展,为进一步强化数据安全防护、提升合规运营水平奠定了坚实基础。北大信研院将持续完善信息安全管理体系,强化全员安全意识,推动技术创新与安全保障的深度融合,为区域数字化转型升级提供更高水平的安全支撑。
相关介绍
ISO/IEC 27001 信息安全管理体系是国际上最权威、应用最广泛的信息安全管理标准,由国际标准化组织(ISO)与国际电工委员会(IEC)联合发布。它要求组织在整体或特定范围内建立、实施、运行、监视、评审、保持和持续改进信息安全管理体系(ISMS),通过系统化的风险管理过程,保障信息的保密性、完整性与可用性。
该标准为组织识别、评估和处置信息安全风险提供了明确要求,使信息安全管理由被动应对转向主动预防、全员参与、持续改进,帮助组织有效应对网络安全威胁、保障业务连续性,并增强相关方对组织信息安全能力的信任。我国已发布等同采用该标准的国家标准 GB/T 22080-2025《网络安全技术 信息安全管理体系 要求》,自2026年1月1日起实施。