
统信企业级更新管理系统(IUP)V3.5.0 正式发布。
IUP V3.5.0 围绕「提升运营效率、强化安全合规」两大目标,在漏洞管理、灰度任务、补丁管理、终端管理、资源同步、部署交付六个方向做了系统性增强,并全面补齐安全合规能力。核心更新,可以概括成四句话:
安全合规全面补齐
新增会话超时注销、后台登录 IP 白名单、强制修改密码、登录错误次数限制四项安全配置,关键操作全程审计留痕,让平台更符合安全合规要求;
运营效率再上台阶
漏洞扫描结果支持一键导出(漏洞列表 / 扫描明细 / 扫描汇总三类 Excel);灰度任务可按 IP、计算机名直接指定终端,支持“先建任务、终端后接入”的空范围任务,已激活任务也能灵活调整范围;
补丁与仓库更顺手
补丁版本支持归档与恢复,私有仓库可删除软件包、并查看每个版本包含的资源,系统升级自动留历史仓库快照;
落地更贴合真实环境
公网下载限速、服务端与客户端忙闲时限速守护带宽;在线 / 离线部署合并,支持反向代理、三方证书与非 root 账号部署;完成 PolarDB、高斯、南大通用数据库及宝兰德中间件适配,并适配统信 UOS V25。
◉ 为什么“更新”值得用一套系统来管
内网只有几十台终端时,“更新”就是点一下按钮的事。
当终端数量到了数千台,分布在十几个楼层、几十个部门、三四种机型、好几代系统版本,“更新”就变成了一场需要资源、范围、版本、策略、验证五要素协同的战役。
打不好,代价很直接:一处疏漏,就可能是一批终端蓝屏、一次业务中断、一张被上级退回的整改单。
更新应该如何管理呢,我们用三个场景来进行介绍。
场景一
上级限期整改
系统版本却一个字都不能动
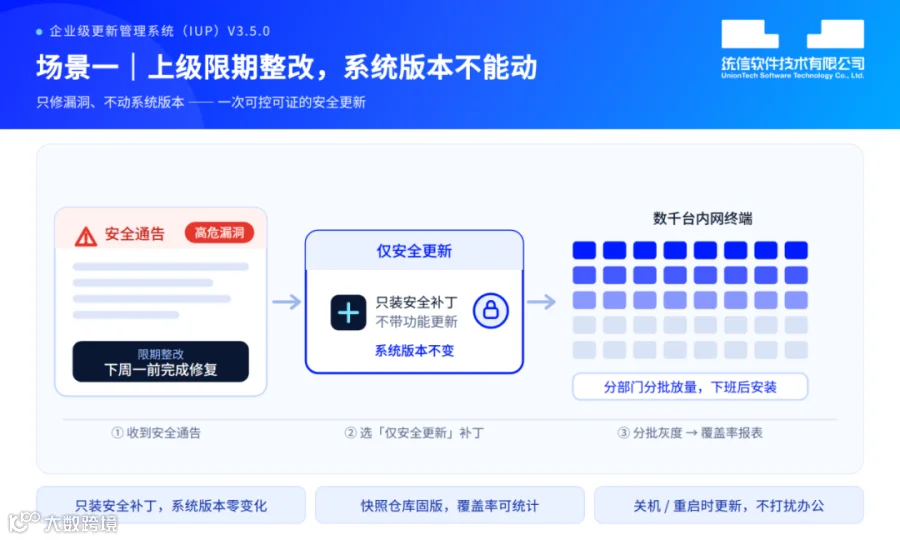
安全通告 → 「仅安全更新」补丁(系统版本不变)→ 数千台终端分批更新
周五 16:50,安全部门的通报下来了:内网终端存在一个高危漏洞,下周一前必须完成全网修复。
运维主管老周一边安排排查,一边在心里划下两条硬线:
1. 漏洞必须修,硬性要求;
2. 系统版本不能动,这批终端的系统版本是业务软件验证过的,系统升级需要提前进行业务软件验证,时间来不及。
更难的是怎么证明“修完了”。数千台终端,人工逐台点更新两周也做不完;而报上去必须是一张覆盖率报表,不是“我们尽力了”。
企业级更新管理系统怎么解:
官方同步下来的补丁里,带“仅安全更新”备注的那一类只装安全补丁、不带功能更新 —— 选它,就守住了“版本不动”这条底线;
把这一轮安全更新固化成一个补丁版本,安全仓库统一选快照仓库,让“补丁版本号不变 = 资源不变”,为统计打好底;
用条件分组先圈几十台做验证,通过后再按部门分批放量;
更新策略选关机或重启时更新,把安装动作压到下班后,不打扰办公;
最后在终端列表按补丁版本号筛选,一键导出——谁打了、谁没打,一目了然。
周日傍晚,全网更新完成,系统版本一个都没变,报表按时上报。
场景二
业务系统上新
数千台终端要升级
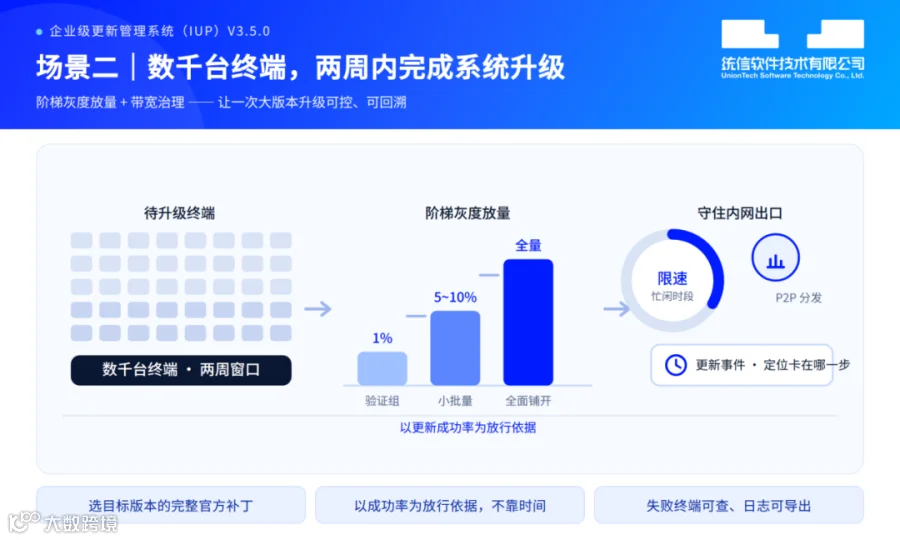
待升级终端机群 → 1% / 5~10% / 全量阶梯放量 → 带宽治理与失败定位
新上线的业务系统只支持更高的系统版本,数千台终端必须在两周内完成升级。
这和“打补丁”完全是两回事。负责这件事的李工有三怕:
怕批量事故—— 升级要重启,一批机型出现驱动或外设不兼容,就是几百台一起出问题;
怕打爆带宽—— 数千台同时拉升级包,内网出口一堵,全公司办公都受影响;
怕说不清—— 总有失败的终端,如果不知道“卡在哪一步”,前面的功夫就白费。
企业级更新管理系统怎么解:
选目标系统版本对应的完整官方补丁(含系统仓库)—— 这才是真正能把系统版本升上去的资源;
按1% → 5%~10% → 全量的阶梯灰度放量,以更新成功率作为放行依据,而不是“时间到了就放”;
全程采用关机或重启时更新,员工下班时自动执行;
开启P2P 分发、按忙闲时段限速,分支网络可分仓或级联就近分发,守住内网出口;
失败的终端进更新事件看它卡在哪一步,全过程可查、日志可导出。进行问题分析与针对性处理,解决失败问题。
两周后,李工交出的不是“我们升级了多少台”,而是一张逐级成功率曲线 + 失败原因清单 + 问题处理方案。
场景三
机型、版本五花八门
各打各的补丁

三类终端各自一套「私有仓库→ 系统类型 → 条件分组 → 补丁版本与灰度任务」
新接手的小陈翻开资产清单才发现有多杂:同一批终端里,三代系统版本共存,华为、联想、同方等机型混杂,CPU 还有好几种国产架构。
上个月刚出过一次事——有人把某版本的补丁推给了不匹配的终端,十几台更新后异常,被业务部门投诉。
问题的根子不在“包对不对”,而在资源没有隔离、终端没有归类:所有补丁堆在一个仓库里,靠人记“谁该打哪个包”,规模一大必然出错。
企业级更新管理系统怎么解:
按版本、按机型分别建私有仓库,补丁资源在物理上就分开,从源头杜绝混推;
私有仓库关联到对应的系统类型—— 关联后,创建补丁时才能被选中;
上传资源后构建仓库版本,让终端能感知到新资源(这一步最容易被忽略);
用条件分组按“系统版本 = XX”“机型 = XX”自动圈选终端,换机、重装都不怕名单失准;
每一类终端配自己的补丁版本+ 自己的灰度任务,一个任务只发给一类终端。
一个月后,小陈面对的不再是“哪台终端该打哪个包”的记忆题,而是一张按版本、按机型分维度的覆盖率表。
◉ 三个场景,同一条主线
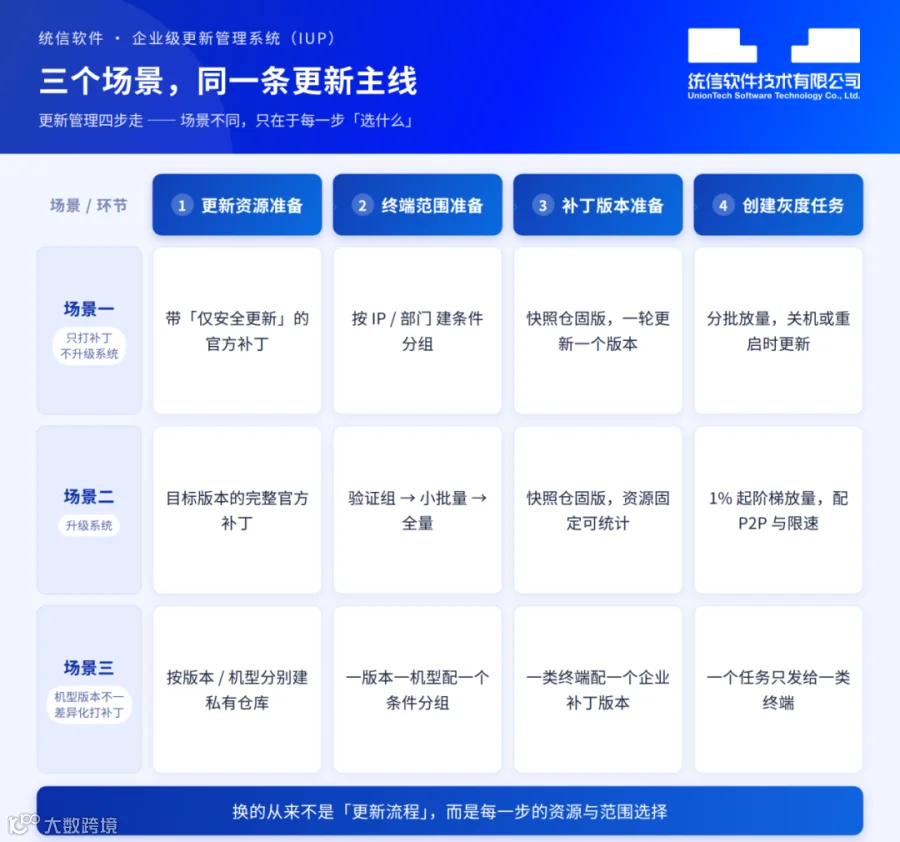
更新管理四步主线与三个场景的选型差异
不管是“只打补丁”还是“升级系统”,是“整体推进”还是“分机型差异化”,后台操作都是同一条主线四步走:
更新资源准备→ 终端范围准备 → 补丁版本准备 → 创建灰度任务
三个场景的差别,只在于每一步选什么:
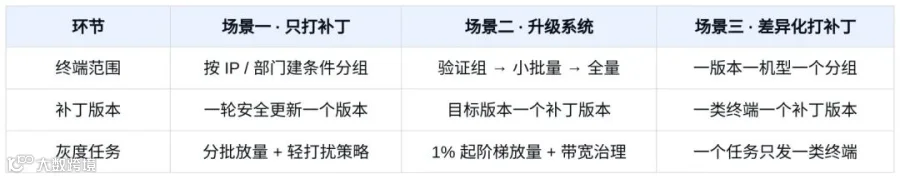
看清这张图,操作过程中换的从来不是“更新流程”,而是每一步的资源与范围选择。

对企业而言:更新的价值不是“点了一次按钮”,而是每一次更新都可计划、可控制、可追溯、可度量。
对运维而言:那些最容易出错的环节—— 选错资源、漏掉关联、忘记构建、范围交叉 —— 都已变成系统替你守住的检查点。
数千台终端的更新,不该靠“小心再小心”,而该靠一套工程化的更新管理系统。
统信企业级更新管理系统 V3.5.0,支持集中部署、集中 + 分仓、总部—分支机构级联三种形态,兼容多种国产 CPU 架构与国产数据库,已适配统信 UOS V25 的补丁更新,并在党政、金融、能源、通信等行业的内网环境中落地运行。
把更新这件“要命的小事”,交给专业的系统。

编辑审校:公共事务部