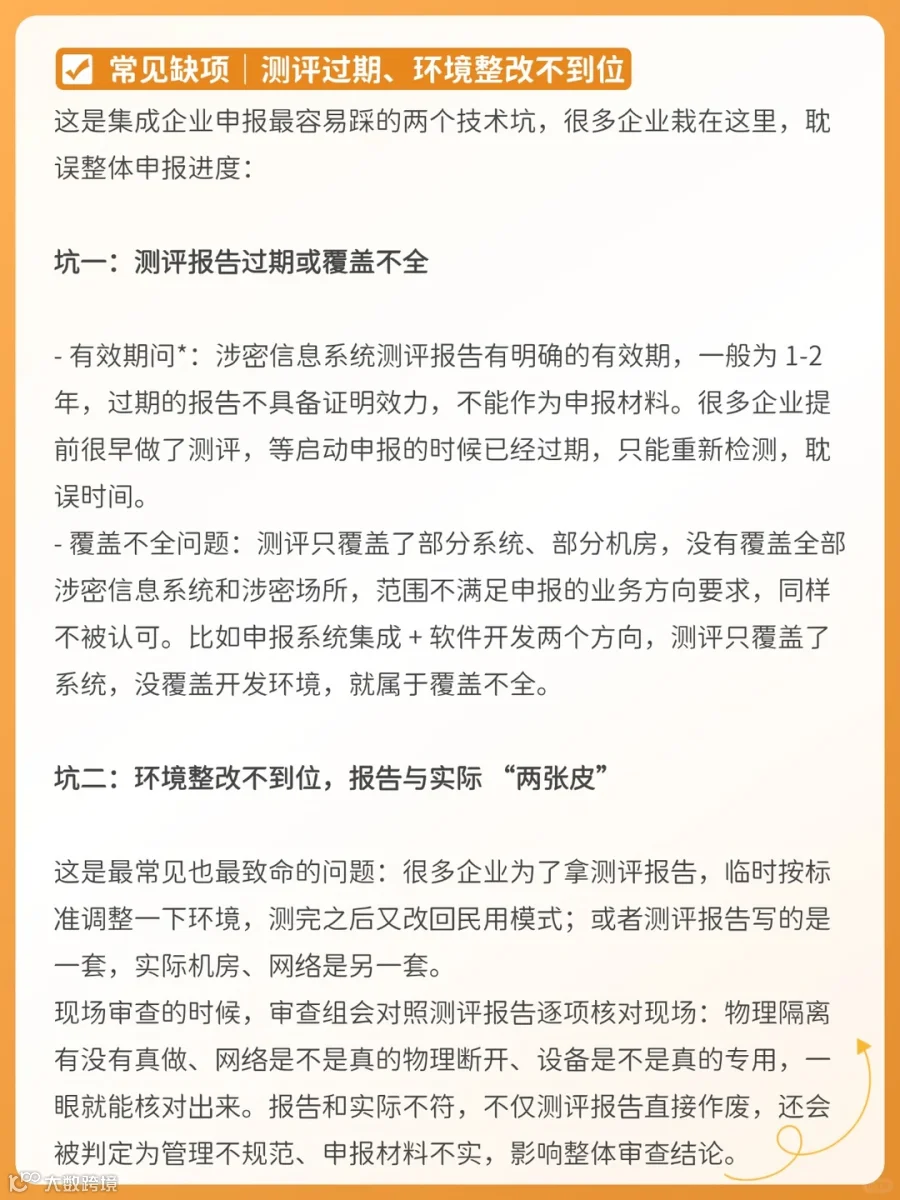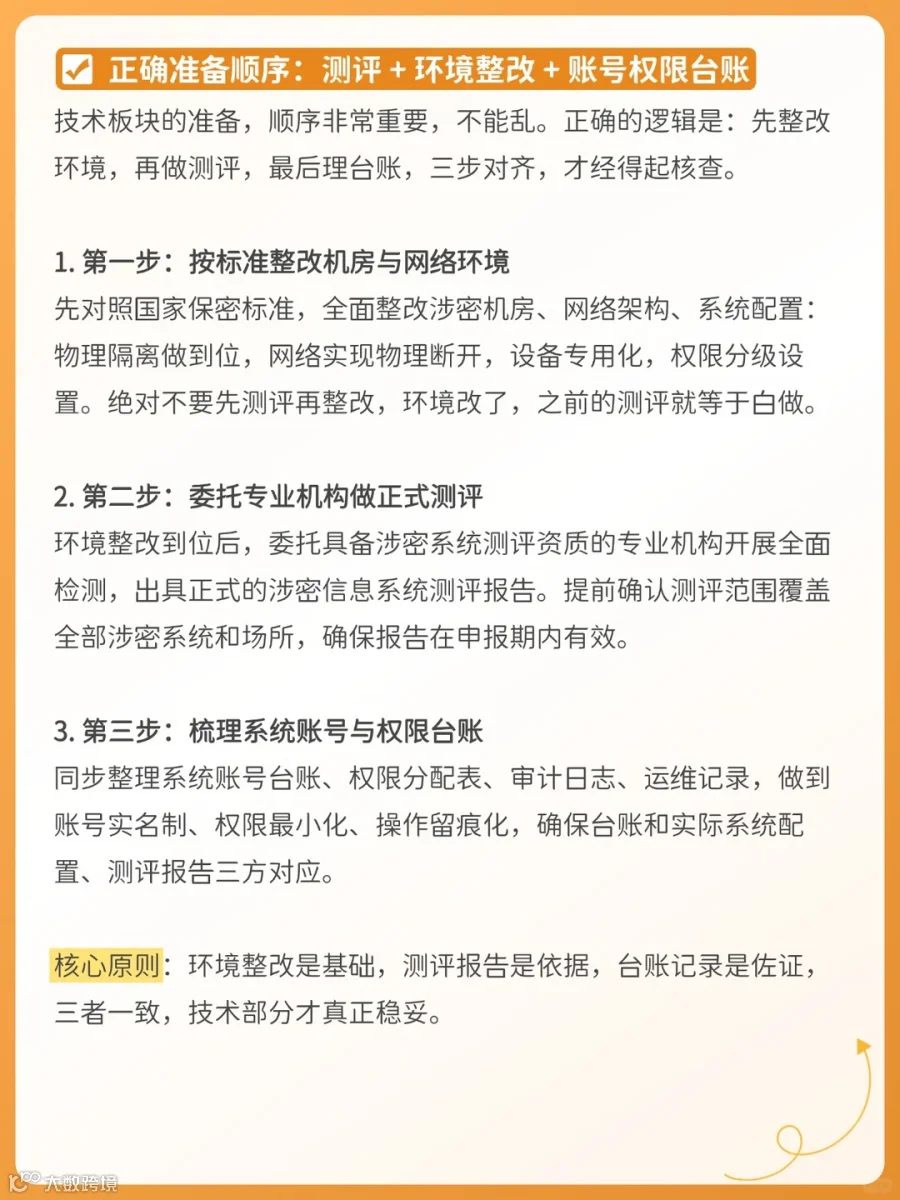
做涉密信息系统集成的企业都知道,资质审查里技术板块是重头戏,而和军密、印制资质最大的区别,就是多了一份**涉密信息系统测评报告**—— 这是集成类独有的硬性技术材料,也是现场审查的核心必查项。很多 IT 企业容易踩两个坑:要么拿等保报告凑数,要么机房还没改到位就先做测评,结果现场一核对全露馅。今天把测评的定位、审查要点、常见坑、准备顺序一次讲透,技术板块准备到位,现场审查才不卡壳✅
-
集成特有:技术测评报告是现场审查硬材料
首先明确:涉密信息系统测评,是集成资质申报的必备前置环节,不是可选加分项,也绝对不能用网络安全等级保护(等保)测评替代。
- **什么是涉密信息系统测评**:由具备涉密系统测评资质的专业机构,依据国家保密标准,对企业的涉密信息系统、机房环境、网络架构、安全防护等进行全面检测评估,出具正式的测评报告,是证明系统符合保密标准的法定技术依据。
- **为什么是硬材料**:现场审查的技术部分,核心就是以这份测评报告为基础,对照报告逐项核查现场实际情况。没有正式测评报告,技术合规性就没有法定依据,技术板块会直接卡审。
- **和等保的核心区别**:等保测的是系统的网络安全防护能力,针对系统本身的技术安全;涉密测评测的是系统的保密合规性,覆盖物理环境、网络隔离、人员管理、载体管控全维度。两者体系不同、标准不同、审查主体不同,完全不能互相替代。
很多企业的误区就是 “我们过了等保三级,就等于符合涉密要求”,实际申报的时候才发现完全是两套体系,还要重新整改、重新测评,耽误大量时间。
-
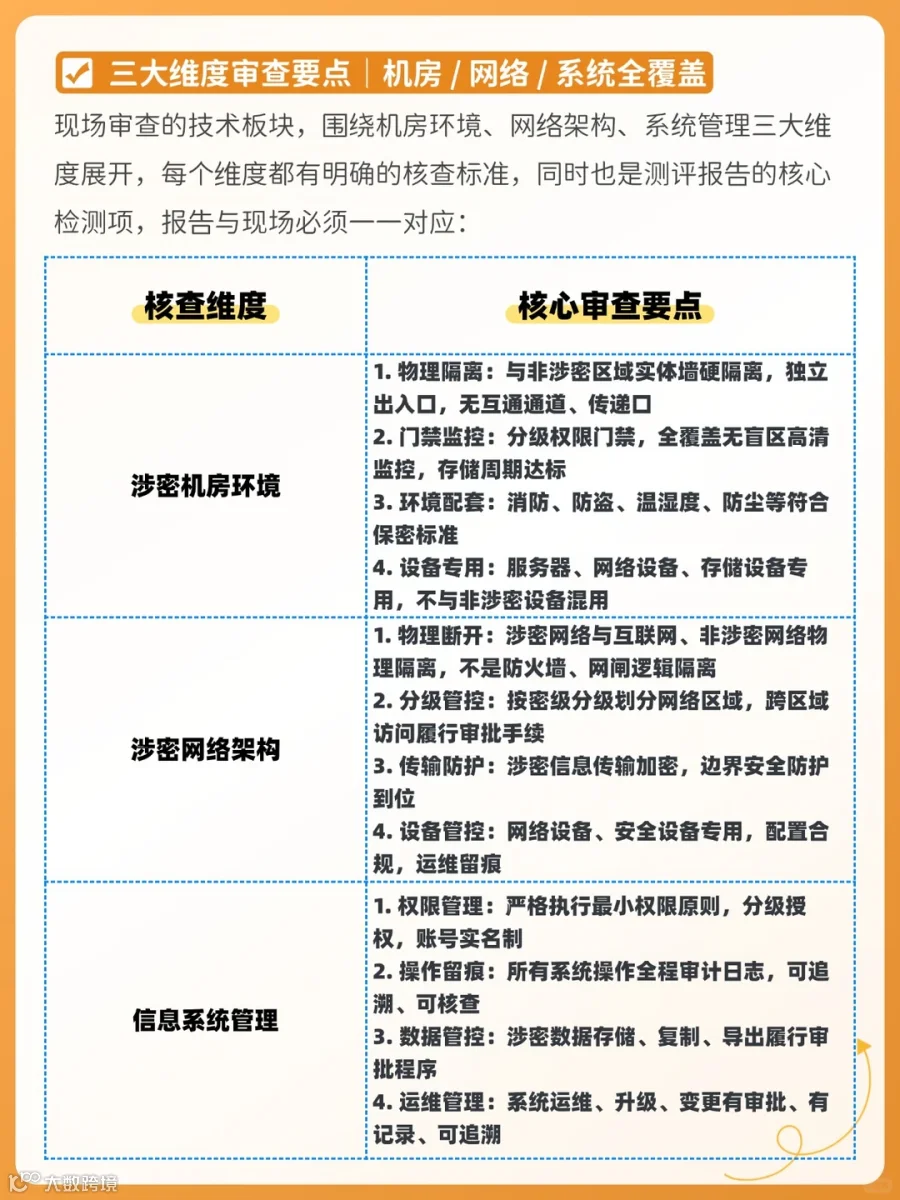
三大维度审查要点|机房 / 网络 / 系统全覆盖
现场审查的技术板块,围绕机房环境、网络架构、系统管理三大维度展开,每个维度都有明确的核查标准,同时也是测评报告的核心检测项,报告与现场必须一一对应:
简单说,测评报告是技术合规的 “纸面证明”,现场审查就是验证这份证明是不是真的符合实际。