

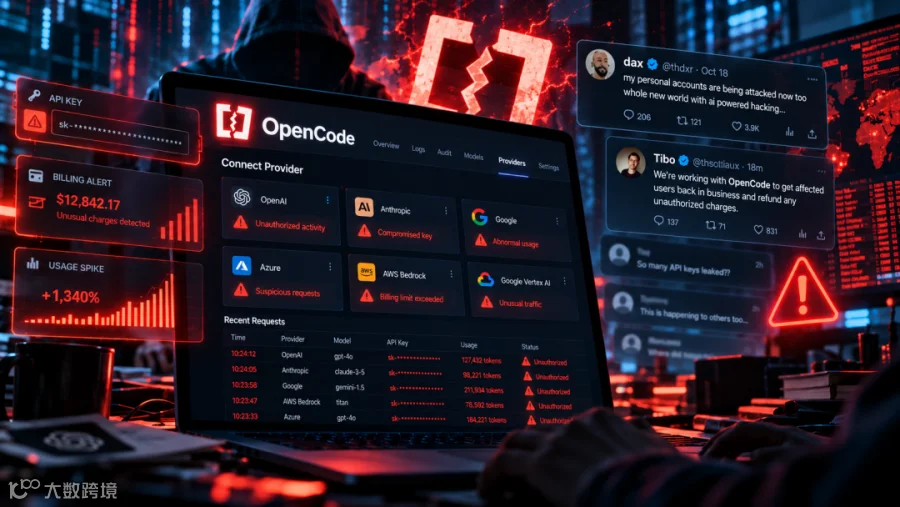
刚刚过去的周末,技术圈在热议 DeepSeek-v4.1-Flash-1017 新模型发布的同时,一场针对 AI 开发者的安全危机悄然爆发。多名开发者在夜间遭遇 API 密钥被盗用,导致账户产生巨额异常账单。
受害者在无高并发任务的情况下,Token 配额被陌生人疯狂调用。有人损失 400 美元,有人因触发风控导致 Google Cloud 生产账号停摆,最高单日损失超过 1700 美元。
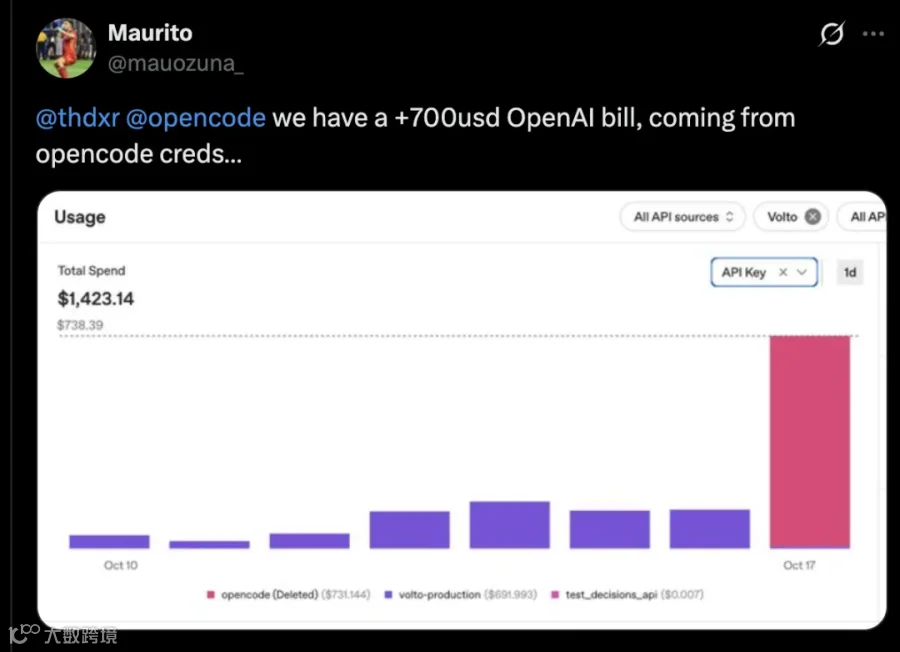
图注:OpenAI 在一天内的支出超过了 700 美元
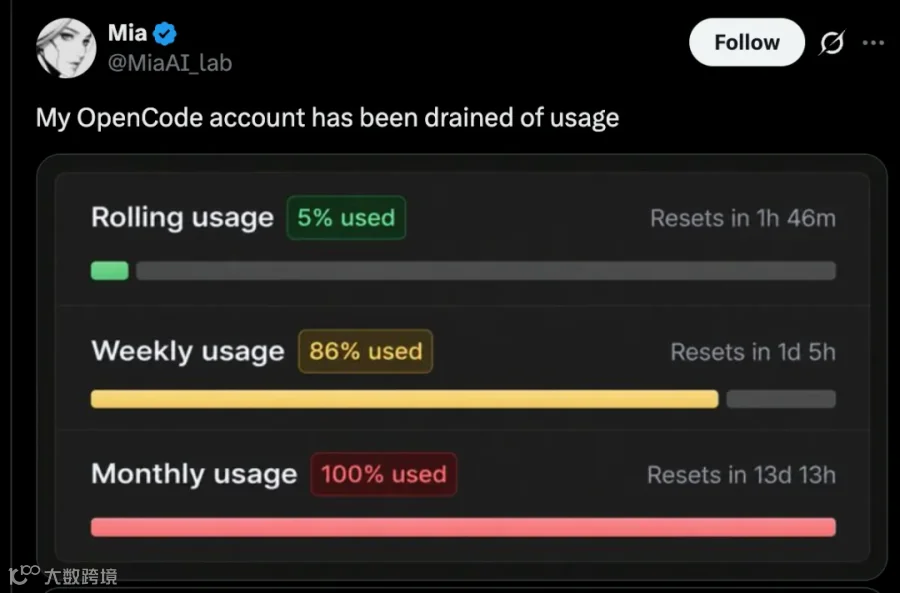
图注:一位受影响用户的 OpenCode 仪表板显示,其每月配额已被完全使用。
事故矛头指向 GitHub 标星超 21 万的开源 AI 编程工具 OpenCode。官方承认,一套正在停用的旧系统遭未授权访问,波及 1.4% 的云端 Console 用户,可能导致第三方模型 API 密钥泄露。Anthropic、OpenAI、Google 三大厂商随即卷入善后,部分密钥被紧急撤销。

OpenCode 将此次事故与“大规模模型蒸馏攻击”联系起来。然而,攻击并未停止。联合创始人 Dax Raad 透露,过去 48 小时内黑客持续攻击系统,甚至其个人账号也遭殃。更尴尬的是,团队用于分析攻击的前沿 AI 模型因安全限制拒绝配合,直到获得特定权限才改善情况。

更戏剧性的是,连 Dax 本人的个人账号也成了攻击目标。他在 X 上感叹:“AI 驱动的黑客攻击,正在创造一个全新的世界。”

这一场景与此前 Hugging Face 遭 AI Agent 入侵后的调查经历相似。

API 账单被刷爆:密钥即“信用卡副卡”
与传统数据泄露不同,LLM 工作流中的 API Key 失窃意味着直接暴露绑定信用卡的扣费通道。受害者记录显示,攻击者在夜间空窗期高频调用顶级模型,直至触发限制或耗尽额度。
Anthropic 用户:短时间内产生 400 美元异常账单;
OpenAI 用户:单日非正常算力峰值超 700 美元;
Google Cloud 用户:费用突增逾 1000 美元,触发反欺诈风控导致生产账号停摆;
最高损失:单日未经授权调用金额超 1700 美元。
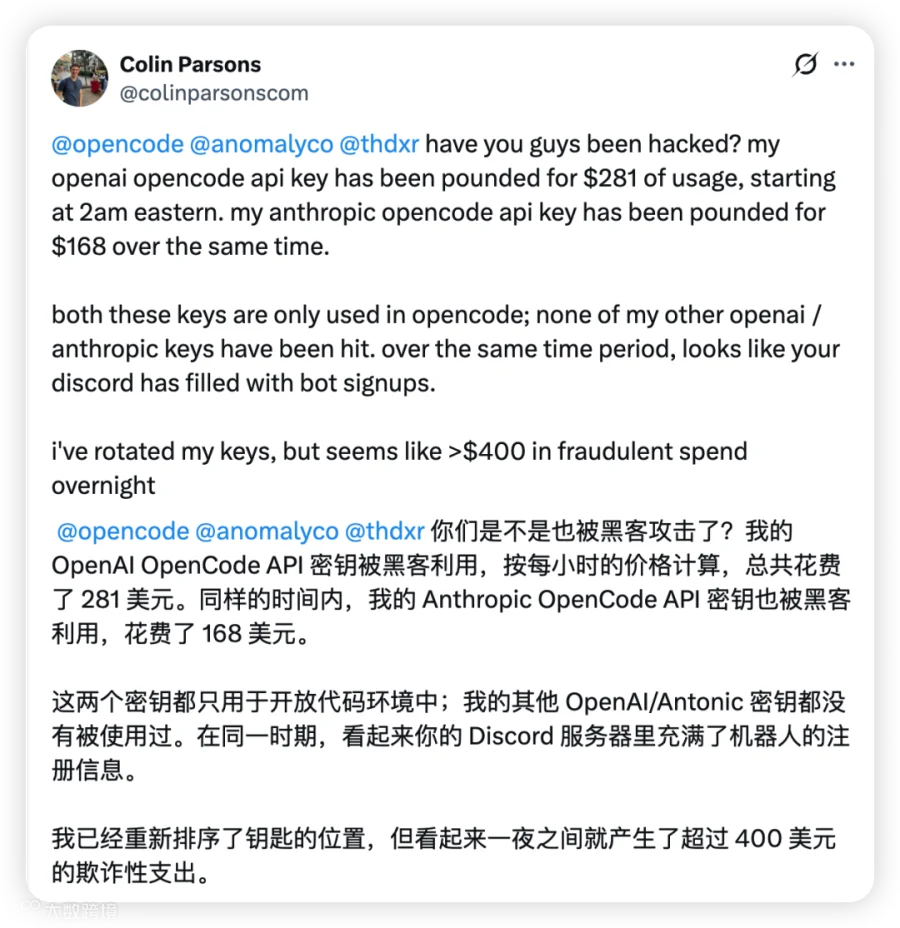
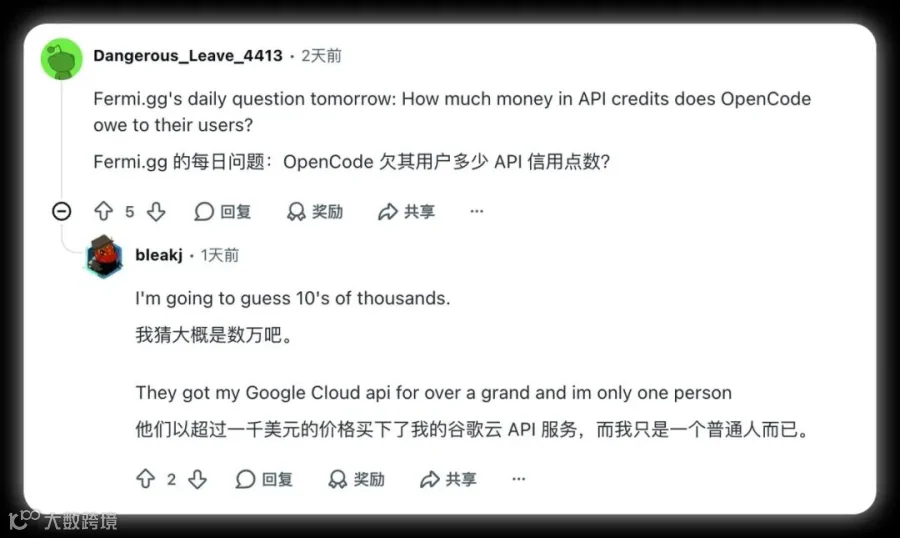

受害者共同点在于:均使用了 OpenCode 的云端控制台(Console)托管 Anthropic、OpenAI、Google 等第三方 API 密钥,以实现跨设备同步或团队协同。
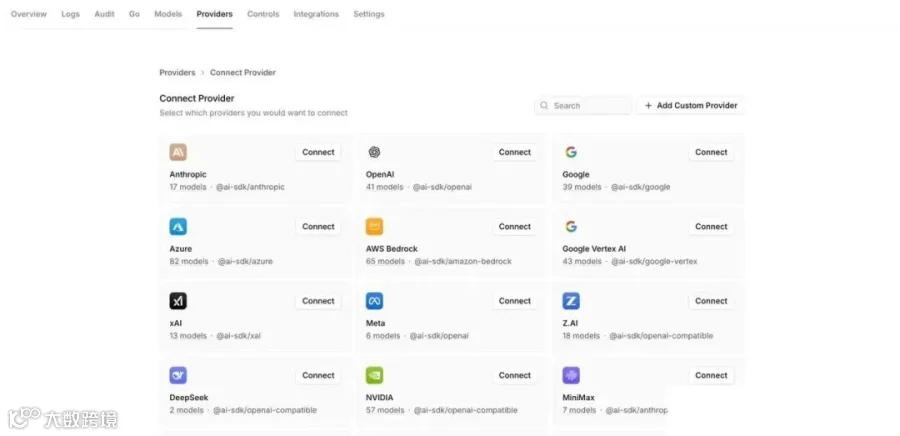
Console 虽便利了密钥管理,但也使付费凭证集中化。一旦密钥泄露且缺乏来源限制,攻击者可绕过平台直接向服务商请求,持续消耗用户额度。

“模型蒸馏攻击”说法遭质疑
OpenCode 官方通报称事故与“针对前沿模型的大规模模型蒸馏攻击”相关,试图将其描述为高技术含量的科研窃取。然而,这一解释遭到技术社区与安全专家的强烈质疑。

图注:知名研究员 Nathan 也对“蒸馏攻击”的说法提出了异议
专家指出,“模型蒸馏”说辞在工程逻辑上站不住脚:
调用特征脱节:工业级蒸馏需要稳定、结构化的海量数据吞吐,而泄露的凭证额度碎片化且极易失效,无法支撑核心数据管线。
本质是凭证失窃:无论攻击者后续用途如何,事件底层性质均为 Credential Theft。将下游用途定义为攻击类型,有转移视线之嫌。

关键细节显示,攻击切入点并非零日漏洞,而是“一套官方正在执行停用流程的遗留系统”。这暴露了严重的云基础设施安全管理漏洞:废弃服务未彻底隔离,仍保留对生产环境密钥库的高权限读取通道。
48 小时攻防与善后进展
攻击持续 48 小时未停,OpenCode 团队不得不依靠 AI Agent 进行防御。然而,由于排查上下文中包含大量攻击载荷,商用大模型频繁触发安全护栏拒绝服务,导致防御工作受阻。这与此前 Hugging Face 遭遇 AI Agent 入侵时的困境如出一辙,揭示了生成式安全中“安全护栏敌友不分”的现实悖论。

对于受损开发者而言,赔偿是关键。OpenAI 安全团队成员证实,已与 OpenCode 合作,全额退还本次攻击期间被异常扣除的所有积分与算力额度。

此次事件警示开发者:将 API Key 托管给第三方云端存在实质财务风险。在当前中心化工具平台缺乏金融级隔离防护的背景下,最稳妥的策略仍是避免将 API Key 轻易托管至云端,优先使用本地环境变量。
声明:本文为 AI 前线原创,不代表平台观点,也不构成投资建议,未经许可禁止转载。
