


OpenCode 近期遭遇严重安全事件。
10月17日,拥有21.6万Star的开源编程智能体 OpenCode 后台遭黑客入侵。用户保存在网页控制台中的 OpenAI、Anthropic 和谷歌 API Key 泄露,导致部分用户面临数百至数千美元不等的盗刷损失。
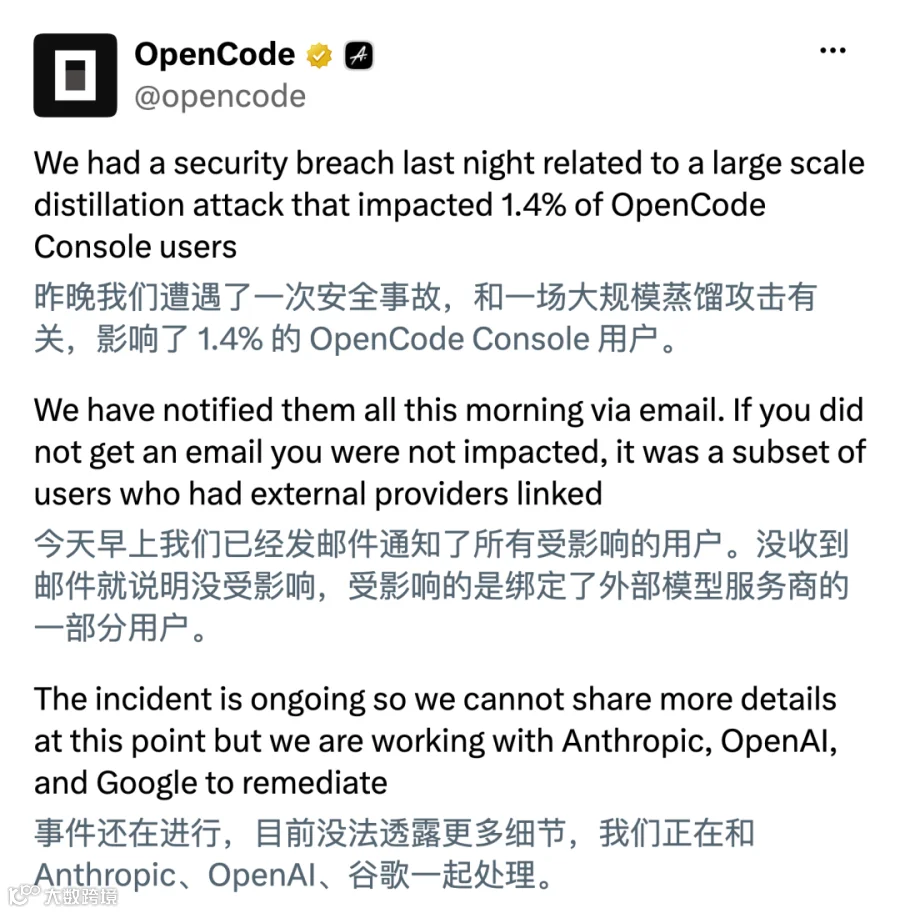
尽管 OpenCode 官方声称事故与“大规模蒸馏攻击”有关,但这一解释并未获得用户认可。社区质疑其将安全管理疏漏归咎于技术概念,试图混淆视听。
安全事故详情与用户损失
此次事件中,多名用户报告了不同程度的经济损失。一位独立开发者单日被盗刷金额达1744.66美元,庆幸的是其设置了消费限额。另有用户损失高达3000美元,甚至因异常使用导致谷歌云项目被官方封停,理由是“资源被劫持滥用”。


官方回应与安全补丁争议
受影响用户收到 OpenCode 通知邮件,称“即将下线的旧系统”遭到未经授权的访问,存储在工作区中的第三方 API Key 可能已暴露。值得注意的是,邮件中并未提及“蒸馏攻击”,这与官方公告中的说法存在差异。官方数据显示,此次事故影响了约1.4%的控制台用户。

什么是“蒸馏攻击”?
知识蒸馏(Knowledge Distillation)是 AI 领域一种模型训练方法,通过让小模型学习大模型的推理过程来降低成本。所谓“蒸馏攻击”,是指攻击者利用 API 向大模型发送海量请求,收集回答作为训练数据。OpenCode 方面暗示,泄露的 API Key 可能被用于此类操作。
被驳回的安全补丁
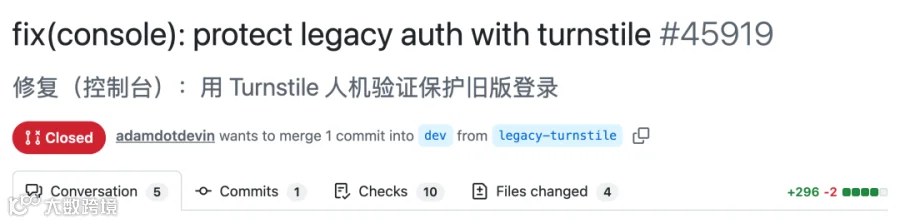
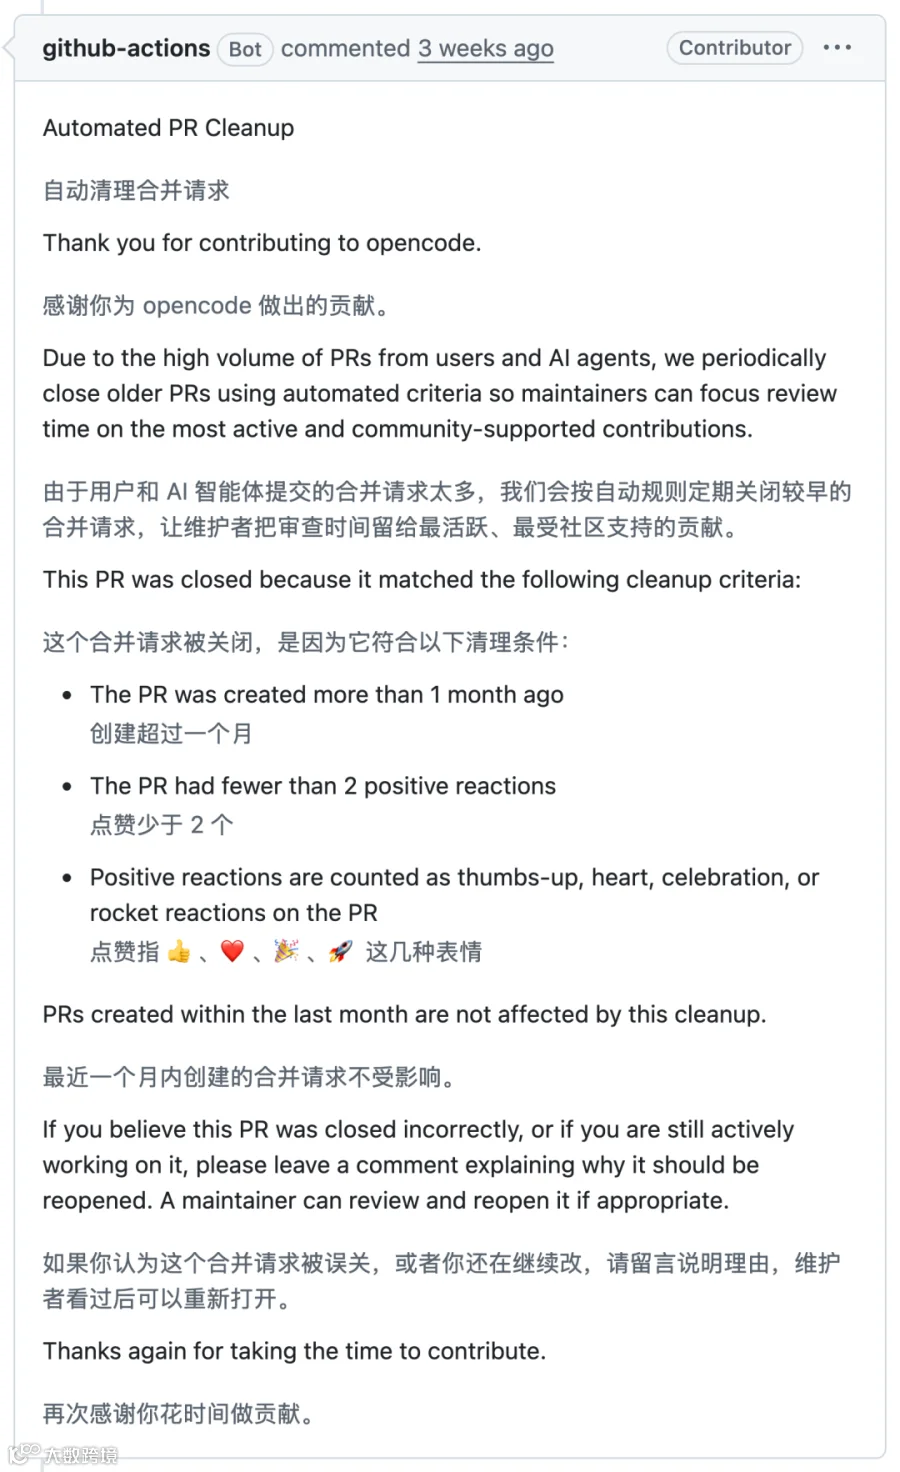
调查显示,OpenCode 内部早在8月28日就已识别风险。一名工程师提交了一份为旧版控制台登录增加 Cloudflare 人机验证的补丁。然而,该补丁在一个月后被 GitHub 自动机器人关闭,理由是“提交超过一个月且点赞不足两个”。这一自动化管理流程的疏漏,间接导致了后续的安全隐患。
应急响应与后续措施
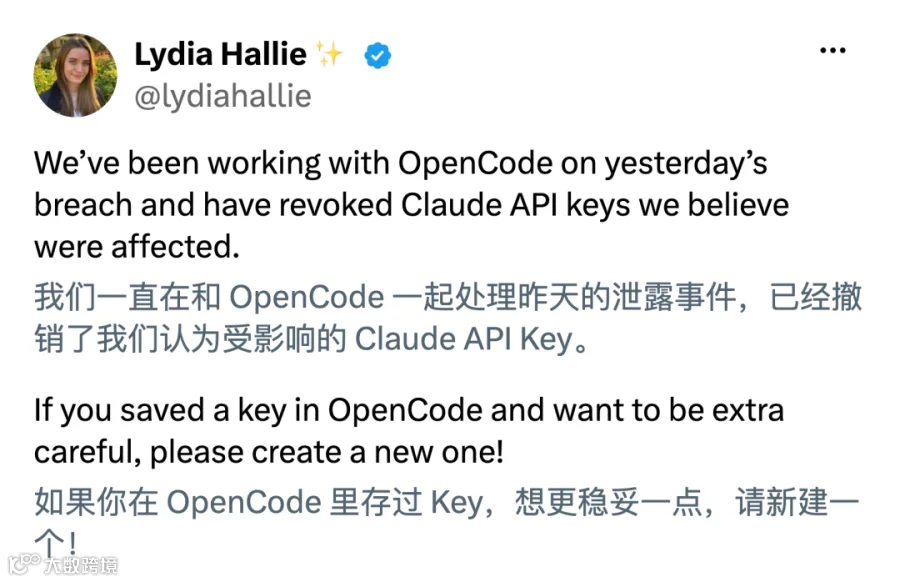
事故发生后,Anthropic 迅速撤销了受影响的 Claude API Key,谷歌也封禁了泄露的 Gemini API Key 并协助处理异常扣费。OpenCode 联合创始人 Dax Raad 承诺为受损用户退款,并表示团队正在联系所有受影响用户进行处理。

Dax Raad 透露,其个人账号亦遭到攻击,黑客在过去48小时内持续尝试入侵。由于防御过程中使用的 AI 大模型因安全护栏限制中途停止协助,团队不得不进行全方位系统加固。目前,OpenCode 已获得 OpenAI 网络安全计划 Daybreak Blue 的权限支持,安全状况有所改善。


用户应对建议
需明确的是,此次泄露仅影响在 OpenCode 网页控制台 中保存过第三方 Key 的用户。本地版本中填入的 Key 不经过服务器,不受影响。
建议收到通知邮件的用户采取以下措施:
- 立即前往 OpenAI、Anthropic 和谷歌后台撤销旧 Key 并生成新 Key;
- 检查 10 月 17 日以来的 API 用量明细;
- 为 API Key 设置消费上限或用量提醒,以防再次发生类似损失。