

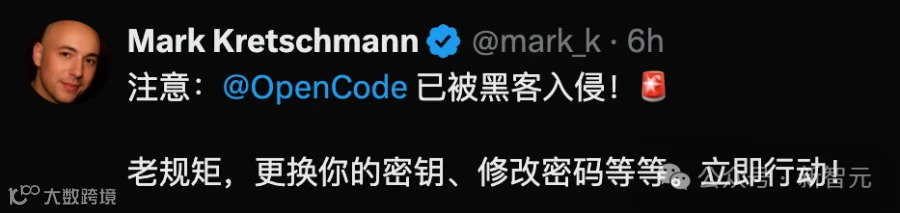
近日,开源AI编程工具OpenCode遭遇严重安全漏洞,导致部分开发者账户内的API密钥泄露。黑客利用这些密钥疯狂调用顶级大模型服务,致使受害者遭受巨额经济损失。目前,OpenCode官方已联合各大服务商紧急处置。
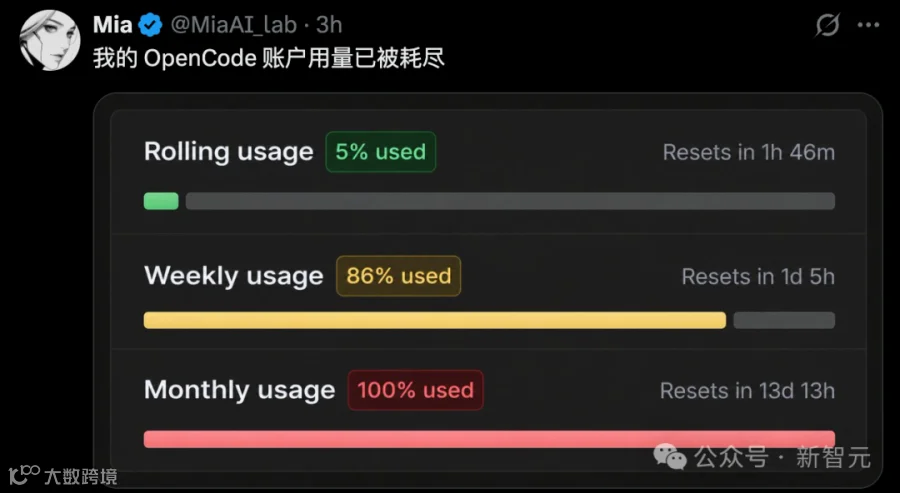
OpenCode爆安全漏洞,1.4%用户遭殃
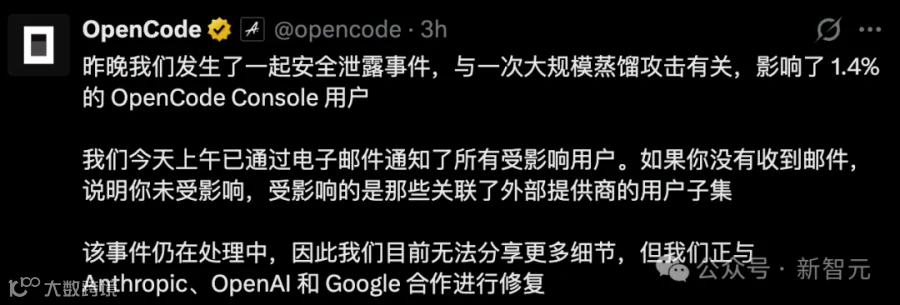
事件发生后,OpenCode迅速排查并承认存在安全漏洞。受影响的主要是约1.4%的Console用户,其工作区中存储的OpenAI、Claude、Gemini等主流AI服务商的API密钥发生泄露。
黑客获取密钥后,立即通过高频调用顶级模型进行“洗劫”。据受害者披露,部分Anthropic账户在短时间内被消耗400美元,更有甚者损失高达1700多美元。
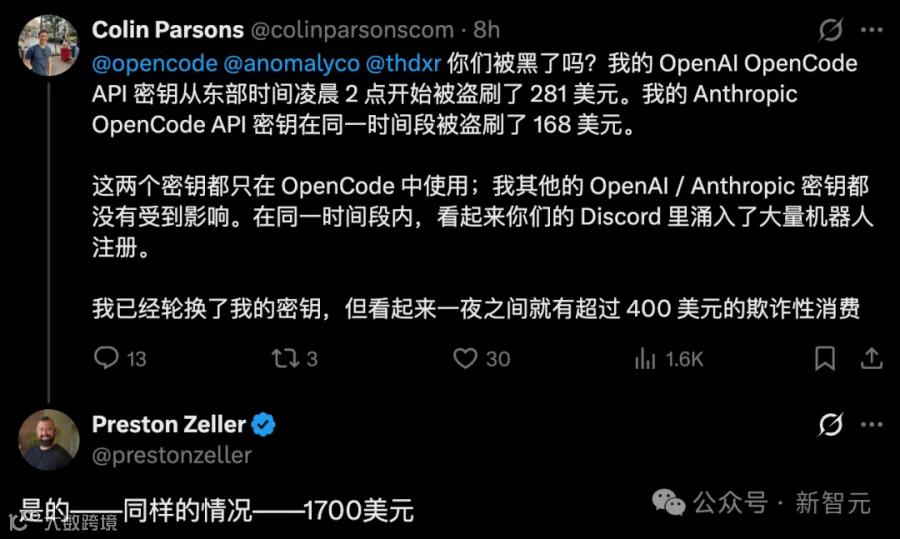
OpenCode已向受影响用户发送预警邮件,并表示正与Anthropic、OpenAI和谷歌合作处理此事。Anthropic负责人Lydia Hallie回应称,所有疑似泄露的Claude API密钥已被强制注销。

漏洞源于待下线旧系统,创始人亦中招
此次事件发酵迅速。起初,多名程序员发现其API Token调用量异常激增,余额耗尽甚至触发自动充值,随后晒出高额账单引发关注。
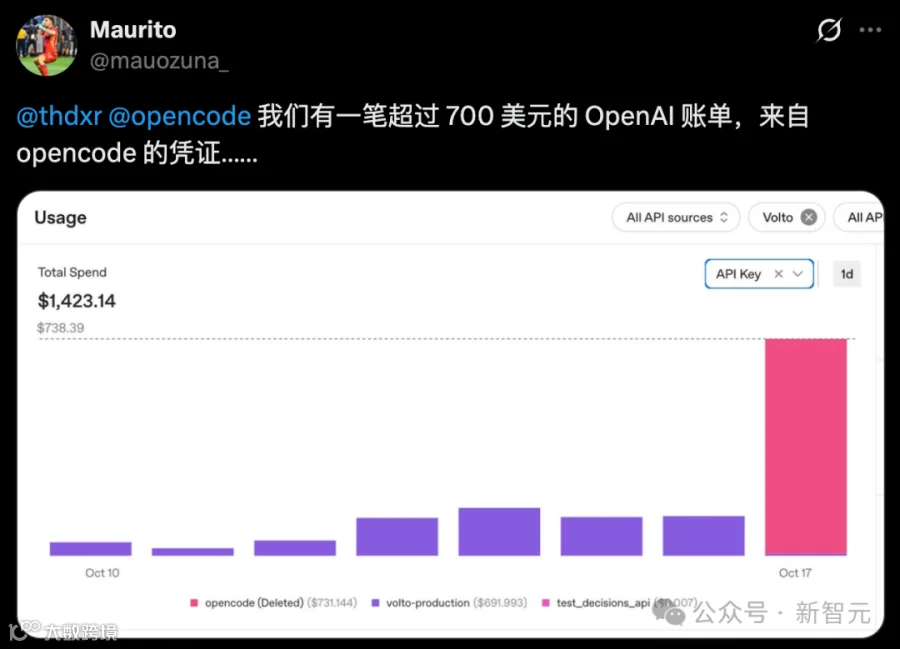

OpenCode官方确认,漏洞源自一个“正准备下线的旧版系统”。黑客利用该系统的缺陷,窃取了存储在其中的第三方API密钥。
昨晚我们遭遇了一起与大规模蒸馏攻击相关的安全漏洞,影响了1.4%的OpenCode Console用户。
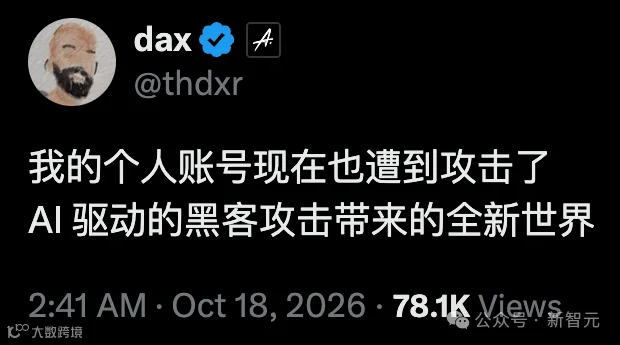
目前,OpenCode建议用户立即吊销并重配Key,更新应用设置,并仔细核查近期账单。值得注意的是,OpenCode联合创始人Dax Raad也证实自己的个人账号遭到攻击。

现在连我自己的个人账号也在遭受攻击。这波AI自动化黑客攻击,真是打开了一个全新的世界。
|

|
黑客盗刷目的:白嫖算力训练自有模型
深入分析显示,黑客盗取密钥并非为了转卖或窃取数据,而是为了“免费”训练自己的模型。他们利用被盗密钥生成高质量的思维链(CoT)和代码数据,这些通常是训练中小模型的核心燃料。
直接购买API生成此类数据成本高昂,且违反多数服务商条款。黑客通过攻破OpenCode等聚合平台,实现了分布式的“算力白嫖”,将所有费用转嫁给受害开发者。
AI专家TestingCatalog指出,此举开创了危险先例,表明使用缺乏严格安全审计的中小型第三方服务商风险剧增。

紧急应对:仅改密码无效,需作废旧Key
对于受影响的用户,单纯修改登录密码或在OpenCode中删除配置无法阻止损失继续扩大。必须采取以下措施:
- 前往对应模型服务商(如OpenAI、Anthropic等)的控制台,撤销并更换已泄露的API密钥。
- 检查近期用量和账单,保留异常记录,向服务商申请调查及费用减免。
- 同步更新依赖旧密钥的正常应用配置。
此次事件虽仅波及1.4%的用户,但警示意义重大:在AI时代,API密钥等同于开发者的数字资产身份证,务必妥善保管,避免将其存储在安全性未知的第三方平台。
编辑:桃子