
【行业要闻:Modat 与荷兰 NCSC 联合排查,8,547 套系统曝险公网】
根据荷兰工控安全专精企业 Modat 联合荷兰国家网络安全中心(NCSC-NL)最新公布的专项报告及 pv magazine Global 审计数据:
全欧 35 国排查出 8,547 套新能源现场系统公网裸露:
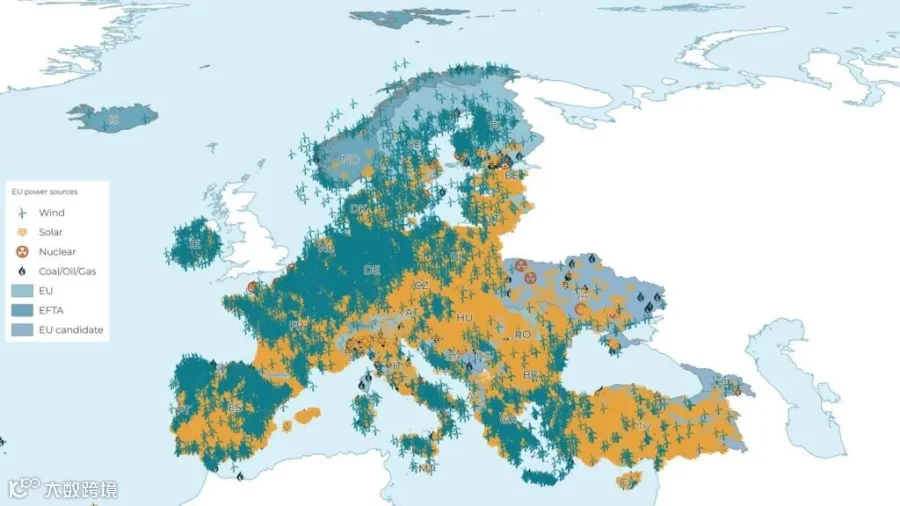
研究团队通过主动空间测绘与威胁情报分析,在欧洲 35 个国家的在运光伏电站与风电场中,识别出共计 8,547 套关键运行控制与监控系统直接暴露在公共互联网上(缺乏基础防火墙隔离、公网 IP 直接可见)。
光伏成为绝对“重灾区”(7,942 套,占比 93%):
在暴露的系统中,光伏设施占到了 7,942 套(横跨 34 个国家);风电占 605 套(横跨 23 个国家)。
光伏国别分布:西班牙高居榜首,共有 2,766 套裸露,独占全欧总量的 35%;紧随其后的是希腊(1,860 套)、意大利(753 套)与德国(672 套)。这四个国家合计吞下了全欧 76% 的光伏曝险节点。匈牙利(514 套)与土耳其(454 套)同样录得高危集中。
风电国别分布: 德国以 212 套位列第一,意大利以 192 套位列第二;而光伏曝险第一的西班牙在风电上仅排查出 11 套。
风险等级极高:未经身份验证即可渗透至电网调度侧:
研究团队指出,大量裸露设备为逆变器通讯网关、工业 SCADA 界面、可编程逻辑控制器(PLC)及第三方电站监控采集器(Logger)。黑客不仅可轻而易举获取电站资产数据,一旦利用默认弱密码或未修补的固件漏洞(CVEs)入侵,即可非法下发有功切除(Curtailment)、篡改无功补偿指令,甚至远程操控逆变器批量脱网,进而引发区域电网频率崩溃。
应急处置流程:已移交各国国家级计算机应急响应团队(CERTs):
考虑到关键基础设施遭实体破坏的高危性,研究机构对具体的电站名称、所有者、运维商及公网 IP 进行了严格去敏,并正通过荷兰网络安全中心向受影响国家的国家级计算机安全应急响应组(National CERTs) 发送定向预警公函,以督促运维商紧急断网整改。
【行业点评与深度洞察:粗放式 EPC 运维沉疴与电网高渗透率下的“安全黑天鹅”】
数千座欧洲电站系统在公网“裸奔”的荒诞现实,本质上是“欧洲光伏装机量野蛮狂飙(尤其是西班牙、希腊等大基地)”与“低成本、外包化甚至业余化的远程资产运维”长期割裂引发的必然安全崩塌。
1. 外包运维(O&M)为了“省成本、图方便”彻底牺牲网络边界
为什么会有几千套工业系统直接绑在公共 IP 上?
VPN 成本与调试惰性: 在西班牙、希腊建设几十兆瓦、上百兆瓦地面电站时,许多中小型 EPC 和轻资产运维公司为了让分布在各地的外包工程师能随时用笔记本甚至手机远程查看逆变器报警,直接通过普通 4G/5G 工业路由器将 Modbus-TCP/HTTP 端口映射到公网上。
网络分区(OT/IT Separation)形同虚设: 按照 IEC 62443 工控安全标准,电站控制内网(OT)必须与互联网(IT)严格物理隔离或部署 DMZ 隔离区。然而在欧洲光伏 EPC 极端压低建设 CAPEX 的背景下,大部分项目根本没有采购专用的工业安全网关与点对点加密 VPN,导致本该运行在受保护内网的系统成了“开放式网站”。
2.从单纯“数据泄露”升级为“电网物理崩溃(Grid Takeover)”
在当前西班牙、希腊等国光伏发电渗透率经常在正午突破 60%–70% 的脆弱电网环境下,针对光伏电站的工控攻击已不再是恶作剧,而是货真价实的电网级武器(Grid-level Weapon)。
协同式恶性脱网攻击: 如果恶意攻击者通过脚本自动化对西班牙这 2,766 套暴露的光伏系统同时下发“断开交流接触器”或“有功功率降至零”的指令,电网将在几秒钟内瞬间突甩数吉瓦的发电功率。
引发全网级大停电: 这种瞬态巨量功率缺口将瞬间击穿西班牙电网(REE)的一次调频死区,引发全网频率雪崩,甚至触发伊比利亚半岛与法国互联线路的跨国大连锁解列(Cascading Blackout)。
【中国逆变器巨头、数智化 EMS 与出海运维析】
这一由荷兰权威机构公布的调查结果,在给全欧新能源资产敲响警钟的同时,极易被欧洲政界与对华保护主义势力借题发挥,作为渲染“中国逆变器远程控制安全威胁”、推行更严苛设备审查的地缘政治借口。中国光储制造龙头与数字能源出海企业必须以最高规格构建安全防线,变被动防御为主动收割:
全面通过并主动宣贯 IEC 62443-4-2 与 ISO 27001 顶级网络安全认证
欧洲正在强力推进《网络与信息系统安全指令 2》(NIS 2)与《网络韧性法案》(CRA)。中国逆变器巨头(华为数能、阳光电源、上能电气、特变电工、锦浪科技、固德威等)应当将产品在固件加密、安全启动(Secure Boot)、通信防重放攻击及漏洞响应机制上的顶级合规资质作为核心出海背书,主动出具国际权威检测机构(如 TÜV 莱茵、SGS、DNV)的渗透测试与认证报告,以绝对技术合规堵住质疑声音。
在产品出厂机制上“彻底封杀公网弱口令”,默认强制开启安全隔离与本地鉴权
很多被曝光的漏洞源自施工队保留了默认出厂密码。中国厂商在后续批次的逆变器通信箱与数据采集器(Data Logger)固件中:
必须强制首次开机修改复杂密码,严禁使用“admin/admin”等默认凭证;
默认关闭所有未加密公网远程调试端口(如 HTTP、Telnet、未加密 Modbus);
通信必须强制封装在 TLS 1.3/IPsec 隧道内,并全面普及基于硬件根密钥(Secure Element)的双向证书认证。
输出“云-边-端零信任(Zero Trust)微网安全智控解决方案”
欧洲存量电站的整改潮孕育着巨大的工控升级商机。中国工业互联网与数字能源企业应当向欧洲资产管理公司(如 Sonnedix、Qualitas Energy、Iberdrola)推出“边缘安全网关 + 零信任加密通信卡 + 私有化云端安全代理”交钥匙改造方案,帮助欧洲业主在不更换底层逆变器硬件的前提下,用最低成本为其老旧光伏与风电场装上网络防火墙与入侵检测系统(IDS),顺理成章切入高毛利的欧洲电站数字化安全运维长协。
【总结】
荷兰 Modat 与 NCSC-NL 曝光的欧洲 8,547 套新能源控制系统公网裸露危机,是欧洲在急速迈向高比例可再生能源时代时,在工控网络安全与底层资产运维层面上演的一场深刻警示录。它证明了一个铁律:没有网络空间防御的坚强,电网的绿色转型就只能是建在流沙之上的脆弱城堡。
对于正在经历全球化升维与应对严苛地缘合规审查的中国新型电力系统长征军团而言,这次欧洲本土引发的安全地震绝非旁观的谈资,而是对我们产品网络防御韧性的一次重大考验。唯有以近乎苛刻的工业安全标准铸牢逆变器与变流硬件底座、全面推行零信任工业安全架构、并以透明合规的技术实力化解欧洲网络安全疑虑,中国光储数字能源企业才能在未来的全球新型电力系统竞赛中牢牢立于不败之地!
消息来源:
pv magazine Global: Thousands of European solar park systems exposed online, say researchers (Published October 07, 2026, by Brian Publicover).
NCSC-NL (National Cyber Security Centre of the Netherlands): Vulnerability Disclosure and Threat Advisory: Internet-Exposed Operational Technology (OT) Systems Across European Renewable Energy Sites.
Modat (Industrial Cybersecurity Research Group): Mapping Critical Energy Infrastructure Exposure: Cyber Hygiene and Attack Surface Analysis of Solar and Wind Facilities in Europe (October 2026).
European Union Agency for Cybersecurity (ENISA): Threat Landscape for the Energy Sector: Supply Chain, Cloud Telemetry, and Distributed Renewable Grid Vulnerabilities.