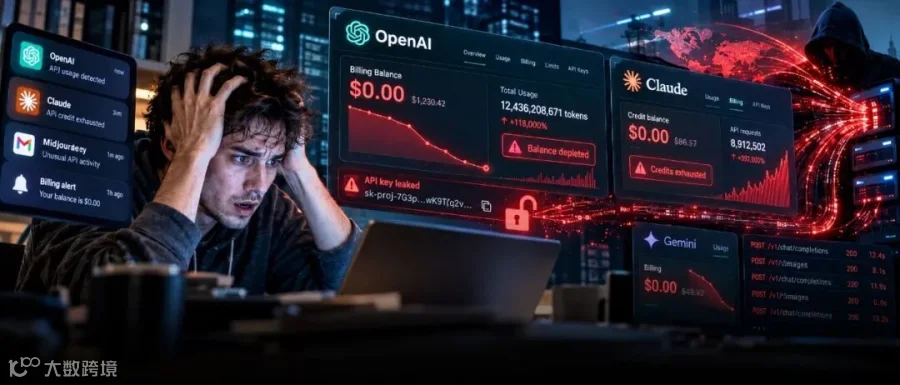

开源AI编程工具OpenCode突发严重安全漏洞,导致部分用户API密钥泄露。黑客利用泄露的密钥大规模调用顶级大模型服务,致使受害者账户产生高额费用。目前,OpenCode已联合相关服务商紧急处理,受影响的API密钥已被强制注销。
OpenCode现重大安全漏洞,用户遭巨额盗刷
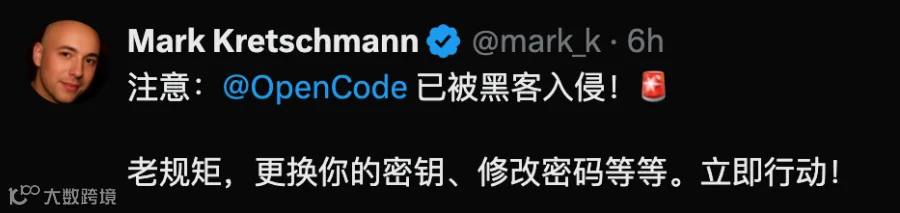
近日,多名OpenCode开发者反映,其账户内的Token额度在短时间内被耗尽,甚至触发自动充值。经核查,这是一起针对OpenCode Console用户的安全攻击事件,约1.4%的用户受到影响。
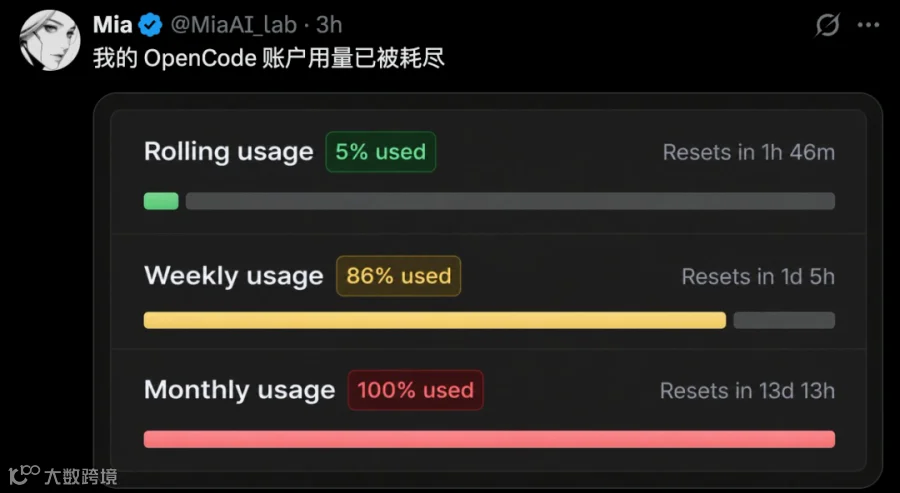
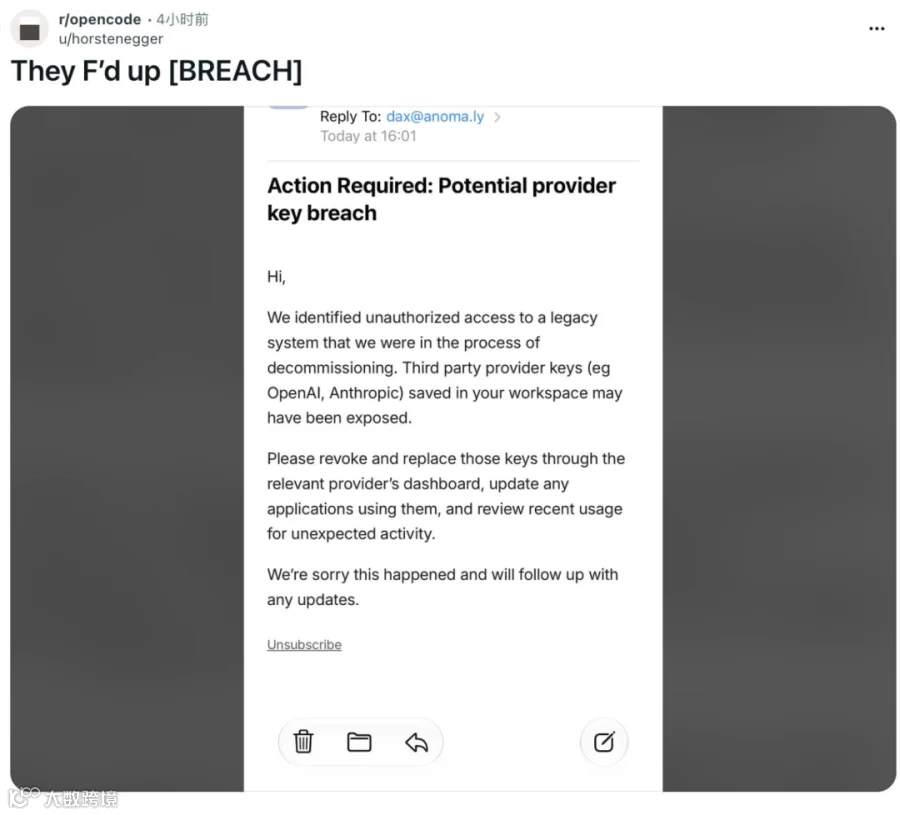
漏洞导致用户保存在工作区中的第三方API密钥(包括OpenAI、Anthropic Claude、Google Gemini等)暴露。黑客获取密钥后,疯狂调用高价模型服务。据受害者披露,有的Anthropic账户被盗刷400美元,严重者损失超过1700美元。


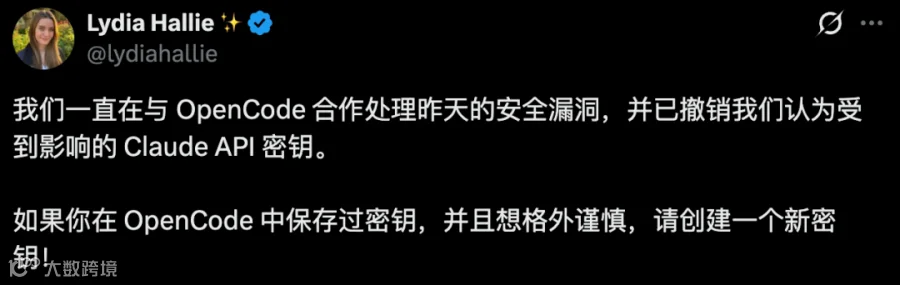
事发后,OpenCode官方迅速响应,向受影响用户发送预警邮件,并联合Anthropic、OpenAI和谷歌进行应急处置。Anthropic负责人Lydia Hallie证实,所有疑似泄露的Claude API密钥均已强制注销。
漏洞源于待下线旧系统,创始人亦中招
此次安全事件的起因是一个正准备下线的旧版系统。由于该系统未及时关停,被黑客利用并窃取了存储在其中的第三方服务商API密钥。

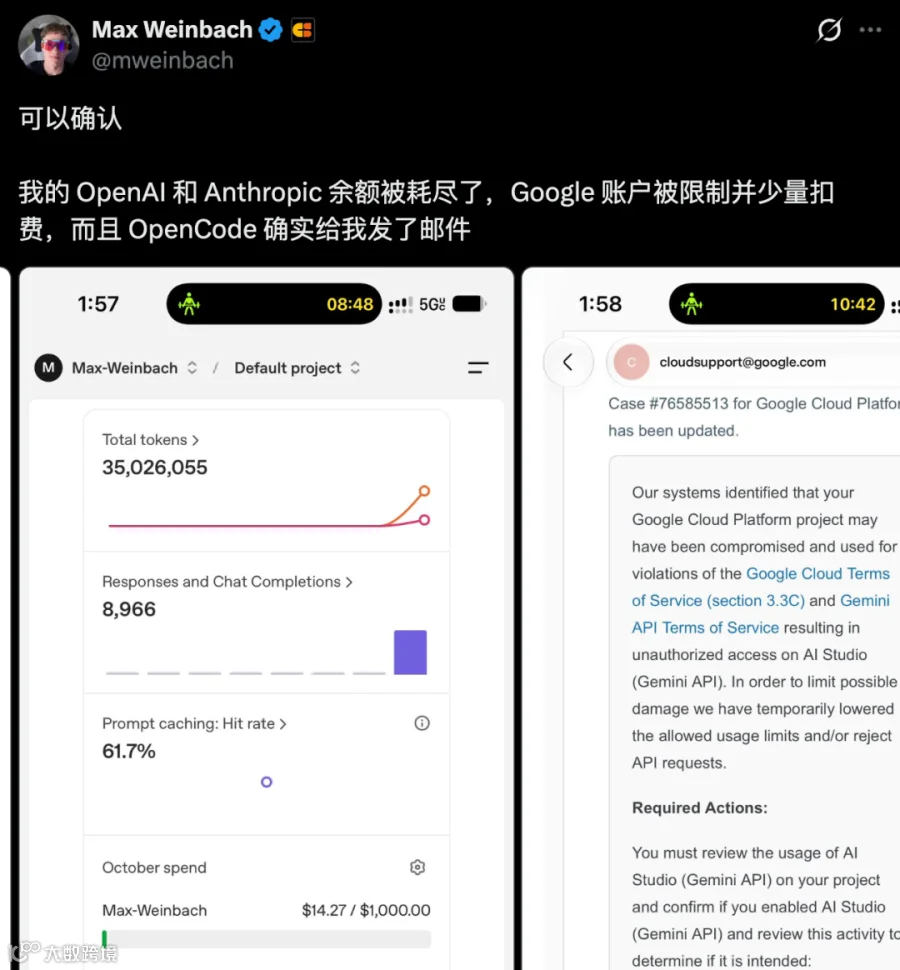
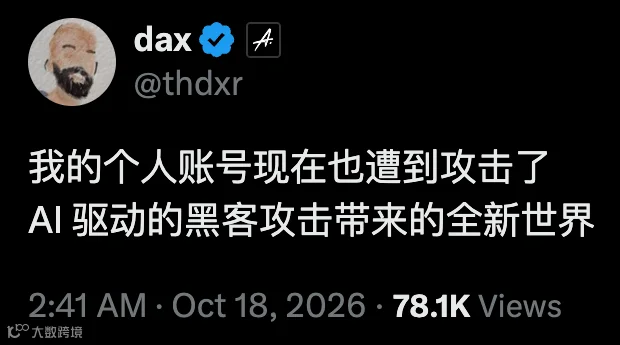
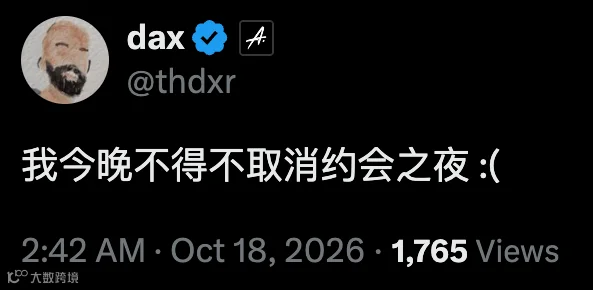
OpenCode在声明中承认,此次漏洞与大规模蒸馏攻击相关。即便连OpenCode联合创始人Dax Raad的个人账号也未能幸免,他坦言这是“AI自动化黑客攻击”带来的新挑战。

|
|
黑客意在获取高质量训练数据
分析指出,黑客盗取密钥并非为了转卖或窃取隐私,而是为了“白嫖”算力以训练自己的模型。高质量思维链(CoT)和代码生成数据是提升小模型能力的关键,但直接购买API生成这些数据成本极高,且违反各大厂商的服务条款。

通过攻击聚合平台,黑客得以分布式地利用受害者的配额生成数据,从而规避风控并将成本转嫁给用户。行业专家警告,此举开创了危险先例,使用中小型第三方AI服务商的风险显著增加。

紧急应对指南:务必撤销旧密钥
针对此次事件,OpenCode建议受影响用户立即采取以下措施:
- 撤销并更换密钥:登录对应模型服务商(如OpenAI、Anthropic、Google Cloud)的控制台,作废泄露的API Key并生成新密钥。仅修改登录密码或在本地删除配置无法使已流出的Key失效。
- 检查账单:核对近期用量和账单,保留异常记录,向服务商申请调查及费用减免。
- 更新应用:同步更新依赖旧密钥的应用程序配置。
此次事件虽仅影响1.4%的用户,但再次警示开发者:API密钥等同于数字资产的身份凭证,需妥善保管,避免在不安全的第三方平台留存敏感信息。
编辑:桃子