

导读
随着命令行代码助手 Claude Code 在工程重构和日常研发中被广泛使用,越来越多的开发者开始面临一个共同的困扰:账号被无预警封禁,或者在登录时频繁弹出第三方 Persona 身份核验。
更令人头疼的是连坐效应。很多工程师发现,当第一个账号被封之后,自己即便换了新邮箱、绑定了新的海外信用卡,甚至挂上了高价购买的住宅代理,只要在同一台电脑上一登录,新账号短则几分钟、长则两三天,依然会再度被封。
大家普遍感到疑惑:明明网络出口已经显示在海外,为什么风控系统依然能精确识别出这是同一个人的操作?
近期开源的跨平台桌面工具 CCBaga(GitHub: liseami/CCBaga)给出了非常直观的答案。它没有停留在教用户怎么买节点的浅层网络教学上,而是直接切入底层操作系统与运行环境,用一套系统性的工程手段,切断了多账号之间交叉污染的链条。
这篇文章我们将深入拆解平台的风控判定依据,并详细剖析 CCBaga 是如何通过双应用架构、指纹隔离与状态保险库,实现高鲁棒性的开发环境防关联的。
为什么只换 IP 根本挡不住封号?
要理解 CCBaga 的架构设计,首先要破除关于网络代理的常见误区。
许多人认为大模型服务商的风控逻辑只是检查请求 IP 是否属于支持的服务地区。如果这个假设成立,那么只要配置好海外代理,封号问题就应该彻底解决。但现实情况是,平台的反作弊和安全审计引擎早已进化为全维度的设备信誉与环境自洽判定。
当客户端发起鉴权或执行代码生成时,服务端接收到的数据流远比我们想象的丰富。
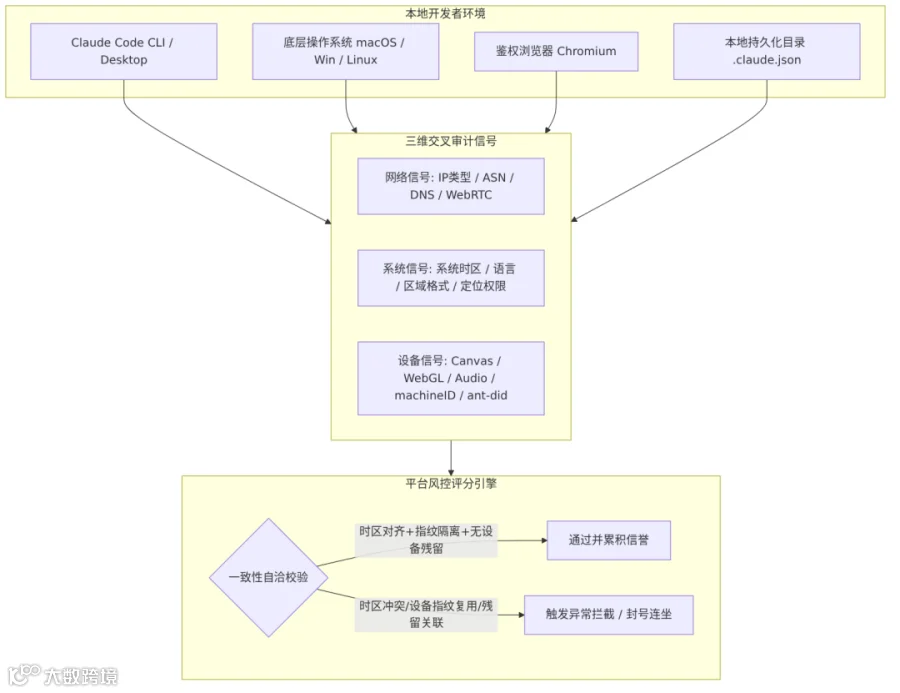
在现代反欺诈体系中,决定一个开发者账号安全等级的核心模型可以总结为环境信誉三重自洽框架(Triple-Consistency Framework):
1. 空间与网络环境的自洽
许多开发者在终端里开启了 HTTP 代理,公网出口虽然显示在美西,但操作系统的本地时区依然是东八区(Asia/Shanghai),系统首选语言是中文,底层区域格式也是中国。
更严重的是底层泄漏。代理软件如果没有接管系统全局流量或者没有做好规则分流,操作系统的 DNS 查询请求依然会直连本地运营商递归解析,或者通过 WebRTC 探测暴露真实的内网与公网接口。一旦公网出口 IP 的地理位置与底层系统时区、语言和 DNS 归属地出现逻辑撕裂,风控系统在几毫秒内就能将其标记为高危代理流量。
2. 硬件与浏览器指纹的自洽
Claude Code 在初次鉴权时,会唤起系统默认浏览器走 OAuth 授权流程。
如果开发者直接使用日常主力浏览器(如个人日常使用的 Chrome 或 Edge)进行鉴权,浏览器底层的 Canvas 绘制算法、WebGL 显卡渲染器标识、音频上下文(AudioContext)以及屏幕色彩深度,会组合成一组几乎唯一的浏览器硬件指纹。
当一个老账号被封禁后,直接在同一个浏览器环境里登录新账号,服务端记录的硬件指纹与行为轨迹完全重合。这种情况下,风控引擎甚至无需核验网络,就能直接判定二者存在强关联,从而执行链式惩罚。
3. 本地持久化标识的污染残留
很多人以为在终端里输入退出登录,本地所有记录就已经清空。实际上,Claude 客户端在本地留存了大量持久化的机器标识文件。
在用户的家目录下,.claude.json 中明确保存着当前设备的 machineID 与 userID;桌面客户端则会在应用支持目录中生成 ant-did(Anthropic Device ID)以及 ant-device-registry.json,连同 WebKit 的本地数据库和 IndexedDB 共同持久化在本地。
当旧账号被风控后,这些硬件绑定 ID 已经被服务端拉入黑名单。如果换号时没有彻底剔除这些本地设备标识,新账号一上线就会直接继承旧账号的污点信誉。
CCBaga 的核心解法:双应用解耦与物理隔离
为了在操作系统级别彻底切断上述三重关联,CCBaga 没有采用简单的脚本批处理,而是构建了一套双应用协同架构。
在系统中,CCBaga 被封装为两个独立运行但紧密协作的应用程序:
- • CCBaga-A:基于 Rust 与 Tauri 2 构建的原生宿主管理应用,负责系统设置、身份加密保险库与状态清理。
- • CCBaga-B:基于定制版 Fingerprint Chromium 打造的独立指纹浏览器,专门用于承接隔离后的网页鉴权与环境观测。

两款应用各司其职,在进程和权限上实现了严格的最小特权原则。
1. 伴生指纹浏览器的独立注入
CCBaga-B 采用上游定制的 Fingerprint Chromium 引擎,并通过专门编写的原生启动器 CCBrowser 调度。
在启动伴生浏览器时,宿主程序会动态生成一个 32 位的随机指纹种子(Seed),并通过启动参数注入独立的用户资料目录(user-data-dir)。浏览器引擎内部在处理 Canvas 渲染、音频哈希与字体探测时,会自动基于该种子加入细微的确定性扰动,生成全新的独立硬件指纹。
每个不同的 Claude 账号,都可以绑定一个独占的浏览器资料目录。不同账号的鉴权流程在完全隔离的浏览器沙箱内完成,彻底阻断了不同账号共用同一套浏览器指纹引发的连锁风控。
2. 避免提权的本地会话窄桥
为了让浏览器中的实测结果能反馈给主应用,同时又不引入安全风险,CCBaga-A 在本地创建了一个仅监听 127.0.0.1 的随机端口轻量 HTTP 服务。
伴生浏览器内部加载的实测页面不具备任何 Tauri 命令或操作系统调用权限。它只能携带一次性随机令牌(Nonce)向本地轻量服务发送只读请求,获取当前的脱敏上下文,并将浏览器实测到的环境参数回传给宿主。这确保了外部网页即使发生意外渗透,也无法借助主程序操作主机系统。
身份隔离核心:BAGAID01 加密保险库与空身份机制
在解决多账号串号问题上,CCBaga 的实现机制非常严密。它没有采用直接暴力删除文件的方式,而是引入了一套基于加密事务的状态保险库。
1. 空身份的重置机制
在 CCBaga 中,切换到一个全新的空身份,是将当前保存在本地默认目录中的所有关联状态整体打包移走,在完成归档验证后,留下一个完全空白的 Claude 默认工作区。
这个过程会自动清空旧账号写入的本地设备标识:
- • 重置
.claude.json中的machineID、userID与登录态,待下次运行时由系统重新生成; - • 清空系统钥匙串中暂存的授权令牌;
- • 清除本地缓存与会话记录。
新启动的 Claude Code 面对的是一个没有任何既往历史痕迹的干净环境,服务端只能将其识别为一个首次在未知设备上启动的全新终端。

2. BAGAID01 容器与两阶段事务提交
为了防止因为断电、程序崩溃导致用户的开发配置损坏,CCBaga 在底层的 identities/store.rs 中设计了极具容错性的两阶段事务流程:
- 1. 白名单状态提取:根据用户设置的保留策略,精确提取登录凭证、会话历史、项目索引或插件配置,而开发者的实际项目代码完全不进入扫描范围。
- 2. 认证加密容器打包:提取的数据先通过 Zstandard 算法压缩,再通过 Ring 密码学库使用 AES-256-GCM 认证加密封装为
.baga容器文件。加密密钥是一段 32 字节的主机专属随机密钥,存放在受权限保护的私密文件中。 - 3. 先暂存,后切换:只有当新的
.baga容器在磁盘上完整写入并通过完整性校验后,SQLite 数据库才会将活动指针切换到目标记录。如果中途发生任何异常,系统会立即触发安全回滚,旧的凭据和工作区配置原样保留。
通过这套机制,开发者可以安心保存多个不同客户或不同团队的 Claude 身份,在不同项目之间实现一键安全切换,彻底告别手动拷贝配置文件的繁琐与风险。
深度扫描与文件残留治理
除了主动归档的身份,Claude 客户端在日常使用中会在操作系统各处散落大量日志、统计和崩溃缓存。CCBaga 提供了精细化的文件残留深度扫描能力。
通过对 cleaner_targets.rs 的代码分析,CCBaga 梳理出了超过 20 类受控的白名单目标:
| 分类 | 扫描目标路径 | 清理影响与风控防范价值 |
|---|---|---|
| 设备标识 | ant-did, ant-device-registry.json, .claude.json (machineID) |
清除 Anthropic 本地设备硬件绑定,避免新账号继承旧设备信誉 |
| 登录凭据 | .credentials.json, Library/HTTPStorages/, Cookies |
清除文件登录与会话缓存,阻断无效长效令牌交叉污染 |
| 用量与遥测 | stats-cache.json, telemetry/, usage-data/, usage.jsonl |
抹除本地设备历史行为频次记录,消除突发用量分析特征 |
| 会话与快照 | history.jsonl, shell-snapshots/, session-env/, plans/ |
移除历史终端环境快照,防止历史会话中的敏感信息外泄 |
| 系统运行时 | com.anthropic.claudefordesktop.plist, WebKit 缓存, 崩溃报告 |
重置桌面端本地首选项,清理底层跨进程共享状态 |
所有清理操作严格限制在 Claude 自带的配置和缓存目录内,绝对不扫描、不遍历用户的任何项目源码。 开发者可以在界面上直观看到每个被检测到文件的字节大小和影响说明,并自由勾选清理范围。
闭环验证:拒绝盲盒,用实测结果说话
市面上很多所谓的防封工具,最大的痛点在于改完设置之后无法验证效果。用户改了时区、换了节点,但到底有没有生效,心里完全没有底。
CCBaga 在交互逻辑上坚持了读写分离与闭环核验的设计原则。修改环境与验证环境是两个完全解耦的步骤。
在伴生浏览器中打开实测起始页时,系统会调取多方数据进行交叉核验:
| 检验项目 | 预期目标值 | 实际测量来源 |
|---|---|---|
| 出口地理国家 | 选定地区 (如 US) | ipwho.is / ipapi.co |
| 网页 JavaScript 时区 | 目标时区 (如 NY) | 浏览器 Intl.DateTimeFormat |
| 本机操作系统时区 | 目标时区 (如 NY) | 操作系统底层原生读回 |
| 网络出口地理时区 | 目标时区 (如 NY) | 公网 IP 实际地理时区 |
| 网页首选语言 | 目标语言 (如 en-US) | navigator.languages |
| 本机操作系统语言 | 目标语言 (如 en-US) | 系统偏好设置真实读回 |
| 系统定位服务 | 关闭 (Disabled) | CoreLocation / 注册表 |
| 逻辑 CPU / 平台版本 | 真实设备硬件参数 | 硬件真实读回与浏览器匹配 |
只有当上述所有参数完全吻合,且网络出口确实能够正常连接到 claude.ai、api.anthropic.com 与 downloads.claude.ai 三大核心域名时,界面才会亮起绿色的大对勾。
如果出口在美西,但系统时区还在东八区,或者本地定位服务没有关闭,实测页会以醒目的红底标出具体失败原因。这种闭环验证机制消除了开发者的信息差,确保每一次发起终端请求前,整个软硬件环境都处于严丝合缝的自洽状态。
结语:对抗黑天鹅的核心是降低环境熵增
在大模型深入重塑软件工程的今天,AI 编程工具已经从前沿尝鲜变成了核心生产力。而随之而来的账号合规与环境审计,也正在成为每个工程团队无法回避的基础设施问题。
频繁遭遇风控封号,表象是网络 IP 纯净度不足,根源则是由于多账号共用、系统时区撕裂和设备标识持久化导致的本地环境混乱。当不同的账号信息、历史缓存和指纹数据杂糅在同一台计算机上时,环境本身的混乱度就会不断累积,最终必然在某个时刻触发平台的合规拦截。
CCBaga 展现的价值,正在于它通过严谨的软件工程架构,将原本模糊、散落的防风控手段,梳理为一套标准化、可度量、可回滚的桌面运维流程。通过物理隔离降低指纹关联,通过加密保险库保障身份独立,通过真实闭环检验消除认知盲区。
对于需要长期高频依赖 Claude Code 进行研发交付的工程师而言,理清本地环境的底层脉络,建立起确定性更强的防关联机制,或许才是守护开发心流最扎实的基石。