


所有处理和传输信用卡及借记卡数据的企业,均须遵守由Visa、Mastercard等主要卡组织制定的PCI DSS(支付卡行业数据安全标准)。该标准旨在为企业构建安全的支付环境,不仅能有效提升客户信任度,还能避免因违规引发的法律风险及高昂成本。
PCI DSS对酒店业的影响
合规已成为酒店业的核心议题。部分酒店因未满足要求甚至对此缺乏认知,面临重大处罚乃至丧失信用卡处理能力的风险。
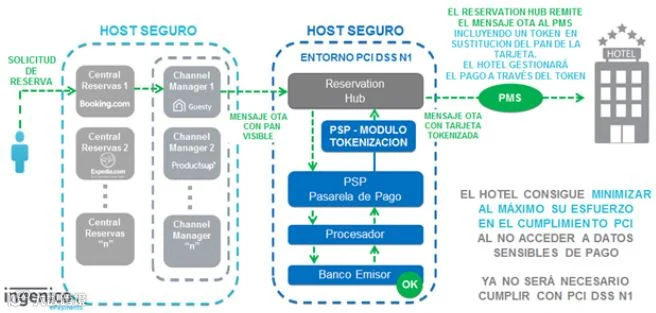
为此,Ingenico ePayments推出新工具,助力物业管理系统(PMS)及其关联酒店外包支付数据管理。通过该服务,Ingenico可代为管理和存储信用卡/借记卡数据,帮助酒店最大限度减少合规工作量,节省时间与资金资源。
Ingenico ePayments提供的合规替代方案
酒店业需遵循的安全规则主要包括:
- 建立包含防火墙在内的安全网络;
- 使用酒店专用密码,禁用默认密码;
- 以物理和电子方式保护持卡人数据,防止未经授权的访问;
- 加密管理敏感支付数据及相关安全问题;
- 禁止在不安全环境中存储持卡人信息;
- 保障持卡人数据传输过程的安全;
- 制定并严格执行、定期审查现行安全政策。
针对无需达到最高安全级别即可合规的需求,Ingenico开发了全新的“Reservation Hub”。该工具基于令牌化服务,即用唯一标识符替换敏感信息,在确保操作性的同时保障数据安全。Ingenico负责发放令牌并承担持卡人数据的完全安全责任。
其核心优势在于:
- 酒店无需在自有系统中存储敏感支付数据,且能保障未来扣款执行;
- 显著降低PCI合规的成本与精力投入;
- 促进客户忠诚度并提升购物体验(支持存储支付信息的商家,销售转化率最高可提升7%)。
图片来源:DepositPhotos