


多因素验证系统(多因素认证或MFA)用于提供第二层安全保护,以补充密码机制。在大多数平台将电子邮件和密码组合作为主要身份验证系统的背景下,有必要实施额外的安全方法来应对身份伪造攻击。
密码在安全性方面已被证明是无效的,因为用户并不总是选择最佳密码,而且企业数据库存在漏洞。因此,非常推荐使用额外的安全层,如一次性密码、设备间认证或魔法链接,即允许用户进行身份验证的链接。
多因素认证过程在现实世界中有许多应用。它们可用于解决不同阶段的不同问题,并可通过不同方法实现。今天,我们通过真实案例探讨所有这些情况,这些案例来自非常重视其安全的公司。
1. Google:从新设备尝试登录后启用两步验证
应用场景
Google Authenticator服务被许多公司广泛使用。当你尝试从新设备登录平台时,会出现以下屏幕:Google Authenticator。
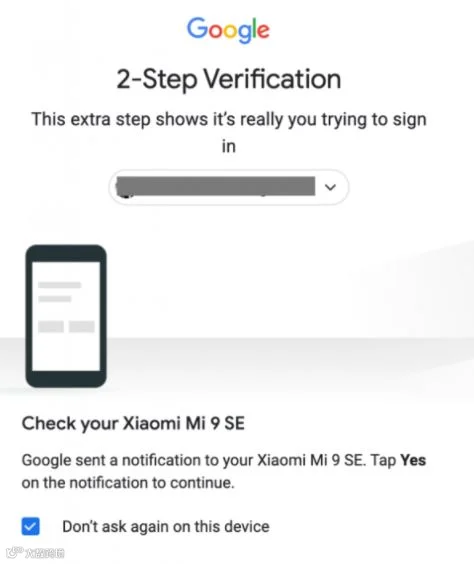
这里要求你前往移动设备并点击弹出屏幕以访问平台。有时,你会被要求点击第一个设备上显示的代码。当两者匹配时,你将获得访问平台的权限。
关键点
- 验证流程:第二步验证根据用户位置、登录频率和登录设备发生。当这些规则中的任何一条失败或识别出异常模式时,用户会被邀请验证其身份。
- 验证类型:用户知道的内容、用户拥有的内容、用户的时间或地点。这里涉及多个因素:密码、代码、电话访问和位置是其中一些例子。
- 用户体验:增加第二层安全总会带来一定程度的摩擦。在这种情况下设计良好,因为点击按钮比输入代码更简单。
- 安全级别:高。辅助验证系统确保密码不会被截获。
2. Twitch:在进行直播前启用多因素验证
应用场景
Twitch是一个允许用户直播自己内容的平台。虽然其注册流程不需要验证,仅使用邮箱和密码组合,但多因素认证会在用户希望开始直播时启用。
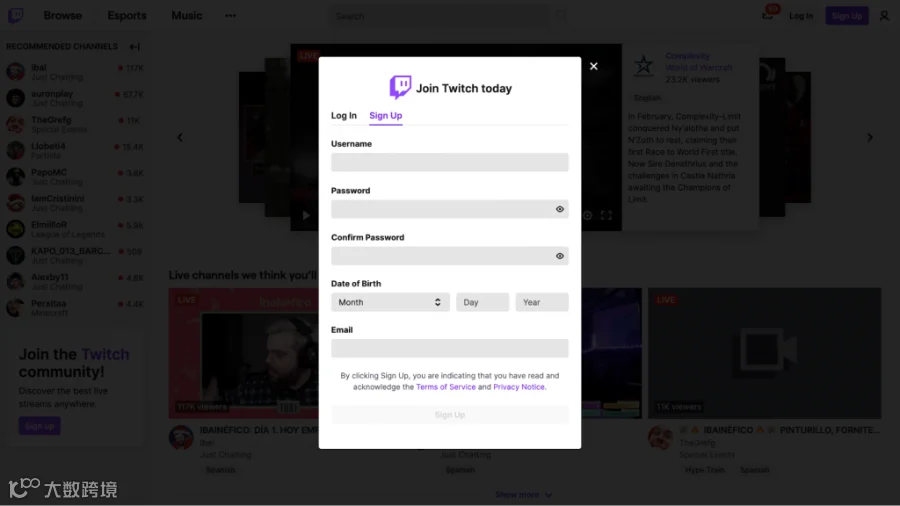
这种多因素认证的运用巧妙地确保了注册流程的简便性,这对于获得良好的注册转化率以及避免对用户体验造成负面影响至关重要。无论如何,安全性始终存在:如果账户遭到冒充,黑客无法执行任何恶意操作或访问信息。
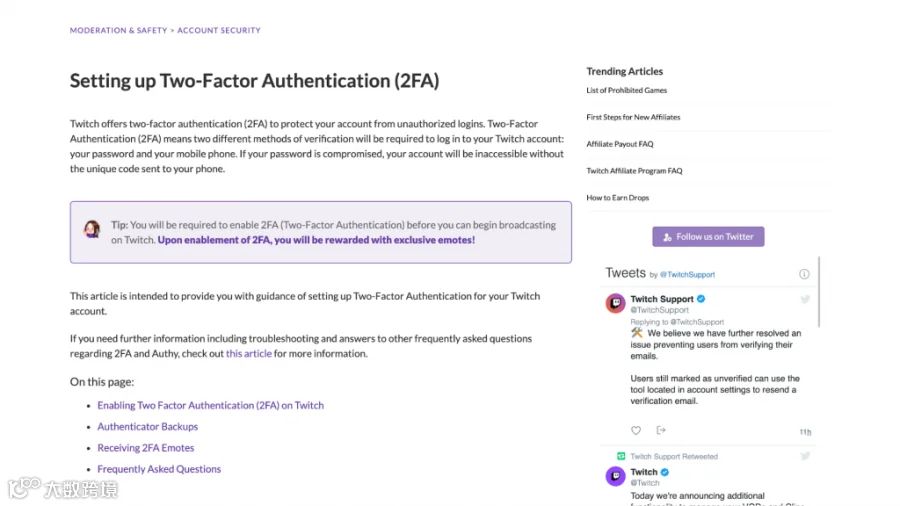
在这种情况下,第二认证因素是电话号码验证。用户必须输入他们的号码以接收用于验证身份的一次性密码。
关键点
- 验证流程:多步身份验证在主要操作执行之前运行。如果用户的账户被黑客入侵,则只能进行无后果的操作。
- 验证类型:用户所知道的内容以及用户所拥有的内容。此安全系统包括电子邮件和密码的组合,以及接收到的代码。
- 用户体验:该系统的第二步仅在用户希望发布时发生,因此用户在注册过程中不会被打断体验,并且在消费其他用户的内容时也不会被打断。
- 安全级别:高。在极不可能发生账户被黑客入侵的情况下,无法进行恶意活动。(几乎)不可能访问用户数据或冒充其身份。
3. Tinder:通过短信和电子邮件发送一次性密码
Tinder是一款约会应用,用户可以在其中展示个人资料以与其他用户匹配、开始对话并可能进行约会。未经用户许可访问账户会带来相当明显的弊端。
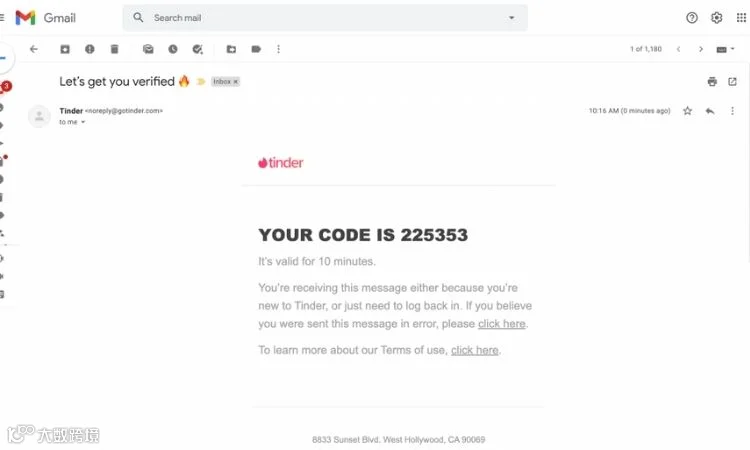
注册过程需要验证电话号码:当用户首次注册时,会向其手机发送一次性密码。创建账户或登录时无需密码。但除了电话验证外,还运行其他多因素认证(MFA)系统。
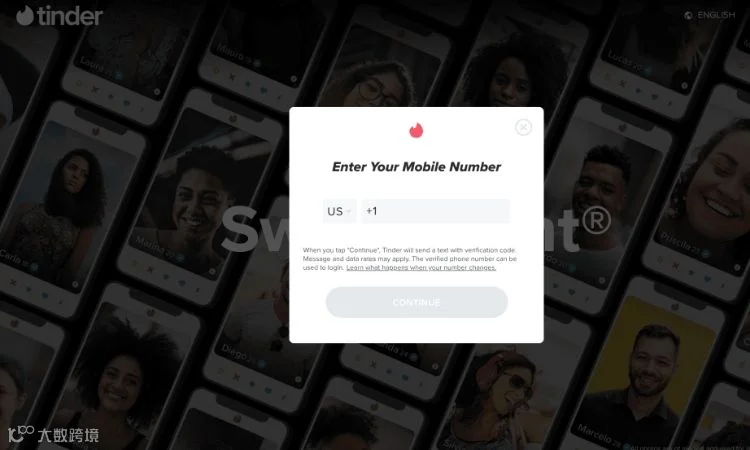
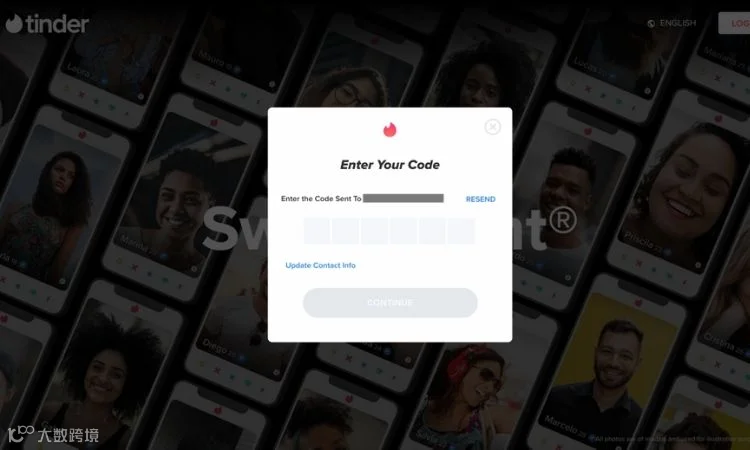
当用户停止使用Tinder并在一段时间后尝试登录时,将执行两个验证流程。首先,用户会在手机上收到一个代码。在该代码验证通过后,用户还必须使用不同的验证码验证其电子邮件地址。
关键点
- 验证流程:多因素验证存在于用户旅程中的两个不同阶段。一方面,用户在注册时需要验证其电子邮件地址和电话号码;另一方面,如果他们在一段时间未使用后重新开始使用该应用,则必须再次验证其账户。
- 验证类型:用户拥有的、位置或何时用户处于什么状态。这里实施了多种验证类型:主要的是通过一次性密码进行电话验证,此外在位置或登录频率可疑时还会进行电子邮件验证。
- 用户体验:拥有过多的验证系统可能会让用户感到沮丧。MFA系统的启动时间间隔并不明确,但我们确信Tinder拥有基于数据的自有规则来触发此安全措施。
- 安全级别:非常高。尽管如果用户的手机被黑客入侵,某些验证系统可能存在漏洞,但该方法包含两种不同的方式:验证电子邮件和电话。可能性越来越小,而且我们一直认为消除密码是个好主意。
4. PayPal:在短时间内执行多个步骤时发送验证码
银行业和金融业是多因素验证使用最多的行业。当涉及大额资金时,验证方法越多越好。我们将以PayPal为例说明这一用例,但大多数银行或在线支付平台都有类似的流程。
用例
PayPal是一个广为人知的在线支付平台。它可以用于在线转账或以一种简单安全的方式执行付款。PayPal的身份识别系统基于电子邮件和密码的组合,但是用户必须满足多种多因素认证系统才能开始使用其账户。在创建账户时,电话验证是注册过程的第一步。稍后,用户还必须验证其电子邮件地址。

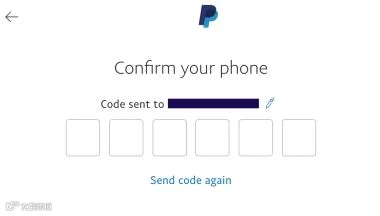
此外,用户可以在账户设置中添加不同的安全配置,包括两步验证、安全问题等。
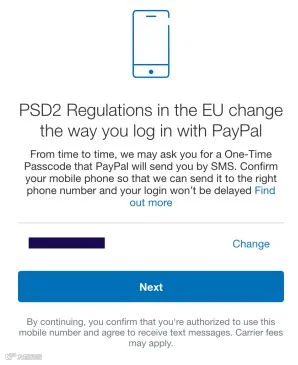
这是用于登录PayPal的流程,但当检测到可疑活动时,会使用其他验证方法。例如,当在不到30分钟的时间内使用PayPal执行两笔付款时,会触发通过电话号码进行的验证。
关键点
- 验证流程:PayPal的注册流程包括多种类型的验证因素:电话验证、密码设置和电子邮件验证。此外,当出现可疑登录时,会激活不同的验证步骤。通常,此验证步骤是发送到用户手机的一次性密码。
- 验证类型:用户所知道的、用户所拥有的、用户所在的以及用户尝试登录的时间和位置。PayPal结合使用密码、一次性代码、护照验证、照片验证以及基于位置和登录尝试频率的额外系统。
- 用户体验:用户体验得到了很好的照顾。大多数安全方法是可选的并且不会干扰注册过程。此外,还提供自动登录选项以便更快地完成购买。
- 安全级别:非常高。这里实施了多种验证流程,确保为用户提供了更高的安全级别,且不影响用户体验。此外,我们确信PayPal有大量的验证流程在不干扰的情况下运行,并确保提供更高的安全级别。
结论
多因素认证系统对我们大多数人来说已经不再陌生。在日常生活中很容易找到一次性密码。大多数人没有看到的是,这些MFA方法在用户体验的哪些阶段被激活。
如果你也想在你的流程中实施MFA,我们建议你分析你注册系统的需求和存在的问题,以及哪些行为可能导致安全漏洞。识别这些问题将帮助你了解对于你的用户和业务而言,多因素验证系统的最佳用例是什么。
为了创建您自己的注册和登录流程并对其进行自定义:查看Arengu并轻松实施不同的多因素验证流程在您选择的阶段。根据您的需求自定义流程,无需编程即可开始加强用户验证流程的安全性。
图片:Depositphotos